Tóm tắt nhanh
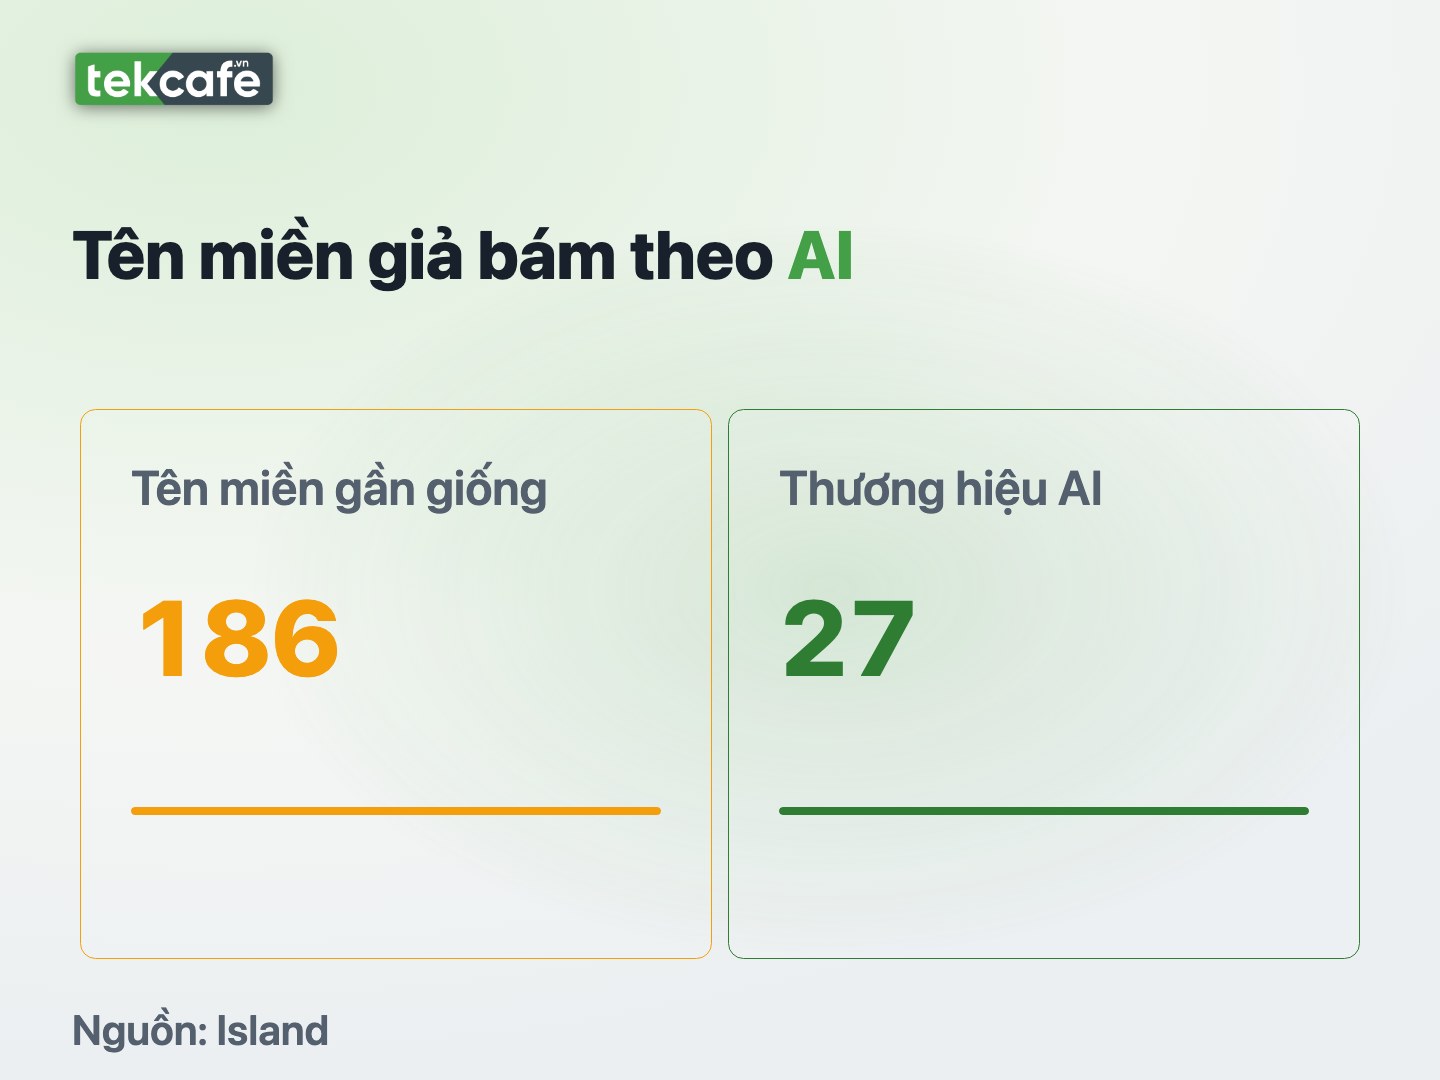
- Island lần theo 186 tên miền gần giống tên 27 thương hiệu AI, trong đó có ChatGPT, Claude và DeepSeek.
- Các nhánh chuyển hướng có thể dẫn tới bẫy ClickFix dụ chạy lệnh, ứng dụng Net Guard can thiệp trình duyệt hoặc tiện ích đổi công cụ tìm kiếm.
- Gói Net Guard được phân tích có chữ ký Microsoft Store và trùng mã băm với gói trên kho; chữ ký hợp lệ không bảo đảm hành vi vô hại.
- Mở AI bằng bookmark đã kiểm tra và từ chối yêu cầu chạy lệnh để xác minh là hai biện pháp trực tiếp cắt đường dẫn vào bẫy.
Island công bố báo cáo TypoPrompting ngày 12/11/2026, lần theo 186 tên miền gần giống tên 27 thương hiệu AI và các đường chuyển hướng từ đó đến nội dung độc hại. Người dùng định mở chatbot nhưng có thể gặp một trang yêu cầu xác minh, tải phần mềm bảo vệ máy hoặc cài tiện ích tìm kiếm. Lỗi gõ chỉ đưa họ đến cửa; lời nhắc tưởng như hợp lý mới là thứ dụ họ trao thêm quyền cho kẻ tấn công.
Điều đáng lo là kịch bản này không cần xuất hiện bên trong câu trả lời AI. Nó chặn người dùng trước khi họ mở được dịch vụ thật, rồi mượn thói quen xử lý thông báo trên web để kéo họ sang một thao tác nguy hiểm hơn.
Một ký tự sai tạo ra một địa chỉ khác
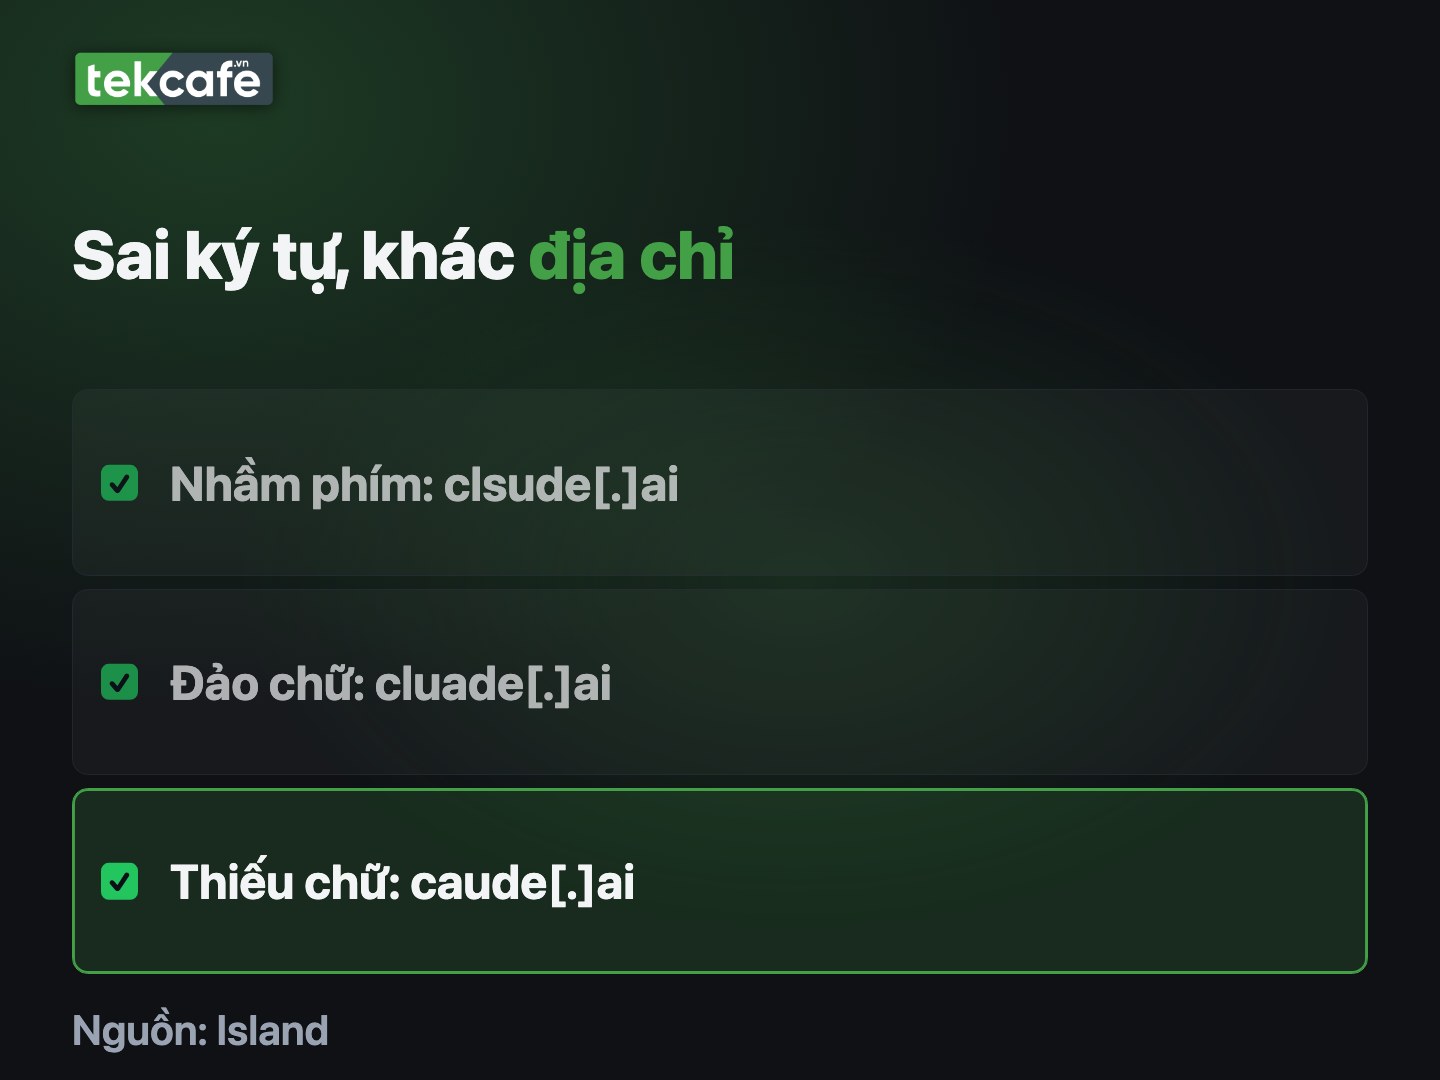
Tên miền gần giống không phải một phiên bản lỗi của trang chính thức: đó là địa chỉ độc lập, có thể thuộc về người khác. Nhầm phím cạnh nhau, đổi thứ tự hai chữ hoặc bỏ sót một chữ đều đủ làm thay đổi nơi trình duyệt truy cập. Với tên thương hiệu ít dùng trong tiếng Việt, việc chỉ nhìn lướt rồi nhận ra vài ký tự quen thuộc càng không phải cách kiểm tra đáng tin.
Trong tập khảo sát của Island, ChatGPT có 25 tên miền gần giống, Claude có 18 và DeepSeek có 16. Phạm vi còn trải sang công cụ lập trình, tạo ảnh, video và âm thanh, nên đây không phải rủi ro riêng của một chatbot. Các địa chỉ nguy hiểm khi được nêu làm ví dụ nên viết ở dạng vô hiệu hóa, như clsude[.]ai, để tránh người đọc vô tình mở chúng.
Điểm đến cũng không cố định. Hệ thống phân phối lưu lượng nhận thông tin về vị trí, hệ điều hành và trình duyệt rồi chọn trang phù hợp với người truy cập. Một lượt có thể chỉ thấy trang đỗ tên miền, trong khi lượt khác được đưa tới mồi nhử chạy lệnh hoặc tải ứng dụng. Vì thế, thử mở một địa chỉ và thấy nó chưa làm gì nguy hiểm không đủ chứng minh địa chỉ đó an toàn.
Cần phân biệt tập tên miền gần giống với các nhánh đã được lần theo đến hành vi độc hại. Không thể từ tổng số tên miền trong khảo sát suy ra tất cả đều phân phối cùng một mã độc, do cùng một nhóm vận hành hoặc luôn đưa mọi người đến cùng một trang.
ClickFix nguy hiểm ở bước rời trình duyệt để chạy lệnh
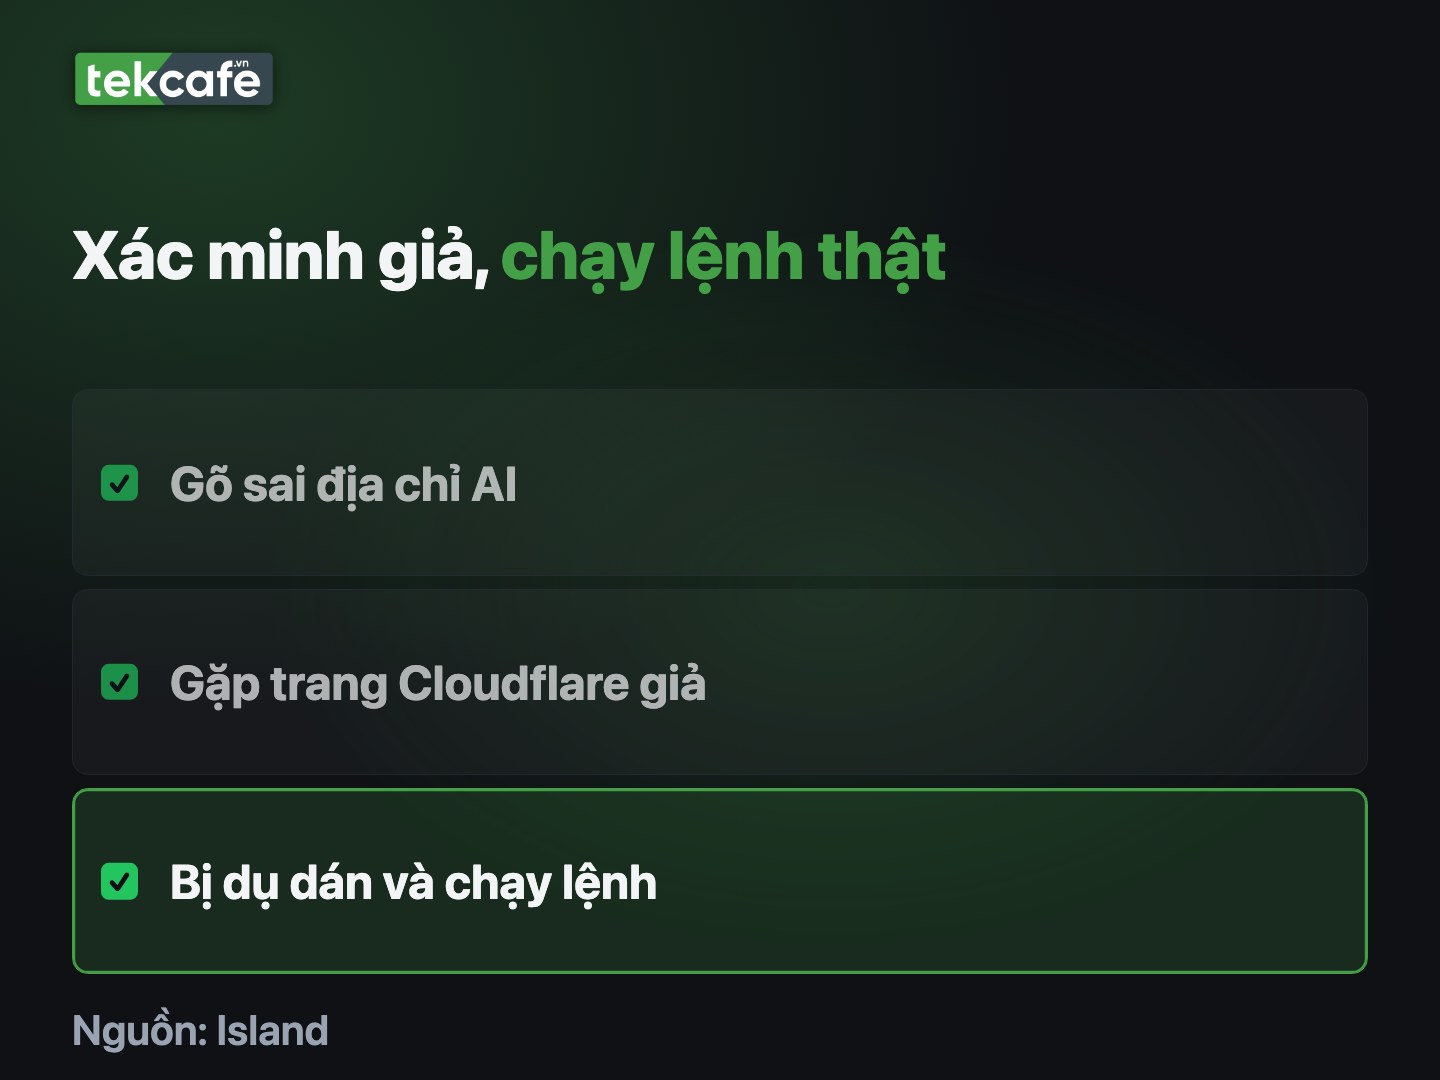
Ranh giới cần giữ là giữa nội dung một trang web và quyền chạy lệnh trên máy. Một trang mạo danh bước xác minh có thể khiến người dùng tự mở hộp thoại Run, dán nội dung trong clipboard rồi nhấn Enter; từ lúc đó, họ không còn chỉ bấm một nút trong trình duyệt nữa. Đây là cách bẫy ClickFix biến thao tác của người dùng thành công cụ thực thi lệnh.
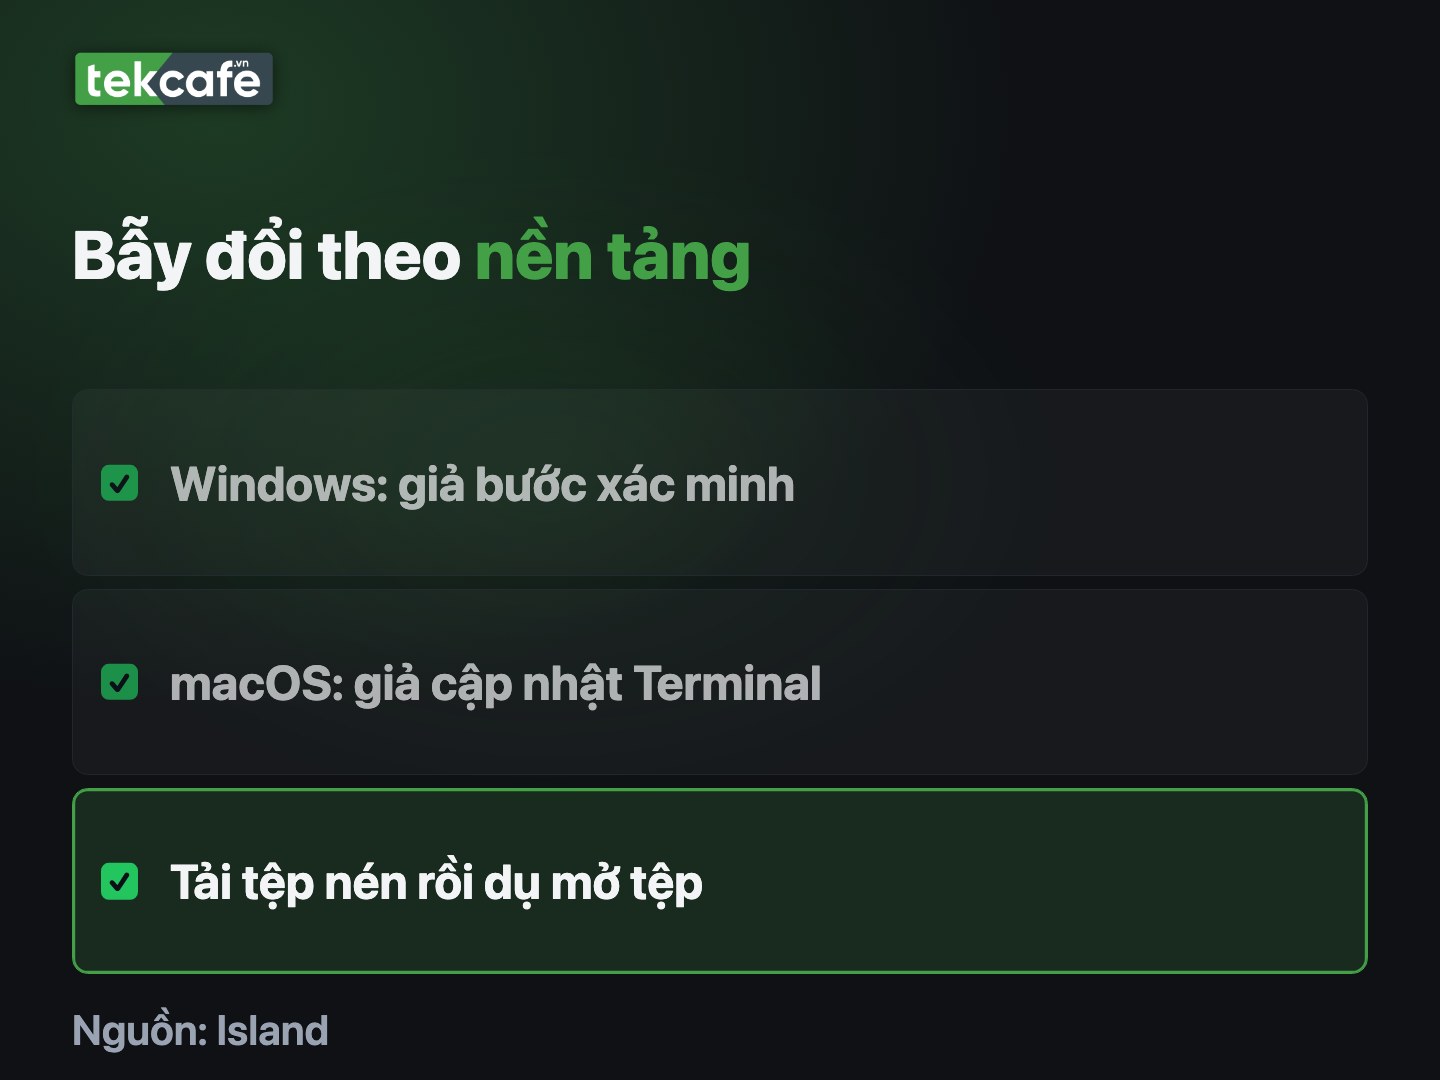
Trong nhánh Windows được lần theo từ tên miền gõ sai của Claude, trang đích giả giao diện xác minh Cloudflare và đặt lệnh vào clipboard qua thao tác trên trang. Lệnh tải tập lệnh PowerShell vào thư mục tạm rồi chạy với cửa sổ ẩn, không nạp hồ sơ và bỏ qua chính sách thực thi. Không cần chạy thử lệnh để nhận diện rủi ro: riêng yêu cầu rời trang web để dán lệnh đã là lý do phải dừng.
Một chi tiết dễ gây nhầm là địa chỉ máy chủ tải tệp được viết thành một số thập phân thay vì IP có dấu chấm. Báo cáo ghi nhận số 3112851459 tương ứng với địa chỉ đã vô hiệu hóa 185.138.88[.]3. Bộ lọc chỉ dò mẫu IP có dấu chấm có thể bỏ sót cách biểu diễn này, nhưng không có cơ sở để kết luận nó vượt được mọi bộ lọc trình duyệt hay tường lửa.
Phía trước trang xác minh còn có bước lấy dấu vân tay trình duyệt, kiểm tra IP và lựa chọn lượt truy cập sẽ được phục vụ mồi nhử. Cơ chế chọn lọc này giải thích vì sao cùng một tên miền có thể cho kết quả khác nhau khi kiểm tra lại; danh sách chặn tĩnh hữu ích nhưng không thể thay thế việc giám sát hành vi sau khi trang đã mở.
Island tìm thấy 211 tên miền đầu vào trong tập dữ liệu mở rộng của bộ mồi nhử, gồm cả tên gần giống ngân hàng, bảo hiểm và phần mềm doanh nghiệp. Đây là phạm vi hạ tầng rộng hơn, không phải thêm 211 tên miền AI vào con số ở đầu bài. Các nhánh còn có thông báo cập nhật Terminal giả trên macOS và trang dụ tải tệp nén, nên người dùng Mac không thể coi đây chỉ là vấn đề của Windows.
Chữ ký Microsoft Store không chứng nhận mọi hành vi
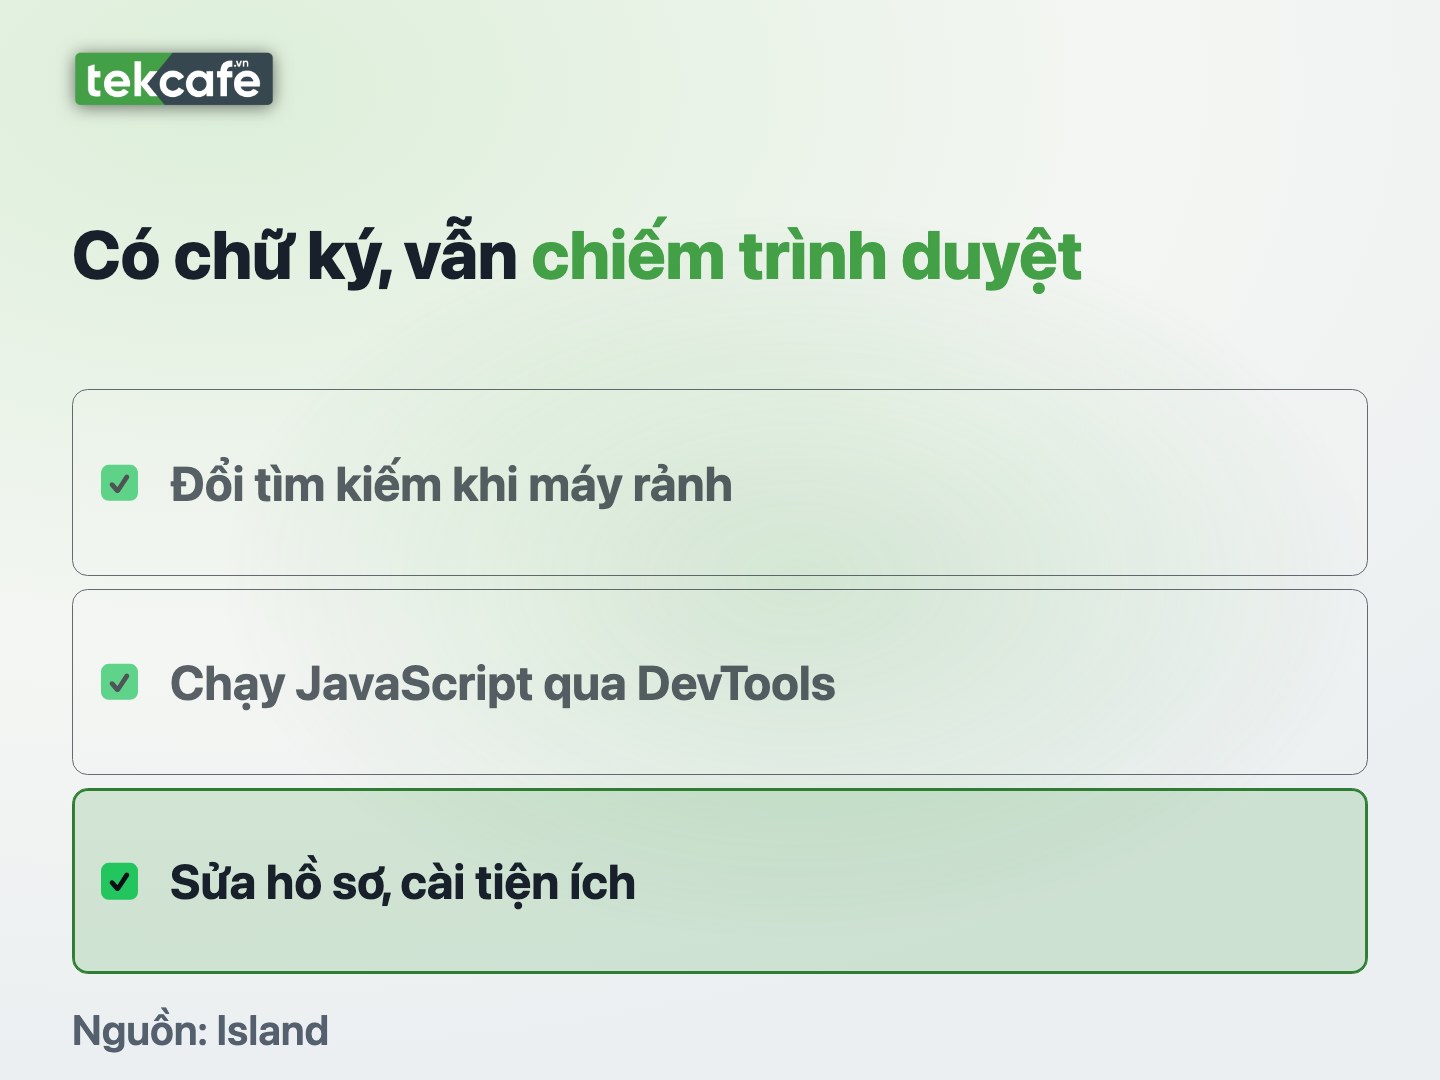
Chữ ký số giúp xác định gói phát hành, nhưng không thể thay việc xem ứng dụng định làm gì với trình duyệt. Nhánh Net Guard đáng chú ý chính vì nó làm suy yếu thói quen coi một gói có chữ ký Store là đủ an toàn để cài theo lời mời từ bất kỳ trang web nào.
Ở nhánh này, các trang “Security Check” giả phân phối Net Guard dưới dạng gói MSIX, giới thiệu ứng dụng như công cụ kiểm tra an toàn Wi-Fi và DNS. Theo đối chiếu của Island, tệp trong đường dẫn cài đặt trùng mã băm với gói Net Guard trên Microsoft Store và mang chữ ký Marketplace của Microsoft. Vấn đề không phải một bản cài đã bị sửa rồi gắn tên kho ứng dụng; chính gói được phân tích đã chứa chức năng can thiệp trình duyệt.
Net Guard dùng cấu hình từ xa và có thể thay công cụ tìm kiếm mặc định khi người dùng không thao tác, qua cơ chế tự động hóa giao diện và mô phỏng đầu vào. Nó còn có khả năng chạy JavaScript nhận từ máy chủ trong trình duyệt qua DevTools, sửa hồ sơ trình duyệt và cài tiện ích. Những khả năng này đi xa hơn lời giới thiệu kiểm tra mạng ban đầu.
Thiết kế chờ lúc máy nhàn rỗi còn làm việc liên hệ nguyên nhân khó hơn: người dùng có thể chỉ nhận thấy công cụ tìm kiếm đổi sau khi đã quên lần cài ứng dụng trước đó. Việc kiểm tra vì thế phải bao gồm ứng dụng đã cài và thiết lập hồ sơ trình duyệt, chứ không chỉ tìm một tiện ích lạ.
Với máy doanh nghiệp, chính sách cho phép chạy tệp nên xét cả nhà phát hành, định danh gói và mã băm, đồng thời kiểm soát nguồn tải. Tệp có chữ ký và tệp được phép đưa vào môi trường làm việc là hai quyết định khác nhau; không nên tự động gộp chúng chỉ vì màn hình cài đặt trông quen.
Đổi tìm kiếm cũng có thể làm lộ nội dung công việc
Không tải tệp thực thi chưa đồng nghĩa đã tránh được mọi nhánh của bẫy. Một tiện ích thay nhà cung cấp tìm kiếm mặc định có thể đưa truy vấn trên thanh địa chỉ qua máy chủ của bên thứ ba trước khi trả kết quả, trong khi người dùng vẫn cảm thấy mình đang dùng trình duyệt như thường ngày.
Tiện ích được phân tích trong nhánh này không cần mã JavaScript thực thi hay quyền được khai báo trong manifest để đổi tìm kiếm; cấu hình ghi đè công cụ tìm kiếm đã đủ thực hiện chức năng đó. Trang giới thiệu hứa tìm kiếm bằng Bing, nhưng đường đi thực tế của truy vấn có thêm một điểm trung gian.
Trên máy làm việc, nội dung tìm kiếm đôi khi là tên khách hàng, dự án hoặc máy chủ nội bộ. Chuyển những truy vấn này sang bên ngoài là rủi ro về dữ liệu, dù chưa có bằng chứng cho thấy một tài khoản cụ thể đã bị đánh cắp. Không nên gọi mọi lượt cài là một vụ xâm nhập, nhưng cũng không nên coi thay đổi tìm kiếm chỉ là chuyện quảng cáo phiền phức.
Các bản mô tả và biểu đồ của báo cáo có chỗ không thống nhất về số tiện ích còn được liệt kê, nên không nên lấy tổng lượt người dùng hiển thị để suy ra số nạn nhân thực tế. Với quản trị viên, chỉ dấu hữu ích hơn là nhà cung cấp tìm kiếm vừa bị đổi, tiện ích được cài từ một đường dẫn lạ và thời điểm thay đổi có trùng với lượt truy cập tên miền gần giống hay không.
Doanh nghiệp cần đường mở AI thuận tiện hơn đường dẫn giả
Cấm nhân viên gõ sai không phải biện pháp khả thi. Cách phòng vệ hợp lý hơn là làm đường truy cập đúng dễ dùng hơn: phân phối bookmark được quản lý hoặc lối mở dịch vụ AI đã được tổ chức chấp thuận. Với nhóm dùng nhiều công cụ tạo nội dung và trợ lý lập trình, một danh sách tập trung còn giúp tránh phải nhớ tên miền của từng sản phẩm.
Người dùng cá nhân có thể tạo bookmark sau khi xác nhận đang ở đúng dịch vụ, thay vì gõ lại địa chỉ mỗi lần. Nếu gặp yêu cầu dán lệnh vào Run hoặc Terminal để xác minh, tải ứng dụng bảo vệ máy hay cài tiện ích tìm kiếm không liên quan đến việc đang làm, nên đóng trang và mở lại dịch vụ từ địa chỉ đã lưu. Đừng thực hiện thêm thao tác chỉ để làm mất một thông báo chặn đường.
Ở doanh nghiệp, quản lý DNS và chặn các điểm đến đã xác nhận có hại nên đi cùng chính sách tải ứng dụng, danh sách tiện ích cho phép và cấu hình công cụ tìm kiếm. Cảnh báo trên thiết bị cần liên hệ hoạt động duyệt web gần đó với việc mở cửa sổ lệnh, nhất là khi có PowerShell ẩn hoặc tham số bỏ qua chính sách thực thi. Chỉ nhìn từng sự kiện riêng lẻ dễ bỏ mất quan hệ giữa trang giả và thay đổi trên máy.
Nếu đã làm theo lời nhắc, người dùng nên báo bộ phận phụ trách bảo mật và giữ lại thời điểm, địa chỉ trang cùng thông tin ứng dụng hoặc tiện ích đã cài để phục vụ kiểm tra. Đổi công cụ tìm kiếm về như cũ chỉ sửa triệu chứng; với nhánh có khả năng điều khiển từ xa, việc xác định thứ đã chạy trên máy mới là phần cần xử lý.
Nguồn tham khảo: Island — TypoPrompting: From AI Typos to Malware; The Hacker News; TechRadar