Tóm tắt nhanh
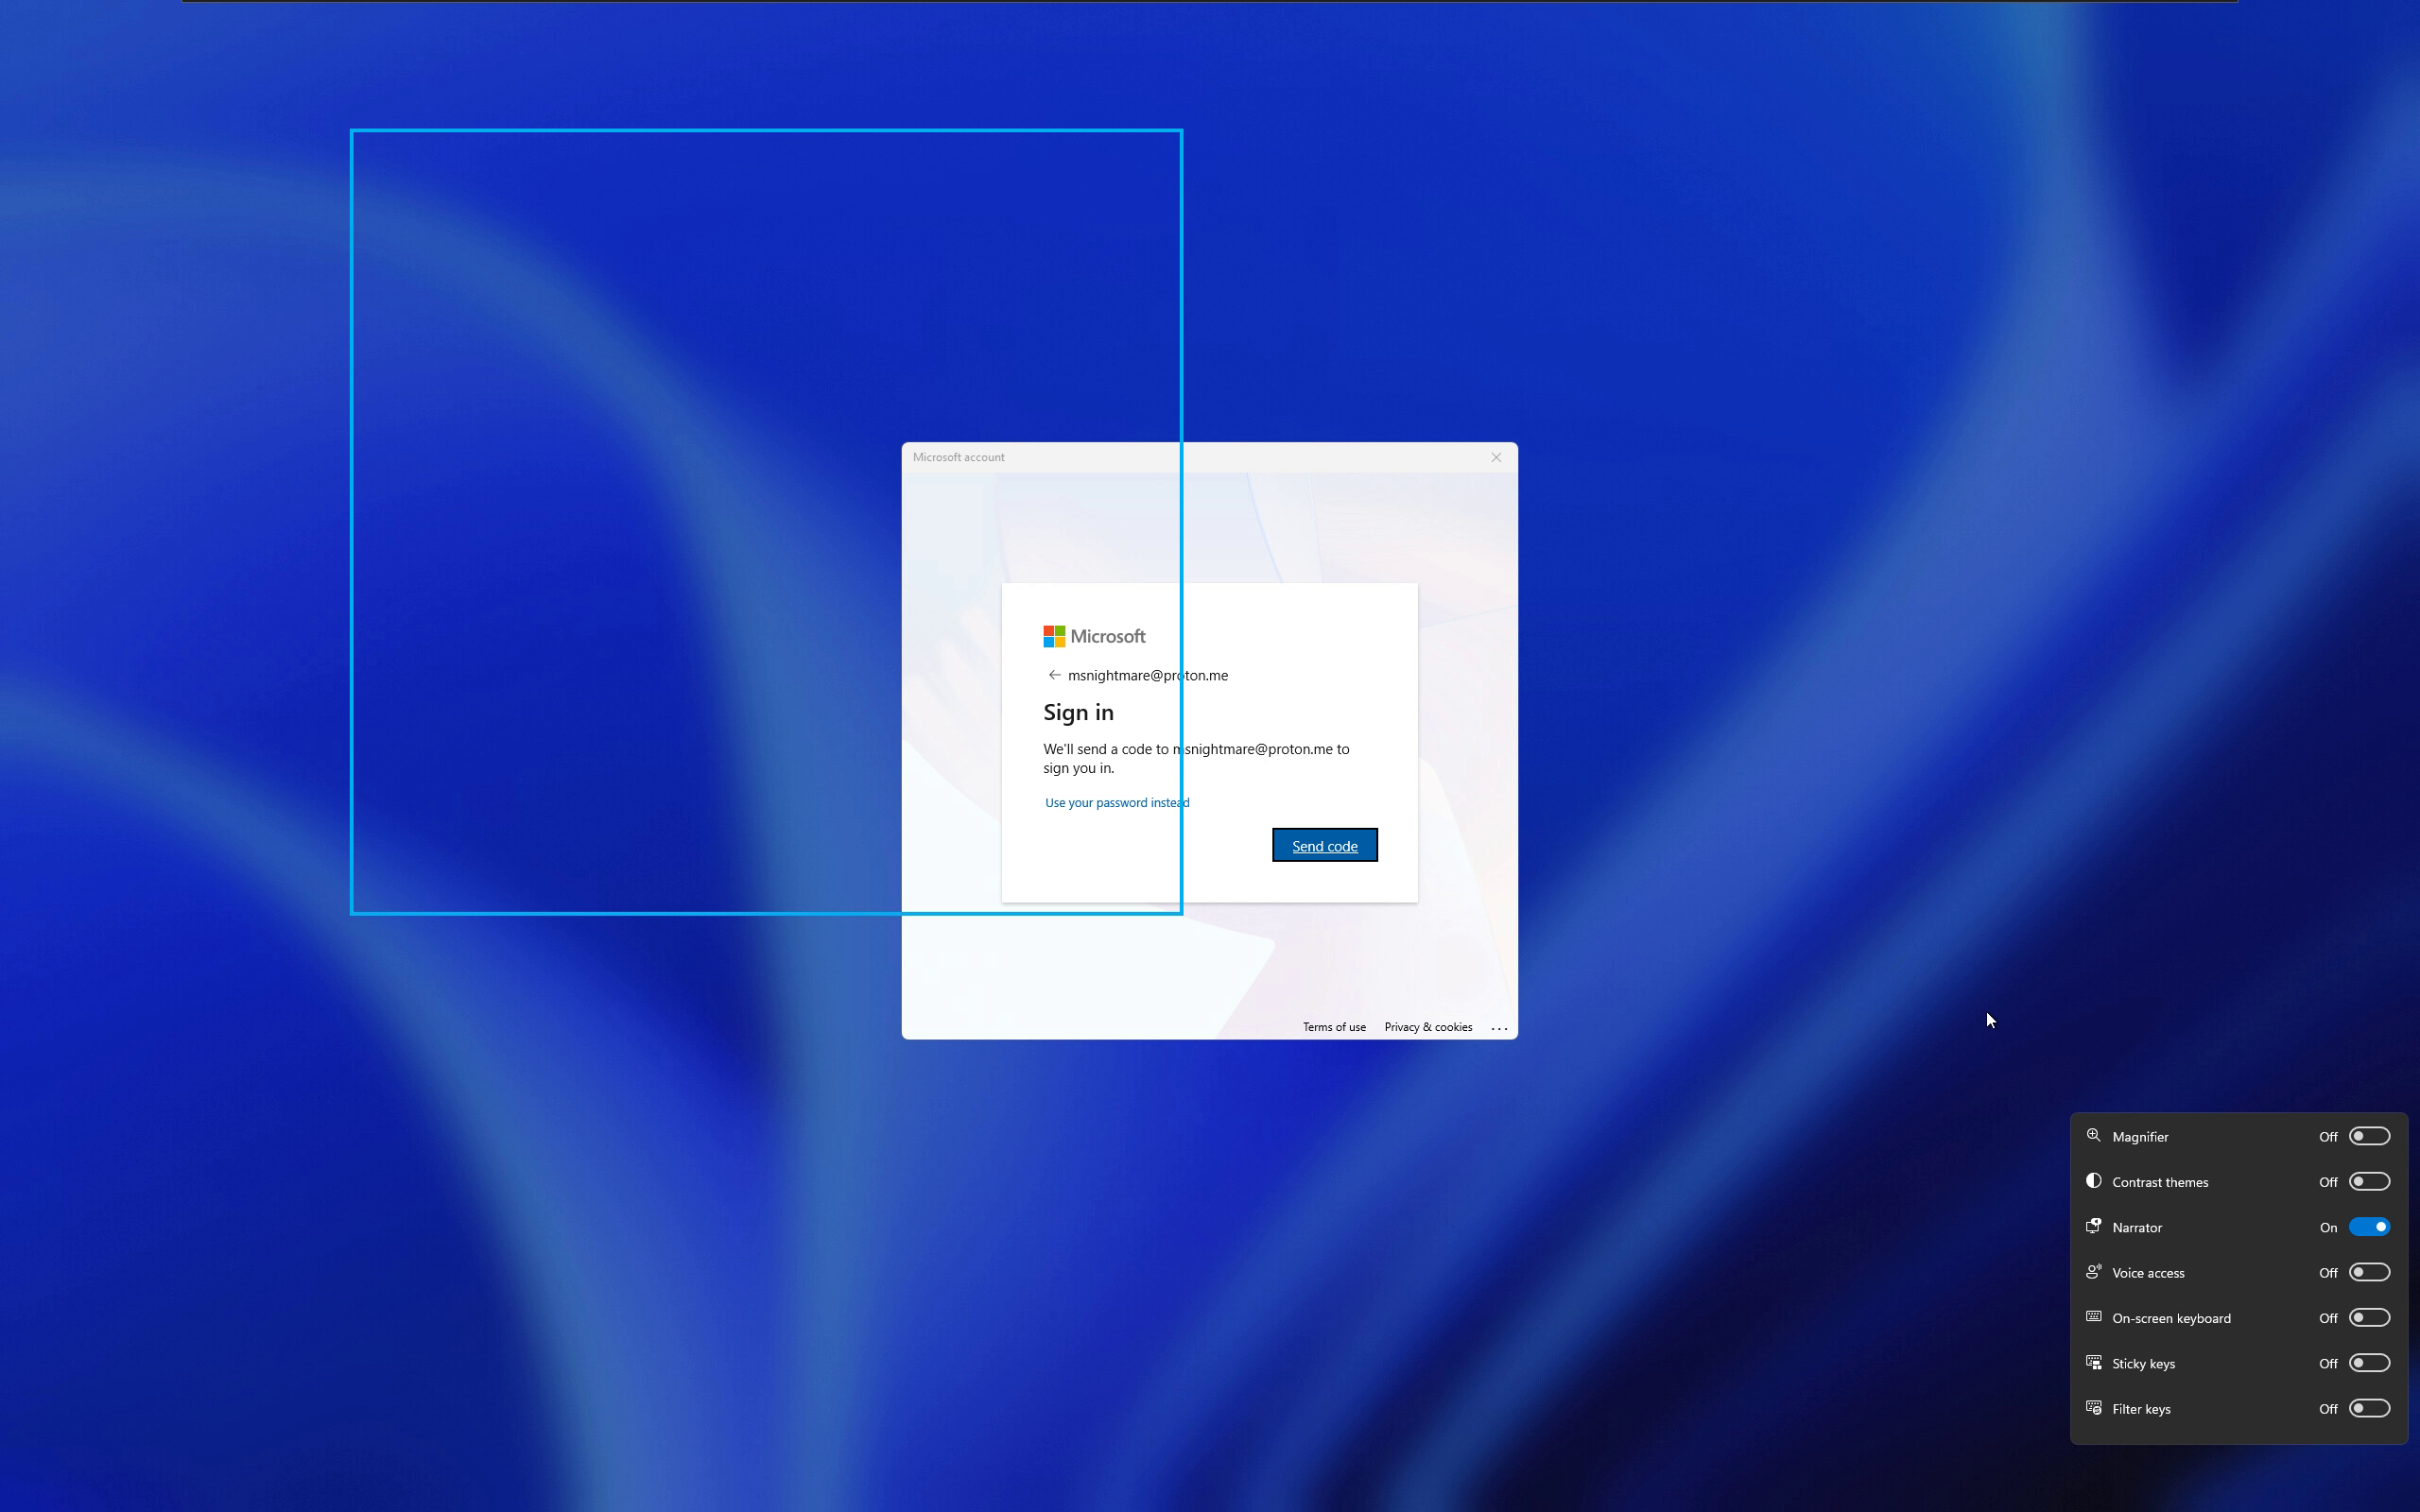
- FastUnlock là lỗ hổng vừa được công bố trên Windows 11, liên quan đến cửa sổ Narrator hoạt động phía sau màn hình khóa.
- Điều kiện được tác giả nêu là có người tiếp cận trực tiếp máy và ít nhất một tài khoản trên máy liên kết với tài khoản trực tuyến.
- Nguy cơ với BitLocker xuất hiện khi Windows đã có quyền đọc ổ đĩa; đây không phải việc bẻ gãy thuật toán mã hóa.
- Startup PIN của BitLocker có thể chặn đường vào Windows sau khi tắt máy hoặc ngủ đông, nhưng không che chắn một phiên đang bật hay ngủ thông thường.
Nhà nghiên cứu Abdelhamid Naceri, còn được biết đến với tên Nightmare Eclipse, công bố FastUnlock ngày 19/11, mô tả cách vượt một phần màn hình khóa Windows 11 qua trình đọc màn hình Narrator. Điểm đáng lo nằm ở chỗ máy vẫn có thể hiện ô nhập PIN, trong khi một giao diện phía sau đã nhận thao tác bàn phím.
Ổ đĩa đã mở khóa mới là điểm yếu cần nhìn đúng
Bật BitLocker không đồng nghĩa dữ liệu luôn nằm ngoài tầm với khi laptop còn chạy. Mã hóa ổ đĩa và xác thực ở màn hình đăng nhập bảo vệ hai giai đoạn khác nhau: Windows phải đọc được ổ hệ thống để hoạt động, còn màn hình khóa có nhiệm vụ ngăn người chưa xác thực sử dụng phiên máy đó.
Với cấu hình chỉ dùng TPM, máy có thể tự mở khóa ổ hệ thống trong quá trình khởi động mà không yêu cầu người dùng nhập bí mật trước khi vào Windows. Nếu một lỗi ở màn hình khóa cho phép can thiệp vào hệ điều hành đã chạy, kẻ tấn công không cần phá thuật toán mã hóa để tìm đường tiếp cận dữ liệu.
Vì vậy, gọi FastUnlock là “phá mã BitLocker” dễ dẫn đến cách phòng vệ sai. Vấn đề được mô tả là vượt ranh giới truy cập sau khi ổ đĩa đã mở khóa. Tắt mã hóa không giải quyết ranh giới này, mà còn bỏ đi lớp bảo vệ dữ liệu khi ổ lưu trữ bị lấy ra hoặc bị đọc từ một hệ điều hành khác.
Narrator mở đường ra ngoài giao diện đăng nhập
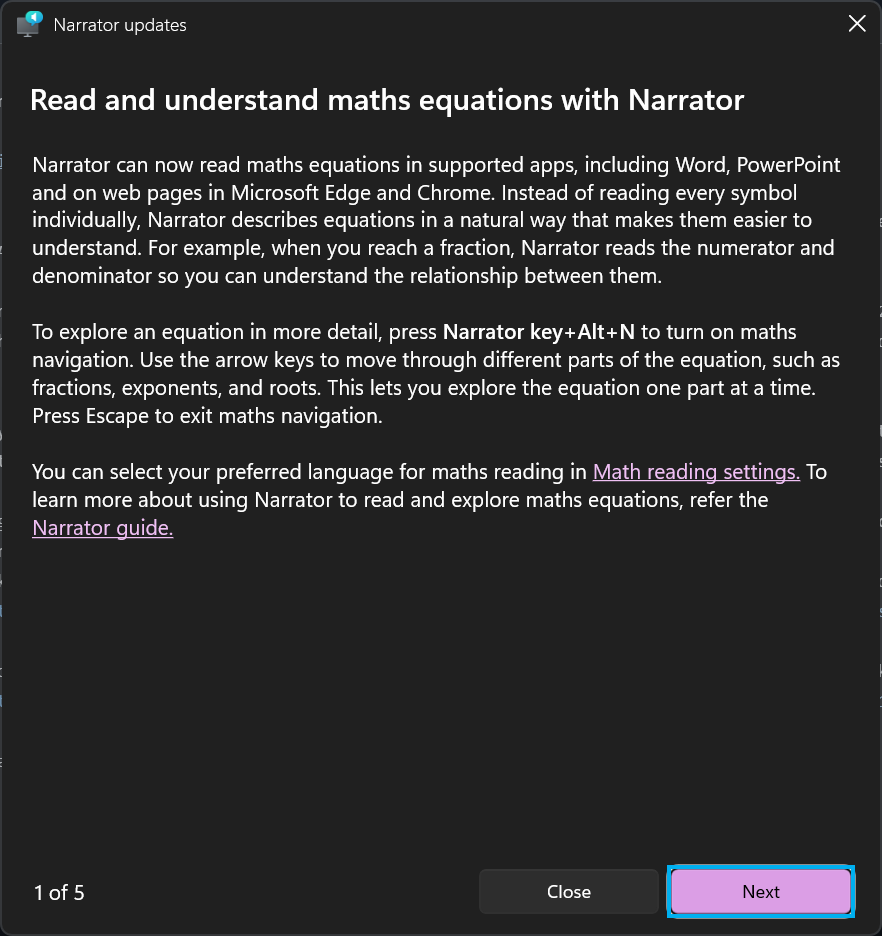
Một cửa sổ bị che khuất vẫn có thể tạo rủi ro nếu nó nhận được thao tác và dẫn tới các ứng dụng khác. FastUnlock tận dụng chính khoảng cách giữa thứ người đứng trước máy nhìn thấy và thứ hệ điều hành cho phép tương tác.
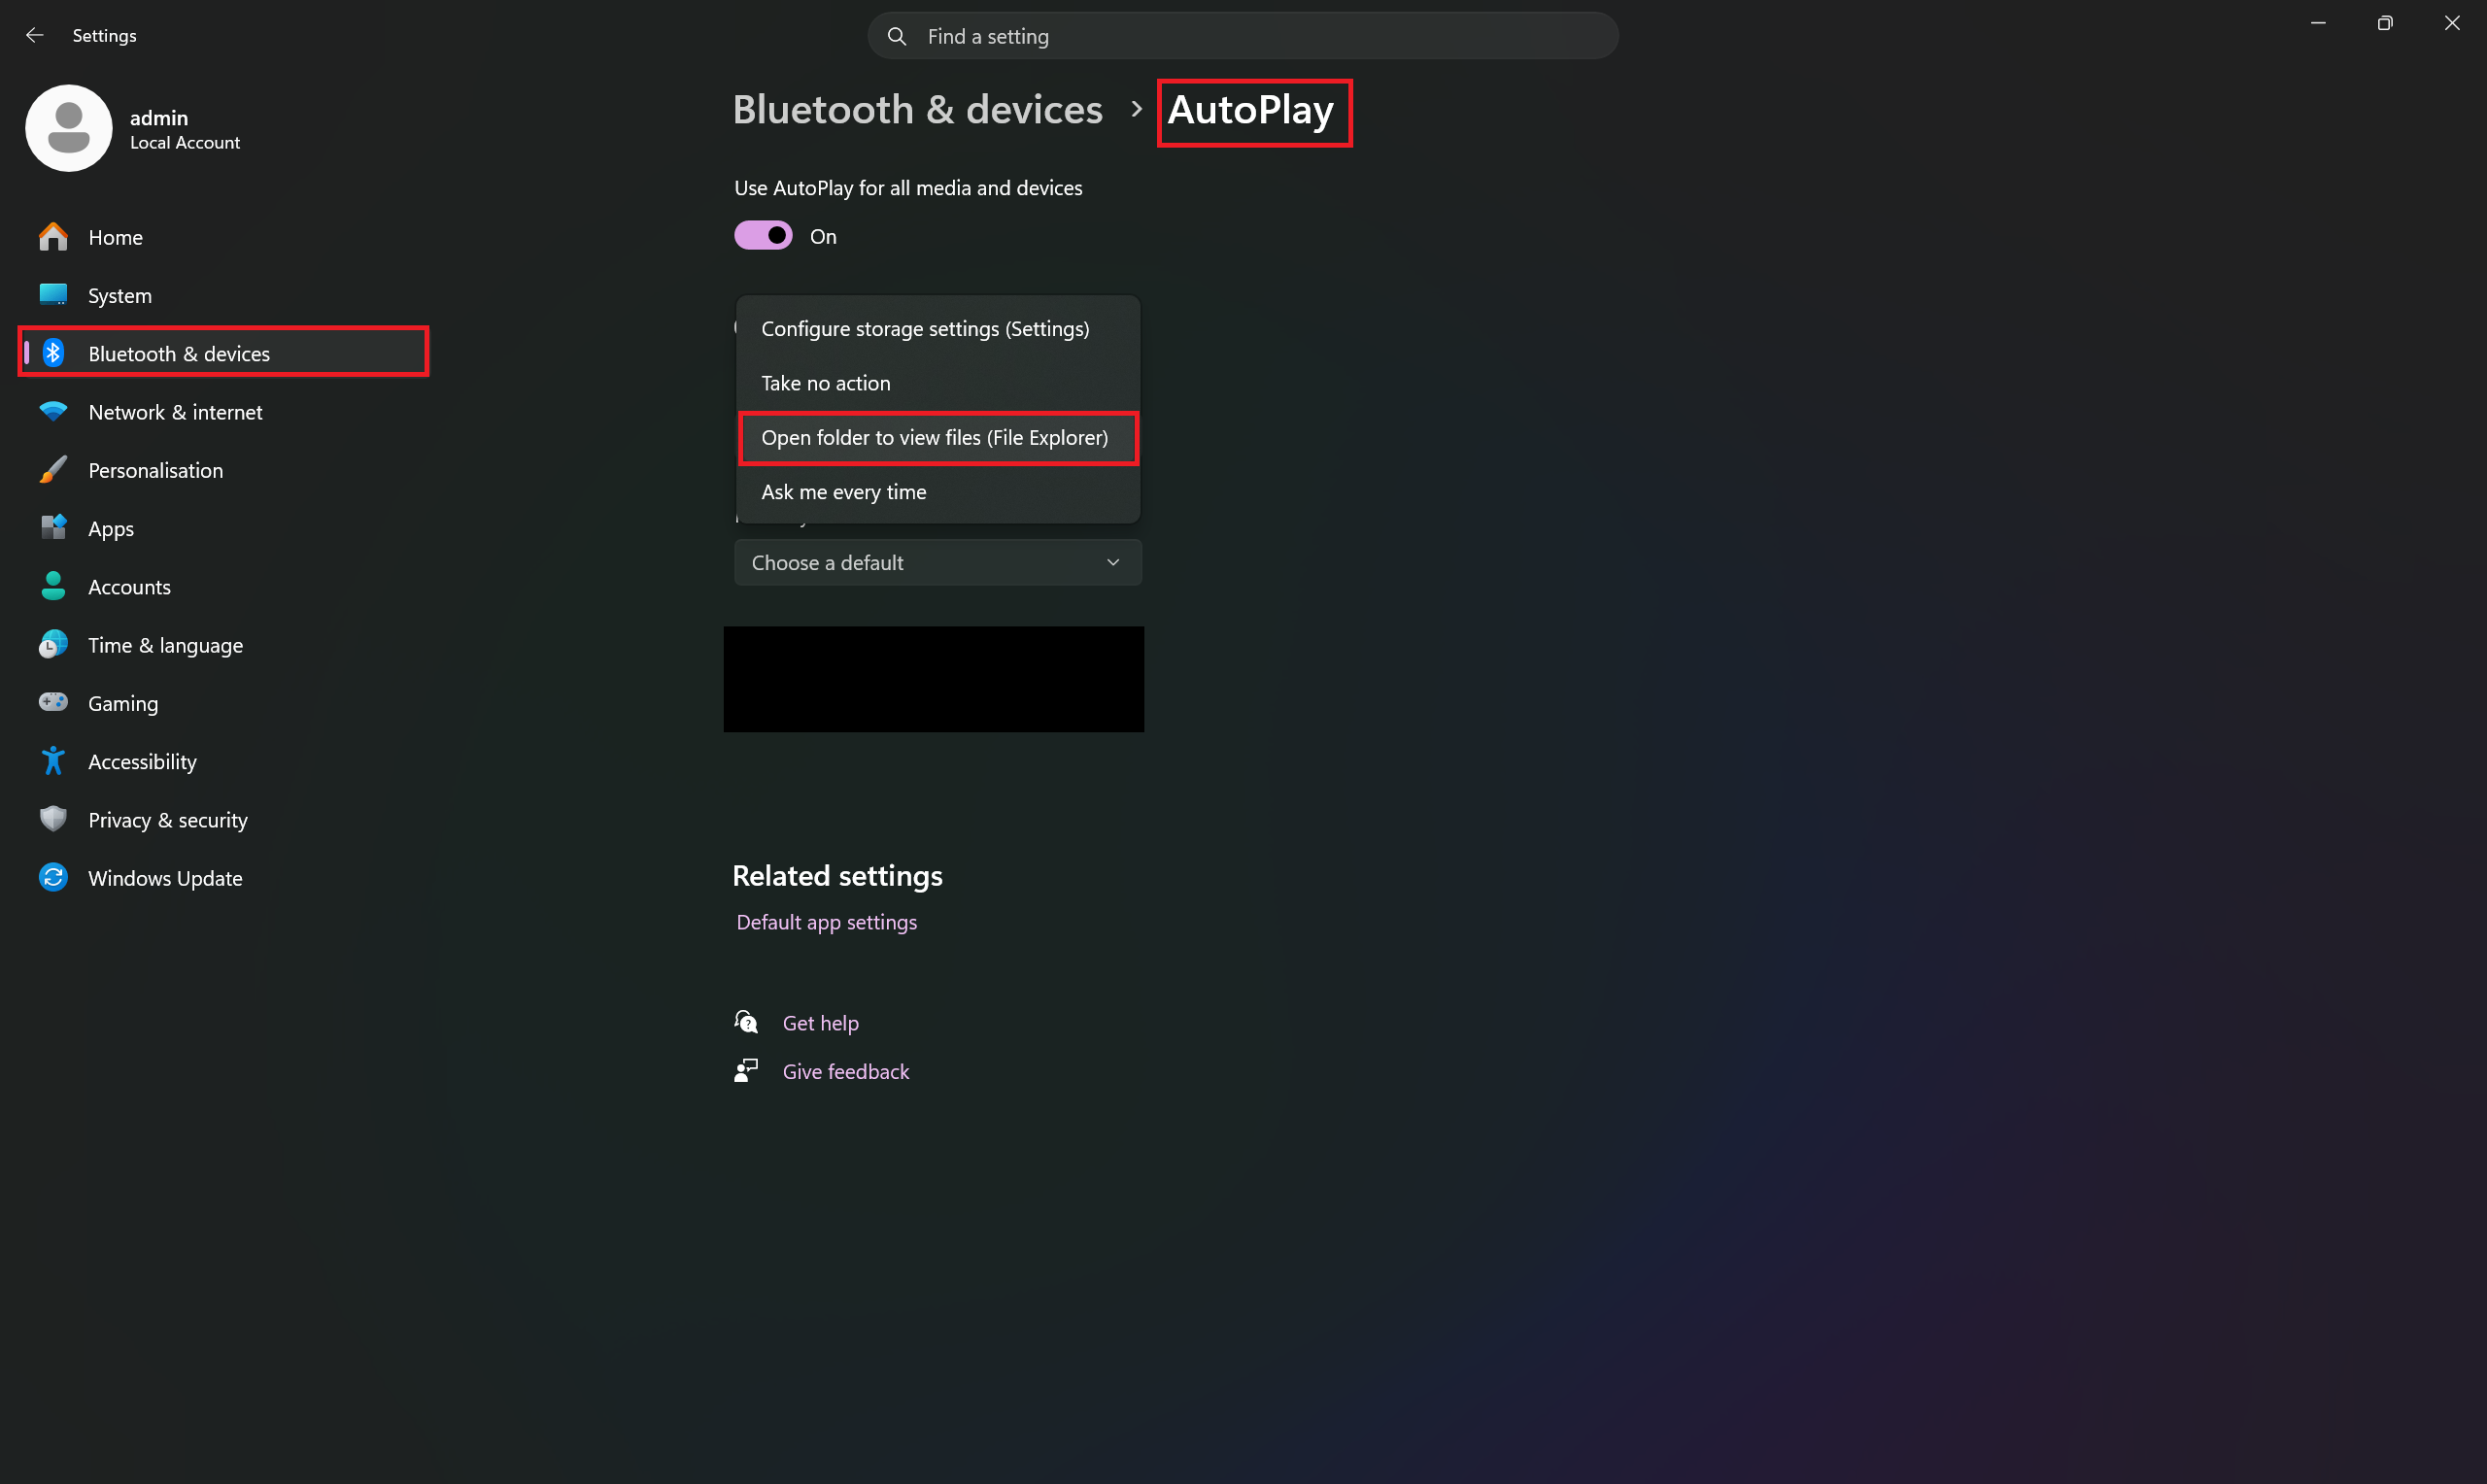
Theo mô tả kỹ thuật của Naceri, giao diện mới của Narrator có thể mở trong ngữ cảnh tài khoản màn hình khóa WsiAccount. Từ luồng khôi phục thông tin đăng nhập, giao diện này đưa người thao tác tới Settings dù máy chưa hoàn tất xác thực. Bản công bố tiếp tục mô tả đường dẫn tới việc chạy chương trình từ thiết bị lưu trữ rời.
Điểm cần giữ rõ là WsiAccount không mặc nhiên đồng nghĩa tài khoản của chủ máy hay quyền quản trị toàn hệ thống. Tài liệu gốc nêu việc thực thi mã trong ngữ cảnh WsiAccount; không nên từ đó kết luận rằng mọi máy đều bị chiếm quyền quản trị hoặc tạo được tài khoản quản trị mới chỉ bằng riêng lỗi này.
Bản README cũng ghi video không trình diễn trọn phần thực thi chương trình từ USB. Đây là giới hạn quan trọng khi đánh giá mức độ chứng minh của bản công bố: việc vượt khỏi giao diện khóa và hậu quả chiếm quyền hoàn toàn không nên bị nhập thành một kết quả đã xác nhận trên mọi cấu hình.
Đang ngủ và đã tắt máy cần hai cách đánh giá khác nhau
Trạng thái của laptop quan trọng hơn việc trên máy có nhãn BitLocker hay không. Một chiếc máy đang ngủ thông thường giữ lại phiên hoạt động; còn lớp xác thực trước khi khởi động chỉ có tác dụng khi thiết bị thực sự phải đi qua bước mở khóa ổ đĩa.
Trong mô tả thử nghiệm, Naceri nêu Windows 11 26H2 đã cài bản cập nhật tháng 11/2026, đồng thời cho biết chưa kiểm tra Windows 10. Điều kiện tác giả đặt ra gồm tiếp cận vật lý và có ít nhất một tài khoản liên kết với tài khoản trực tuyến. Chưa có cơ sở để mở rộng kết luận thành mọi phiên bản Windows hoặc mọi máy chỉ dùng tài khoản cục bộ đều bị ảnh hưởng.
Startup PIN của BitLocker khác PIN dùng để đăng nhập Windows. Với TPM + PIN, người giữ máy phải vượt qua bước xác thực ổ đĩa trước khi Windows và màn hình đăng nhập được nạp. Về cơ chế, bước này có thể chặn điều kiện mà FastUnlock cần sau khi máy đã tắt hoặc ngủ đông; đó không phải bằng chứng thử nghiệm xác nhận FastUnlock bị chặn trên mọi thiết bị.
Ngược lại, thêm startup PIN rồi chỉ gập nắp cho máy ngủ không tạo lại bước xác thực trước khởi động. Với người thường mang laptop ra quán cà phê hoặc để máy ở văn phòng, thói quen rời máy trong trạng thái nào vì thế cần được xem cùng cấu hình mã hóa, thay vì chỉ kiểm tra biểu tượng ổ khóa.
Giữ máy trong tầm kiểm soát quan trọng hơn một thao tác khóa màn hình
Việc có thể làm ngay là hạn chế để người khác tiếp cận trực tiếp laptop, nhất là khi máy còn bật hoặc đang ngủ. Đây là lỗ hổng cần tiếp cận vật lý theo điều kiện đã công bố, không phải đường xâm nhập từ xa qua internet.
Người dùng Windows Pro, Enterprise hoặc Education nên nhờ bộ phận IT kiểm tra khả năng dùng TPM + startup PIN, đồng thời tắt máy hoặc ngủ đông trước khi thiết bị rời sự kiểm soát của mình. Chỉ tắt máy với cấu hình TPM-only vẫn có thể cho phép người giữ thiết bị bật nó trở lại màn hình đăng nhập; cần xem cả cấu hình xác thực trước khởi động.
Với máy công ty, việc chặn Narrator bằng chính sách kiểm soát ứng dụng có thể được cân nhắc như biện pháp tạm thời, nhưng cần thử nghiệm trước và tính đến người dùng phụ thuộc trình đọc màn hình. Không nên tự chạy các công cụ “vá nhanh” không rõ nguồn gốc hoặc thay đổi quyền tệp hệ thống hàng loạt chỉ vì thấy hướng dẫn trên mạng.
Tại thời điểm các thông tin ngày 19/11 được công bố, chưa có bản sửa FastUnlock được xác nhận trong các nguồn tham khảo. Điều cần theo dõi tiếp là phản hồi kỹ thuật và bản vá của Microsoft, đặc biệt phạm vi phiên bản bị ảnh hưởng cùng mức quyền thực tế có thể đạt được. Trong lúc đó, BitLocker vẫn nên được bật, nhưng không thể thay cho việc bảo vệ một chiếc laptop đang hoạt động.
Nguồn tham khảo: FastUnlock trên GitHub; PrivacyAffairs; Tom’s Hardware.