Tóm tắt nhanh
- Chiến dịch mã độc Midnight Mimosa được phát hiện nằm sẵn trong firmware của một số điện thoại Android giá rẻ dùng chip MediaTek; người dùng không thể gỡ thành phần gốc như ứng dụng thông thường.
- Mã độc sở hữu quyền hệ thống, âm thầm tải và cài các ứng dụng mồi, đồng thời tắt ứng dụng Google Play Store ngay trước khi đưa payload vào máy rồi bật lại sau đó.
- Payload đối tác có thể biến điện thoại thành nút proxy dân cư, chuyển tiếp lưu lượng qua kết nối mạng của chủ máy mà họ không hề hay biết.
- Người mua máy xách tay hoặc thiết bị siêu rẻ cần kiểm tra kỹ nguồn gốc xuất xứ; việc kiểm tra tên gói ứng dụng qua ADB chỉ mang tính tham khảo chứ không đảm bảo máy sạch hoàn toàn.
Điện thoại thường được xem là an toàn hơn sau khi khôi phục cài đặt gốc hoặc gỡ bỏ các ứng dụng đáng ngờ. Tuy nhiên, thao tác đó hoàn toàn vô hiệu trước mã độc nằm sẵn trong phân vùng hệ thống ngay từ trước lần khởi động đầu tiên. Chiến dịch mang tên Midnight Mimosa là minh chứng rõ ràng: một thành phần hệ thống âm thầm đưa ứng dụng độc hại vào máy, phục vụ gian lận quảng cáo và chuyển tiếp lưu lượng mạng.
Mã độc nằm trong firmware nên không biến mất khi gỡ ứng dụng
Thành phần gốc là ứng dụng hệ thống mang chữ ký nền tảng và chạy với đặc quyền system-uid. Quyền hạn này cho phép mã độc tự ý cài đặt, gỡ bỏ ứng dụng và tự cấp quyền truy cập mà không cần người dùng xác nhận trên màn hình. Các biến thể được ghi nhận hoạt động dưới nhiều tên gói khác nhau, gồm com.android.system.lite, com.android.sys.prot, com.android.sys.gmsprot và com.android.sys.bcprot.
Do mã độc nằm trực tiếp ở phân vùng firmware, việc xóa các ứng dụng mồi bên ngoài không giải quyết được tận gốc nguồn lây nhiễm. Thành phần nền vẫn tiếp tục âm thầm tải lại payload hoặc thay phiên cài đặt các ứng dụng khác. Những ứng dụng mồi này thường ngụy trang thành công cụ khóa ứng dụng, thời tiết, sổ tay ghi chú hay tiện ích nhận diện chữ viết OCR, khiến người dùng rất khó nhận diện hành vi bất thường.
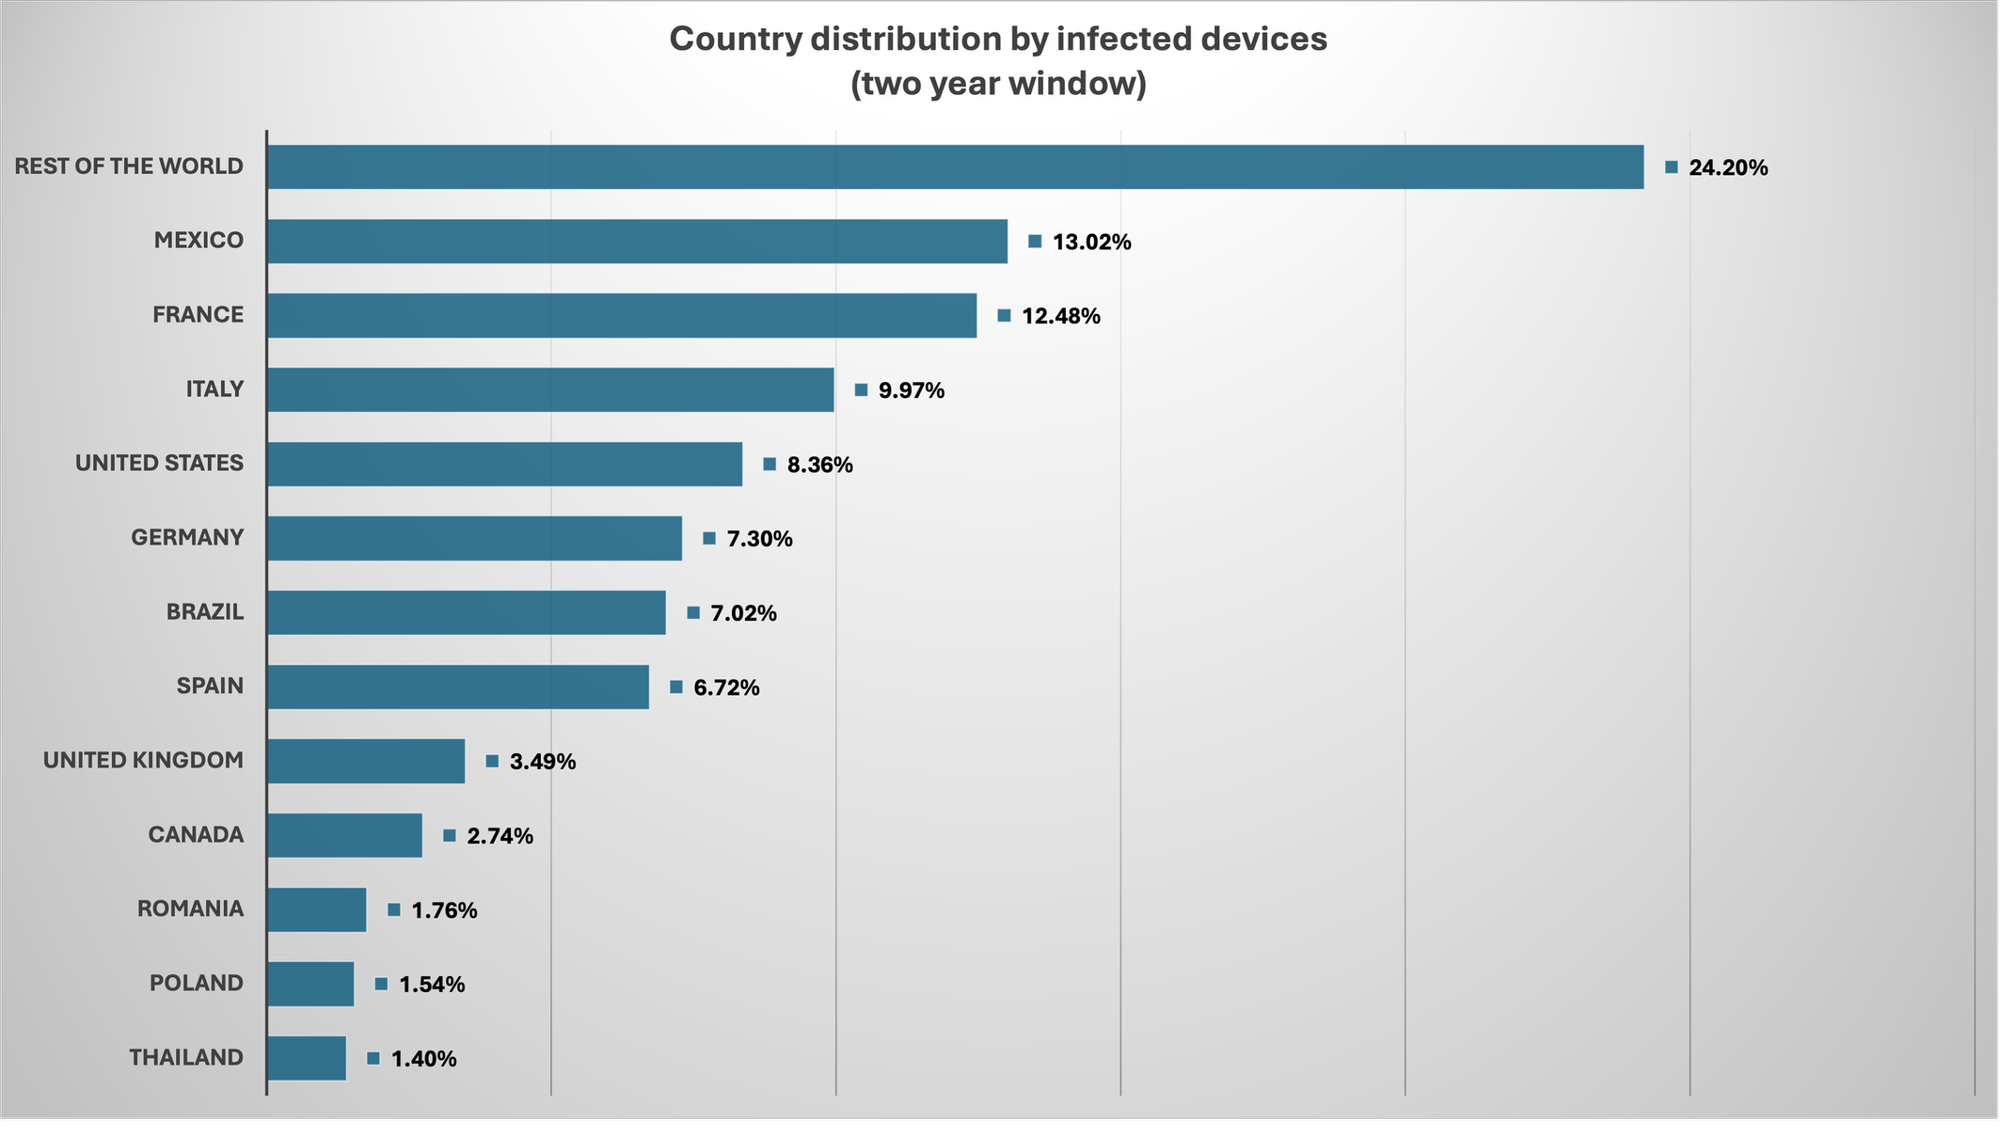
Hàng nghìn thiết bị tại hơn 150 quốc gia đã được ghi nhận bị ảnh hưởng bởi chiến dịch này. Danh sách thiết bị gồm các dòng máy như Doogee S200 X, Doogee Fire 3 Max, Cubot KINGKONG X, cùng nhiều mẫu máy nhái giả mạo ngoại hình của các dòng flagship Samsung hay Apple. Cần lưu ý rằng cảnh báo tập trung vào các lô hàng và mẫu máy cụ thể có firmware bị can thiệp, không đồng nghĩa mọi điện thoại chạy vi xử lý MediaTek đều gặp rủi ro tương tự.
Play Protect có thể bị né trong lúc payload được cài
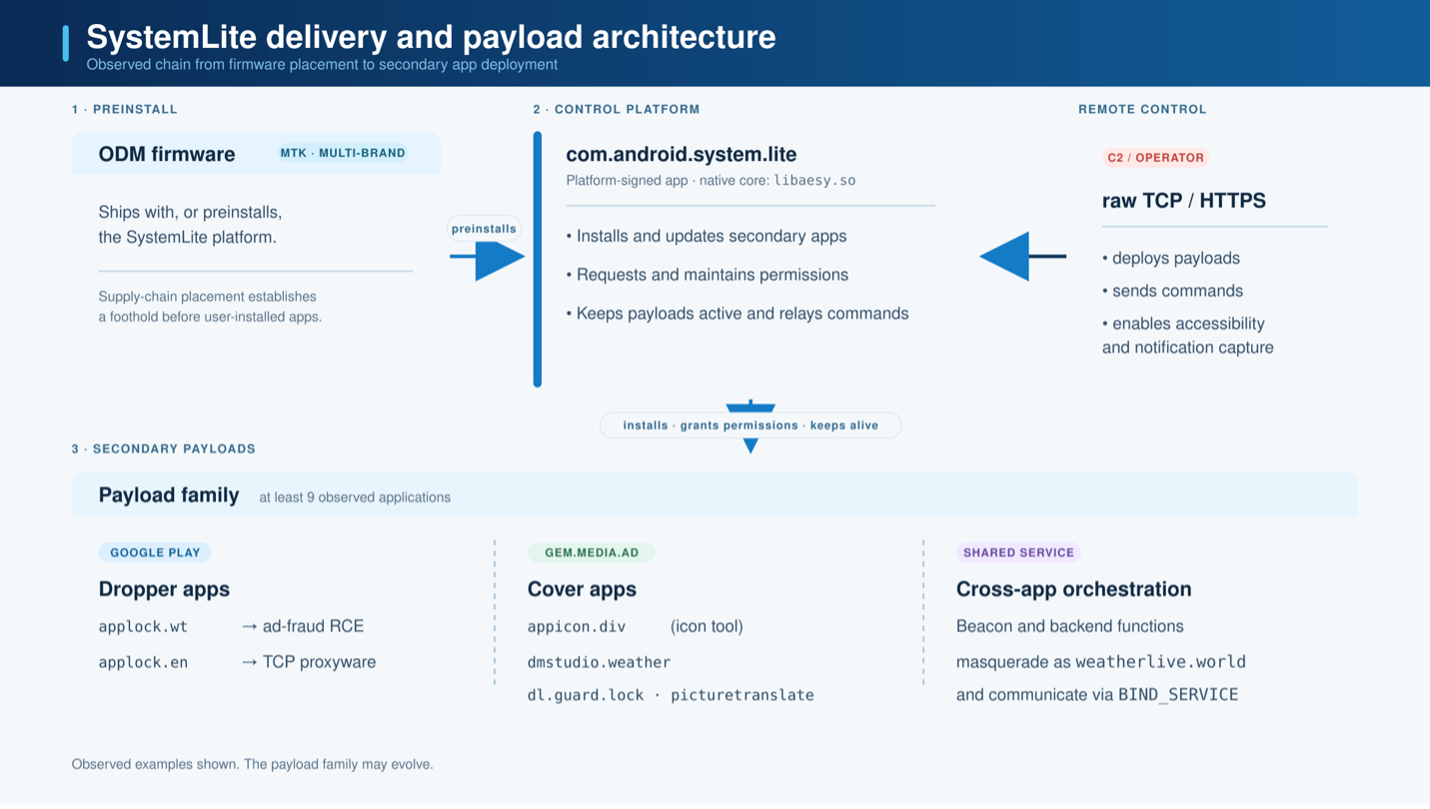
Điểm đáng chú ý trong chuỗi tấn công là thành phần độc hại không cần tìm cách vượt qua bộ lọc của kho ứng dụng từ bên ngoài, mà trực tiếp can thiệp vào ứng dụng cửa hàng ngay trên máy nhờ quyền hệ thống. Cụ thể, thành phần cài đặt sẽ tạm thời vô hiệu hóa Google Play Store thông qua lệnh hệ thống ngay trước khi nạp payload độc hại, sau đó kích hoạt lại cửa hàng. Vì cơ chế quét Play Protect gắn liền với dịch vụ Play Store, việc tạm dừng này giúp mã độc qua mặt bước rà soát tự động ở thời điểm cài đặt.
Thao tác tắt rồi bật lại cũng giúp thiết bị duy trì trạng thái bình thường sau khi payload đã được đưa vào, không để lại dấu hiệu cảnh báo rõ ràng cho người dùng. Điều này phản ánh giới hạn của các lớp bảo vệ cấp ứng dụng khi đối đầu với phần mềm độc hại đã nắm giữ đặc quyền hệ thống từ khâu xuất xưởng.
Quá trình phân tích kỹ thuật cho thấy mã độc sử dụng một thư viện gốc để giải mã và nạp framework ẩn, sau đó nhận lệnh cấu hình từ máy chủ điều khiển để tiếp tục kéo về các mô-đun chức năng. Do đó, việc theo dõi từng tên gói đơn lẻ không thể bao quát toàn bộ chiến dịch, bởi cùng một lõi mã nguồn có thể liên tục biến tướng dưới nhiều tên gói và chứng chỉ số khác nhau.
Điện thoại nhiễm mã độc có thể trở thành proxy dùng IP của chủ máy
Bên cạnh gian lận lượt nhấp và hiển thị quảng cáo ẩn, mã độc còn triển khai ứng dụng đối tác mang tên com.mobile.applock.en chứa thành phần proxy TCP kết nối trực tiếp đến máy chủ điều khiển qua cổng 6000. Khi nhận lệnh, thiết bị sẽ hoạt động như một nút chuyển tiếp lưu lượng giữa máy chủ bên ngoài và mục tiêu được chỉ định. Toàn bộ dữ liệu lúc này được định tuyến qua kết nối Internet của chính chiếc điện thoại.
Các mạng proxy dân cư thường có giá trị cao trong giới tội phạm mạng vì lưu lượng xuất phát từ địa chỉ IP của người dùng thật. Kẻ xấu có thể tận dụng hạ tầng này để che giấu danh tính, thực hiện các hành vi gian lận hoặc biến thiết bị thành mắt xích trong các cuộc tấn công từ chối dịch vụ (DDoS). Đối với chủ máy, rủi ro không chỉ dừng lại ở việc hao hụt pin, tốn băng thông dữ liệu mà nghiêm trọng hơn là địa chỉ IP mạng cá nhân hoặc gia đình có thể bị đưa vào danh sách đen vì dính líu đến hoạt động phi pháp.
Người mua máy xách tay nên kiểm tra nguồn gốc, không chỉ tên ứng dụng
Tại Việt Nam, các mẫu điện thoại nêu trên không được phân phối chính thức qua các hệ thống bán lẻ lớn mà chủ yếu xuất hiện qua đường xách tay hoặc đặt hàng trực tuyến từ nước ngoài. Mức giá siêu rẻ thường đi kèm sự thiếu vắng về kiểm soát chất lượng phần mềm và chuỗi cung ứng linh kiện, đặc biệt là các dòng máy nhái thương hiệu lớn tràn lan trên sàn thương mại điện tử.
Với người dùng có kiến thức kỹ thuật, công cụ Android Debug Bridge (ADB) có thể hỗ trợ rà soát danh mục ứng dụng hệ thống qua lệnh adb shell pm list packages. Nếu phát hiện các gói như com.android.system.lite, đó là dấu hiệu cần cảnh giác. Tuy nhiên, việc kiểm tra này không thể khẳng định chắc chắn thiết bị an toàn, bởi mã độc hoàn toàn có thể sử dụng tên gói ngẫu nhiên khác. Người dùng tuyệt đối không nên tùy tiện xóa hoặc tắt các gói hệ thống nếu không nắm rõ, vì có thể dẫn tới treo máy mà vẫn không loại bỏ được thành phần độc hại nằm sâu trong firmware.
Khi nghi ngờ điện thoại bị nhiễm mã độc firmware, giải pháp an toàn nhất là ngắt kết nối mạng, tránh nhập mật khẩu tài khoản ngân hàng hay thực hiện giao dịch tài chính, sau đó yêu cầu đổi trả hoặc nạp lại bản ROM sạch đã được kiểm định từ nhà sản xuất. Đối với các thiết bị không rõ nguồn gốc và không có firmware tin cậy, ngưng sử dụng là phương án bảo vệ dữ liệu tốt nhất.
Nguồn tham khảo: Bitdefender Labs; SecurityAffairs; TechRadar