Tóm tắt nhanh
- Từ ngày 10/2/2027, chứng chỉ Let’s Encrypt mới hoặc được gia hạn sẽ có thời hạn mặc định 64 ngày, giảm từ 90 ngày.
- ACME client hỗ trợ ACME Renewal Information (ARI) có thể nhận thời điểm gia hạn từ cơ quan cấp chứng chỉ; lịch cố định nên được chỉnh về khoảng 2/3 vòng đời.
- Hãy kiểm tra không chỉ bước xin chứng chỉ mà cả cài đặt, nạp lại dịch vụ và cảnh báo khi gia hạn thất bại.
Let’s Encrypt sẽ chuyển chứng chỉ TLS mặc định từ 90 xuống 64 ngày vào 10/2/2027. Với máy chủ tự quản, thay đổi này ít đáng ngại nếu ACME client tự chọn thời điểm gia hạn và toàn bộ quy trình triển khai chạy tự động; rủi ro nằm ở lịch cron cũ, thao tác thay chứng chỉ bằng tay hoặc một bước triển khai âm thầm thất bại.
| Thời hạn chứng chỉ | Mốc gia hạn khoảng 2/3 vòng đời | Ý nghĩa với lịch cũ 60 ngày |
|---|---|---|
| 90 ngày | Khoảng ngày 60 | Gần mốc 2/3 vòng đời |
| 64 ngày | Khoảng ngày 42–43 | Còn khoảng 4 ngày trước khi hết hạn |
| 45 ngày | Khoảng ngày 30 | Gia hạn ở ngày 60 là quá muộn |
Số liệu: Let’s Encrypt.
Lịch gia hạn 60 ngày chỉ còn bốn ngày dự phòng
Chứng chỉ 64 ngày không buộc mọi quản trị viên phải đổi cấu hình. Let’s Encrypt khuyến nghị các lịch gia hạn được cố định theo số ngày nên chuyển sang khoảng 2/3 thời hạn chứng chỉ. Với chu kỳ 64 ngày, mốc đó vào khoảng ngày 42–43. Lịch 60 ngày từng có thể phù hợp với chứng chỉ 90 ngày, nhưng sau thay đổi chỉ còn bốn ngày trước khi hết hạn; nếu lần thử gia hạn gặp lỗi DNS, API hay mạng, khoảng đệm gần như biến mất.
Vì vậy, đừng chỉ tìm đúng con số 60. Hãy rà cron job, script bọc lệnh, cấu hình ACME và tài liệu vận hành để nhận ra mọi mốc tính theo ngày trước khi hết hạn. Let’s Encrypt cũng gợi ý tìm các giá trị thường gặp như 83, 80 và 60 trong những nơi này. Một lịch cứng ngày thứ 60 sẽ còn tệ hơn khi mặc định giảm tiếp xuống 45 ngày vào năm 2028: lần chạy đó sẽ diễn ra sau khi chứng chỉ đã hết hạn.
Nếu client đã hỗ trợ ARI, cơ quan cấp chứng chỉ có thể đề xuất khoảng thời gian gia hạn phù hợp. Đây là hướng nên ưu tiên hơn việc tự duy trì một con số cố định, nhưng vẫn cần xác nhận client đang dùng thực sự hỗ trợ ARI và lịch chạy định kỳ hoạt động.
Kiểm tra cả việc triển khai, không riêng ngày hết hạn
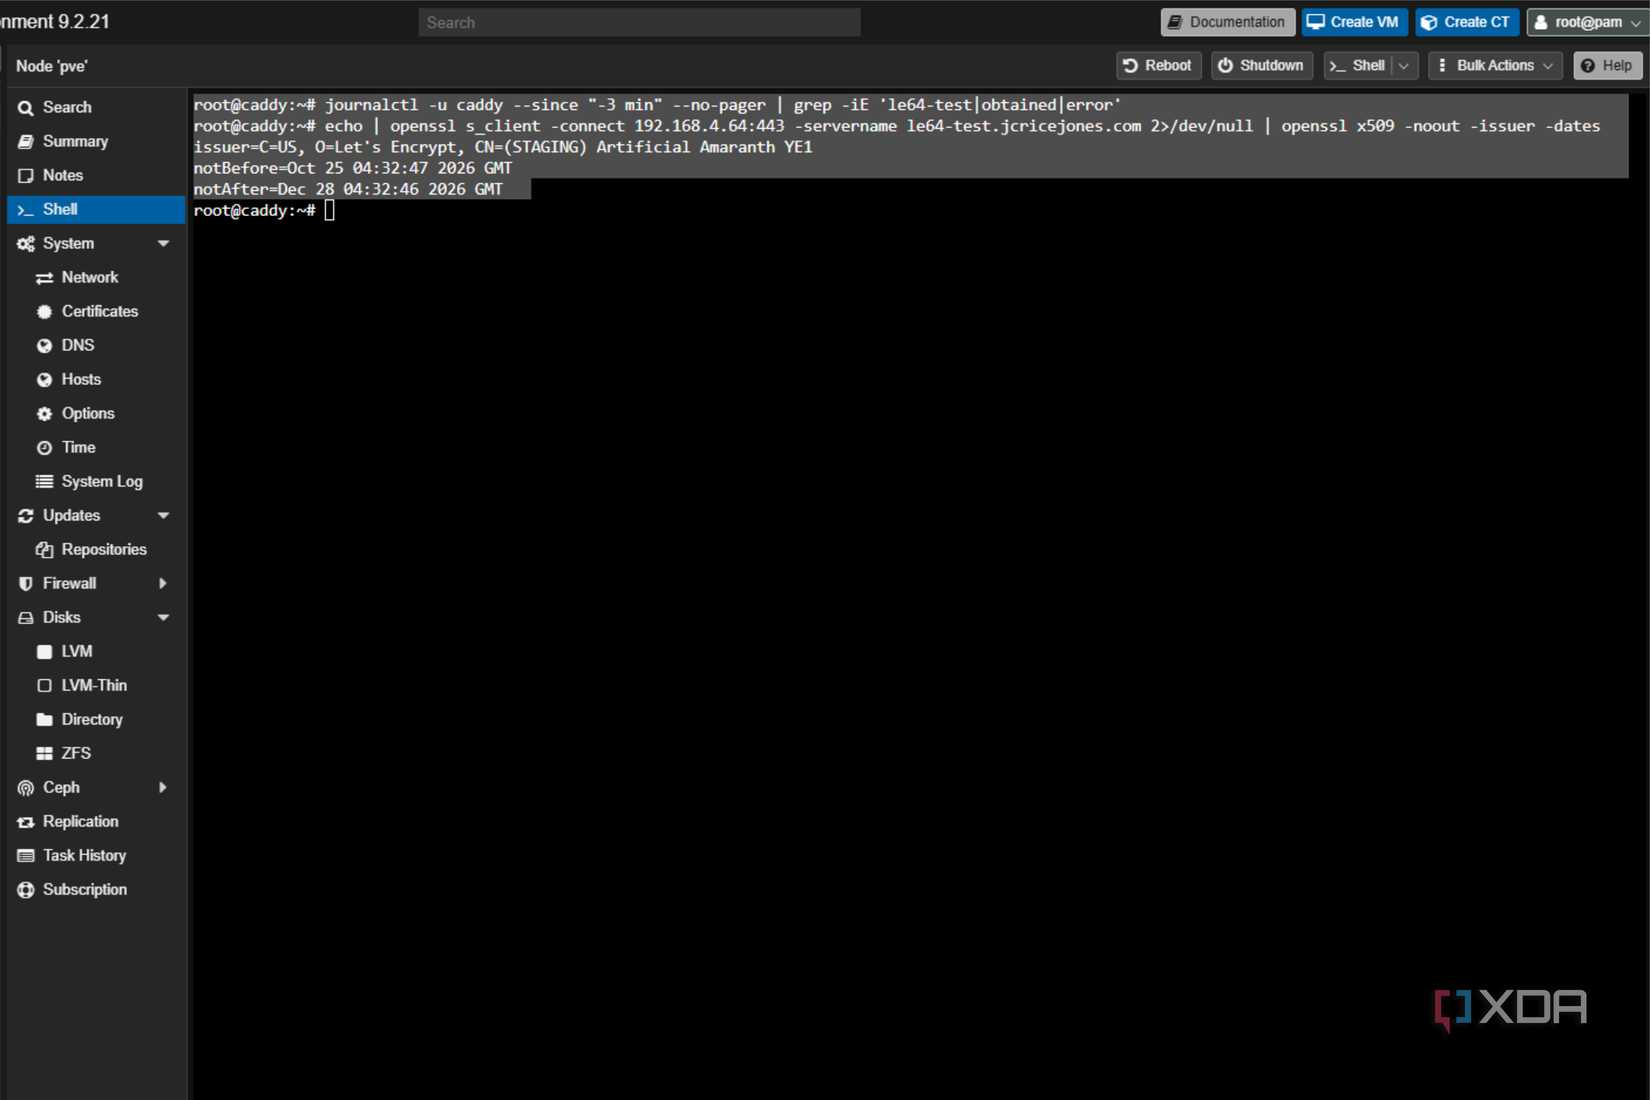
Gia hạn thành công chưa đảm bảo website hoặc bảng điều khiển đang sử dụng chứng chỉ mới. Quy trình hoàn chỉnh còn cần cài chứng chỉ đúng dịch vụ, nạp lại dịch vụ khi cần và xác minh chứng chỉ được máy khách nhìn thấy. Với NAS hoặc máy chủ ảo hóa, cấu hình có thể liên quan đến DNS-01, thông tin xác thực DNS và một bước deploy riêng; nếu bước cuối vẫn cần đăng nhập giao diện để chọn chứng chỉ, vòng đời ngắn hơn sẽ khiến công việc lặp lại thường xuyên hơn.
Trước hạn chuyển đổi, hãy kiểm tra ba điểm: client có tự gia hạn theo ARI hoặc theo phần thời hạn còn lại hay không; chứng chỉ mới có được gắn vào đúng giao diện/dịch vụ hay không; và có cảnh báo khi gia hạn, triển khai hoặc xác minh thất bại hay không. Với cấu hình DNS-01, nên giới hạn quyền API của token ở mức cần thiết và có thể thu hồi riêng, thay vì dùng chung một token rộng quyền cho nhiều dịch vụ.
Môi trường Staging của Let’s Encrypt đã bắt đầu cấp chứng chỉ 64 ngày từ 14/10/2026. Dùng môi trường này để thử toàn bộ luồng trước khi thay đổi áp dụng trên production; chứng chỉ staging không được trình duyệt tin cậy, nên chỉ dùng cho kiểm thử. Khi xác minh, kiểm tra ngày phát hành và hết hạn của chứng chỉ thật mà máy chủ trả về, không dựa riêng vào biểu tượng ổ khóa hoặc thông báo thành công của script.
Caddy, Proxmox và Synology cần được rà theo cách khác nhau
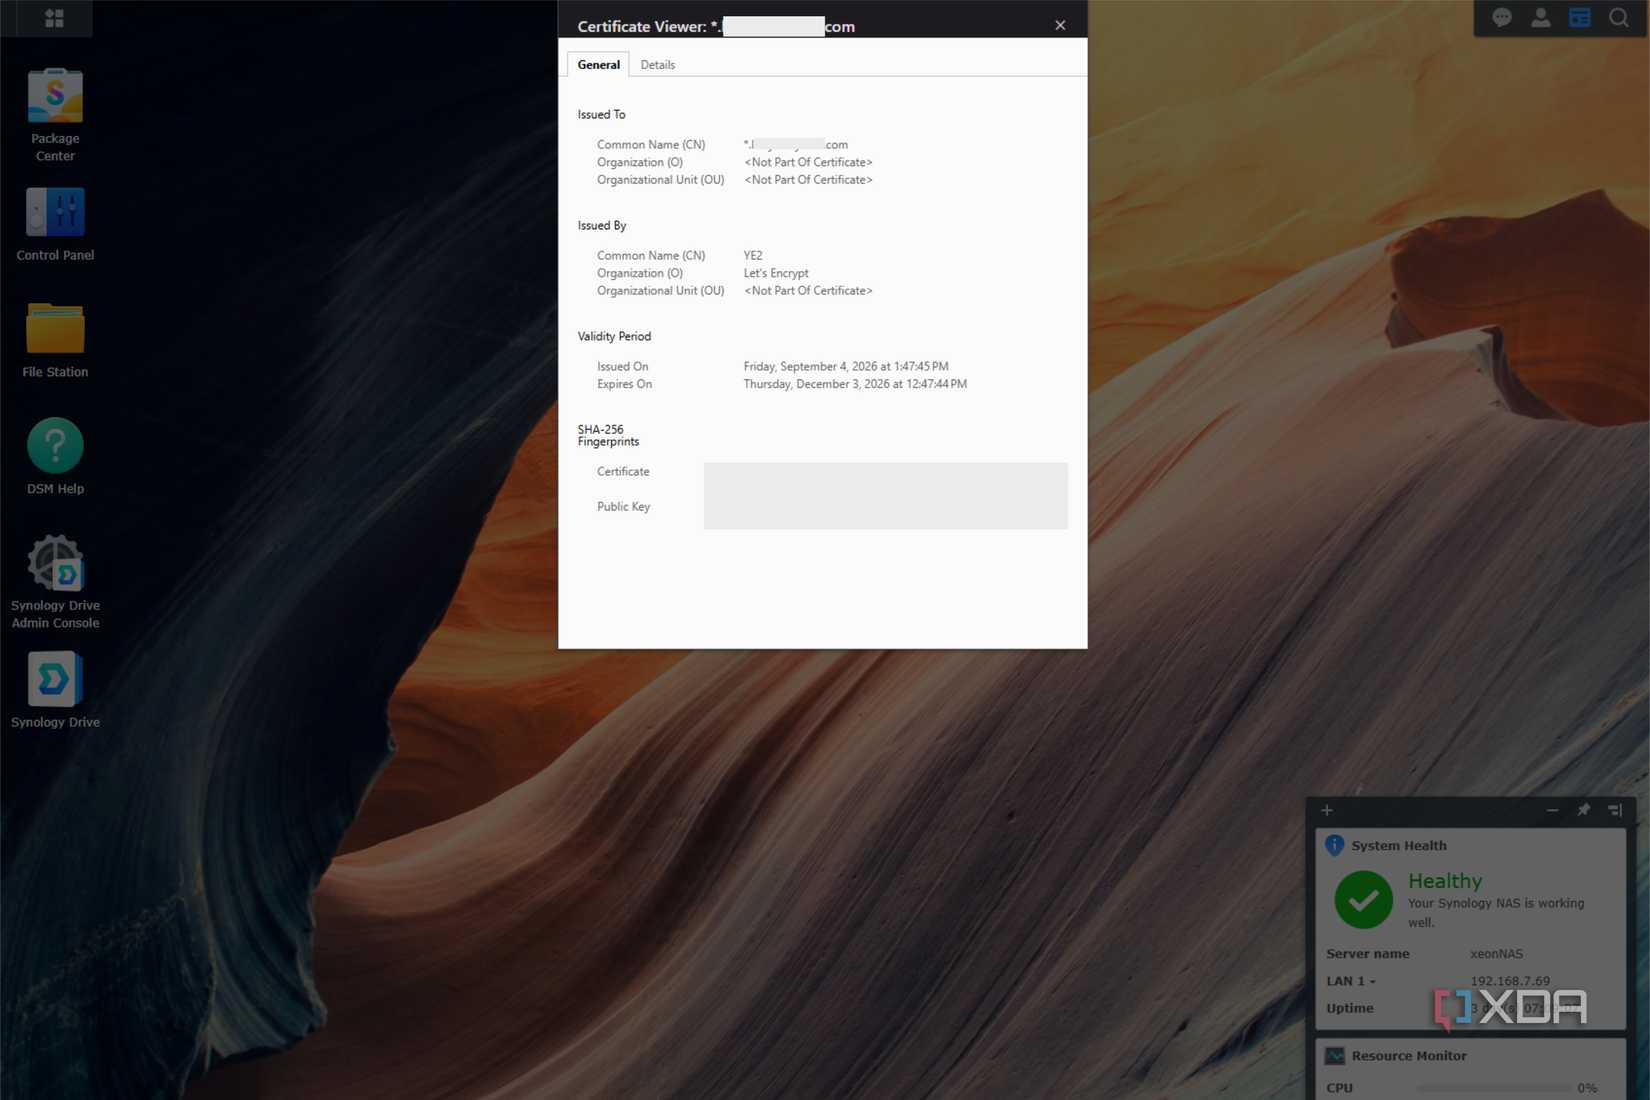
Caddy hỗ trợ ARI từ phiên bản 2.8 và có thể tính lịch gia hạn theo khoảng 2/3 vòng đời, nên cấu hình hiện đại thường tự thích ứng. Điều cần xác nhận là phiên bản, kết nối ACME và việc nạp chứng chỉ cho đúng tên miền. Nếu đang dùng wildcard, một tên thử nghiệm nằm bên trong wildcard có thể tiếp tục nhận chứng chỉ cũ thay vì kích hoạt yêu cầu mới; hãy chọn tên kiểm thử mà wildcard hiện tại không bao phủ.
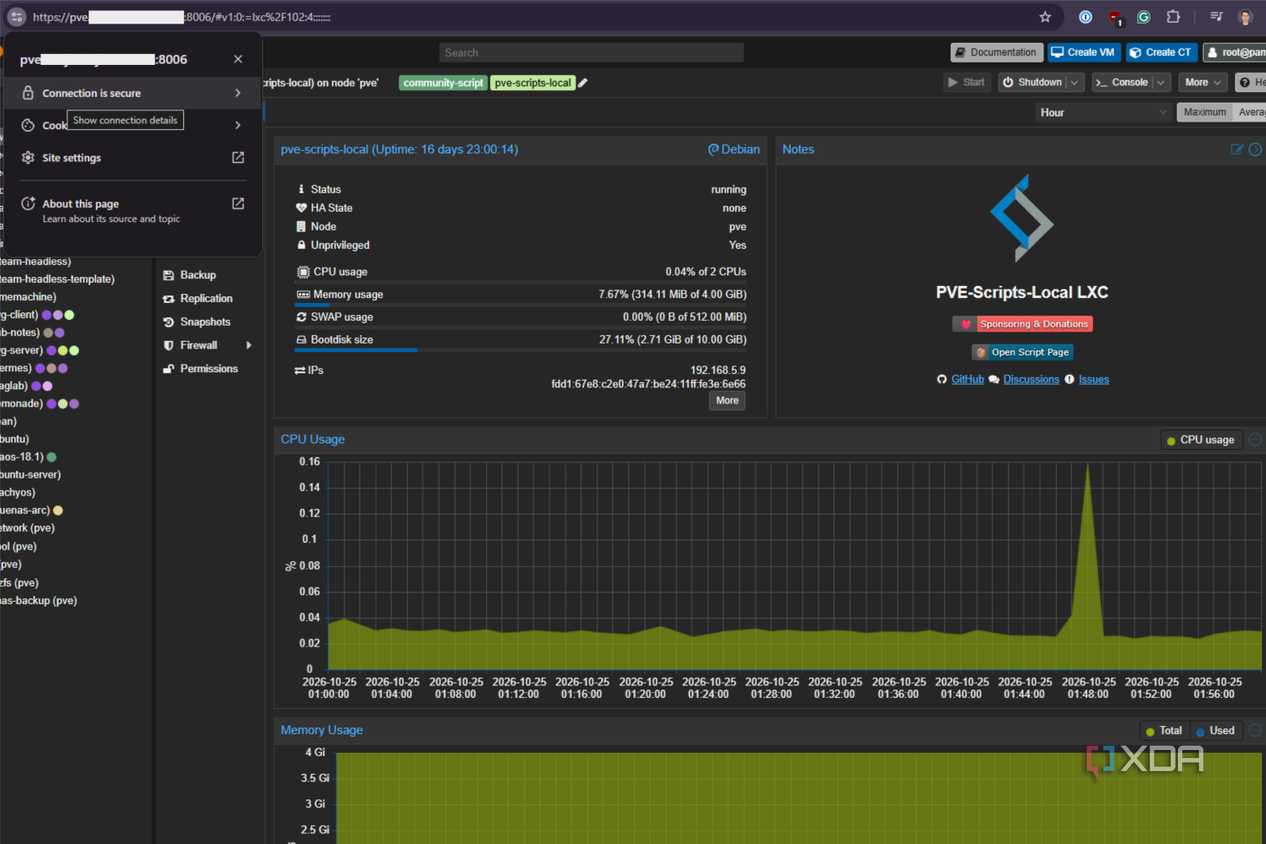
Proxmox VE có ACME client tích hợp; ví dụ thực tế với bản 9.2.21 cho thấy dịch vụ cập nhật hằng ngày gia hạn khi chứng chỉ còn trong vòng 30 ngày. Lịch này khác với lịch cố định 60 ngày tính từ lúc cấp: mốc 30 ngày trước khi hết hạn vẫn nằm trong thời hạn 64 ngày. Quản trị viên nên kiểm tra lịch thực tế của phiên bản đang cài, tài khoản ACME, plugin DNS và việc Proxmox gắn chứng chỉ mới vào giao diện quản trị, thay vì mặc định mọi bản cài đều giống nhau.
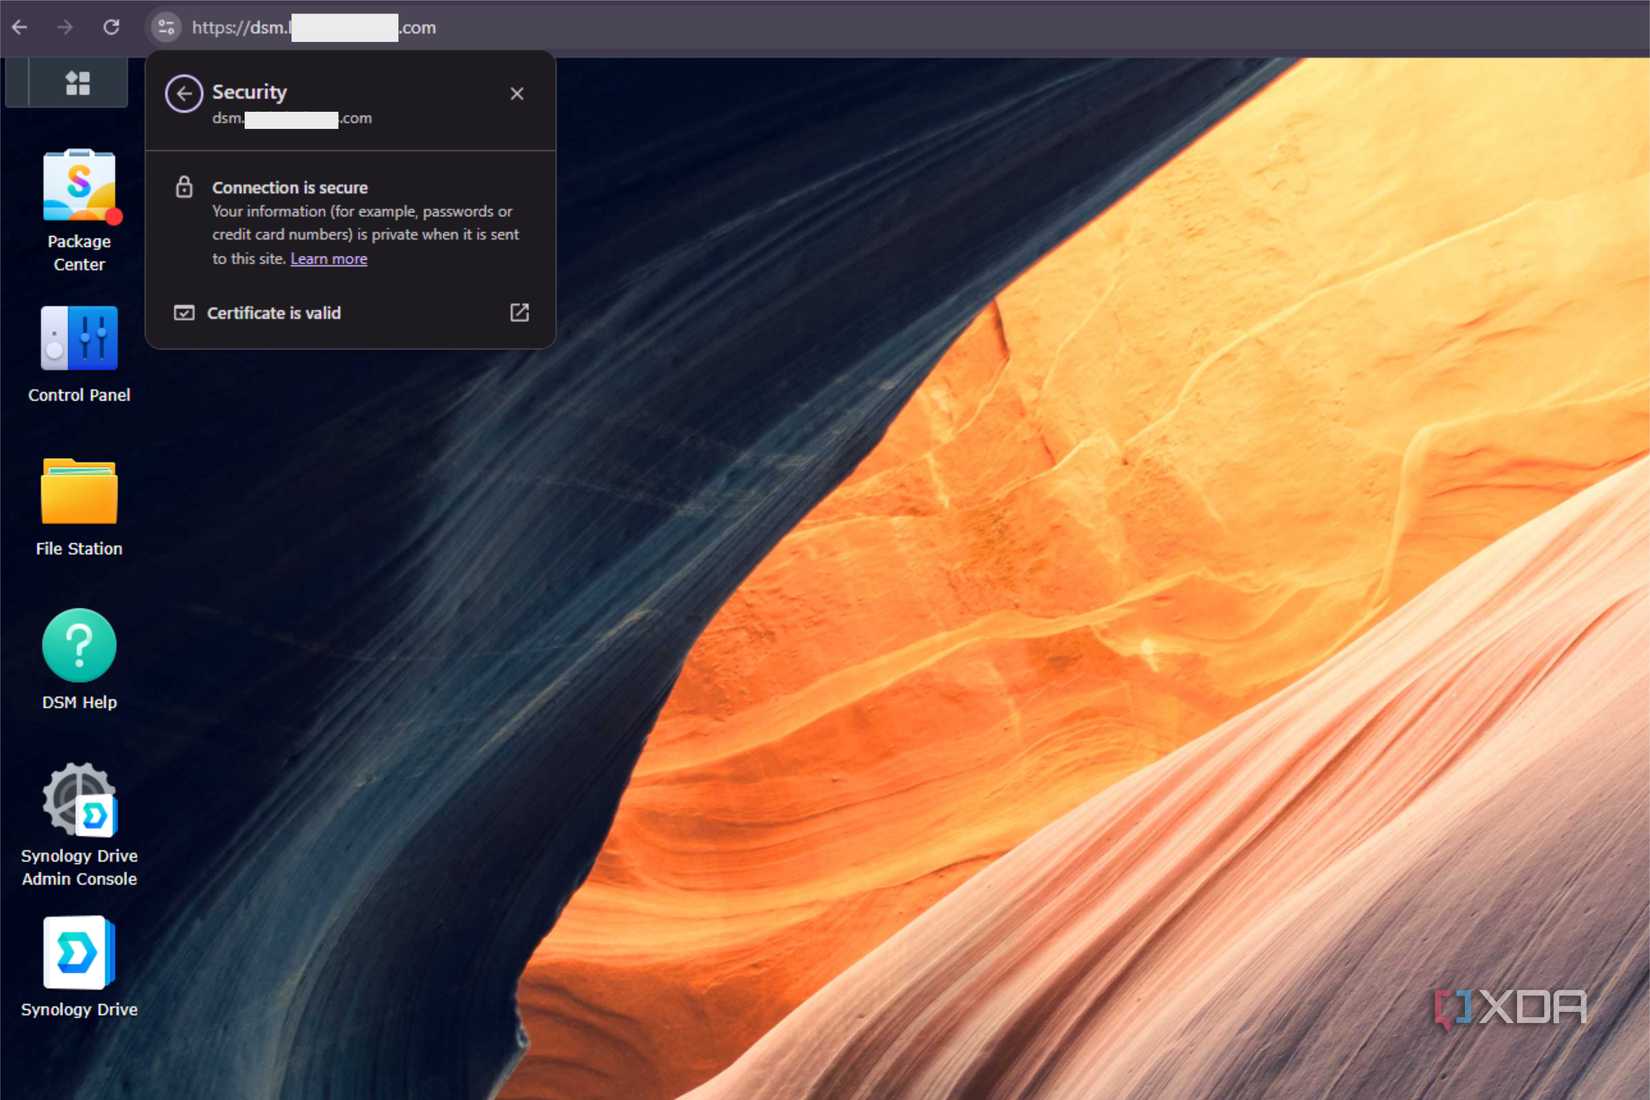
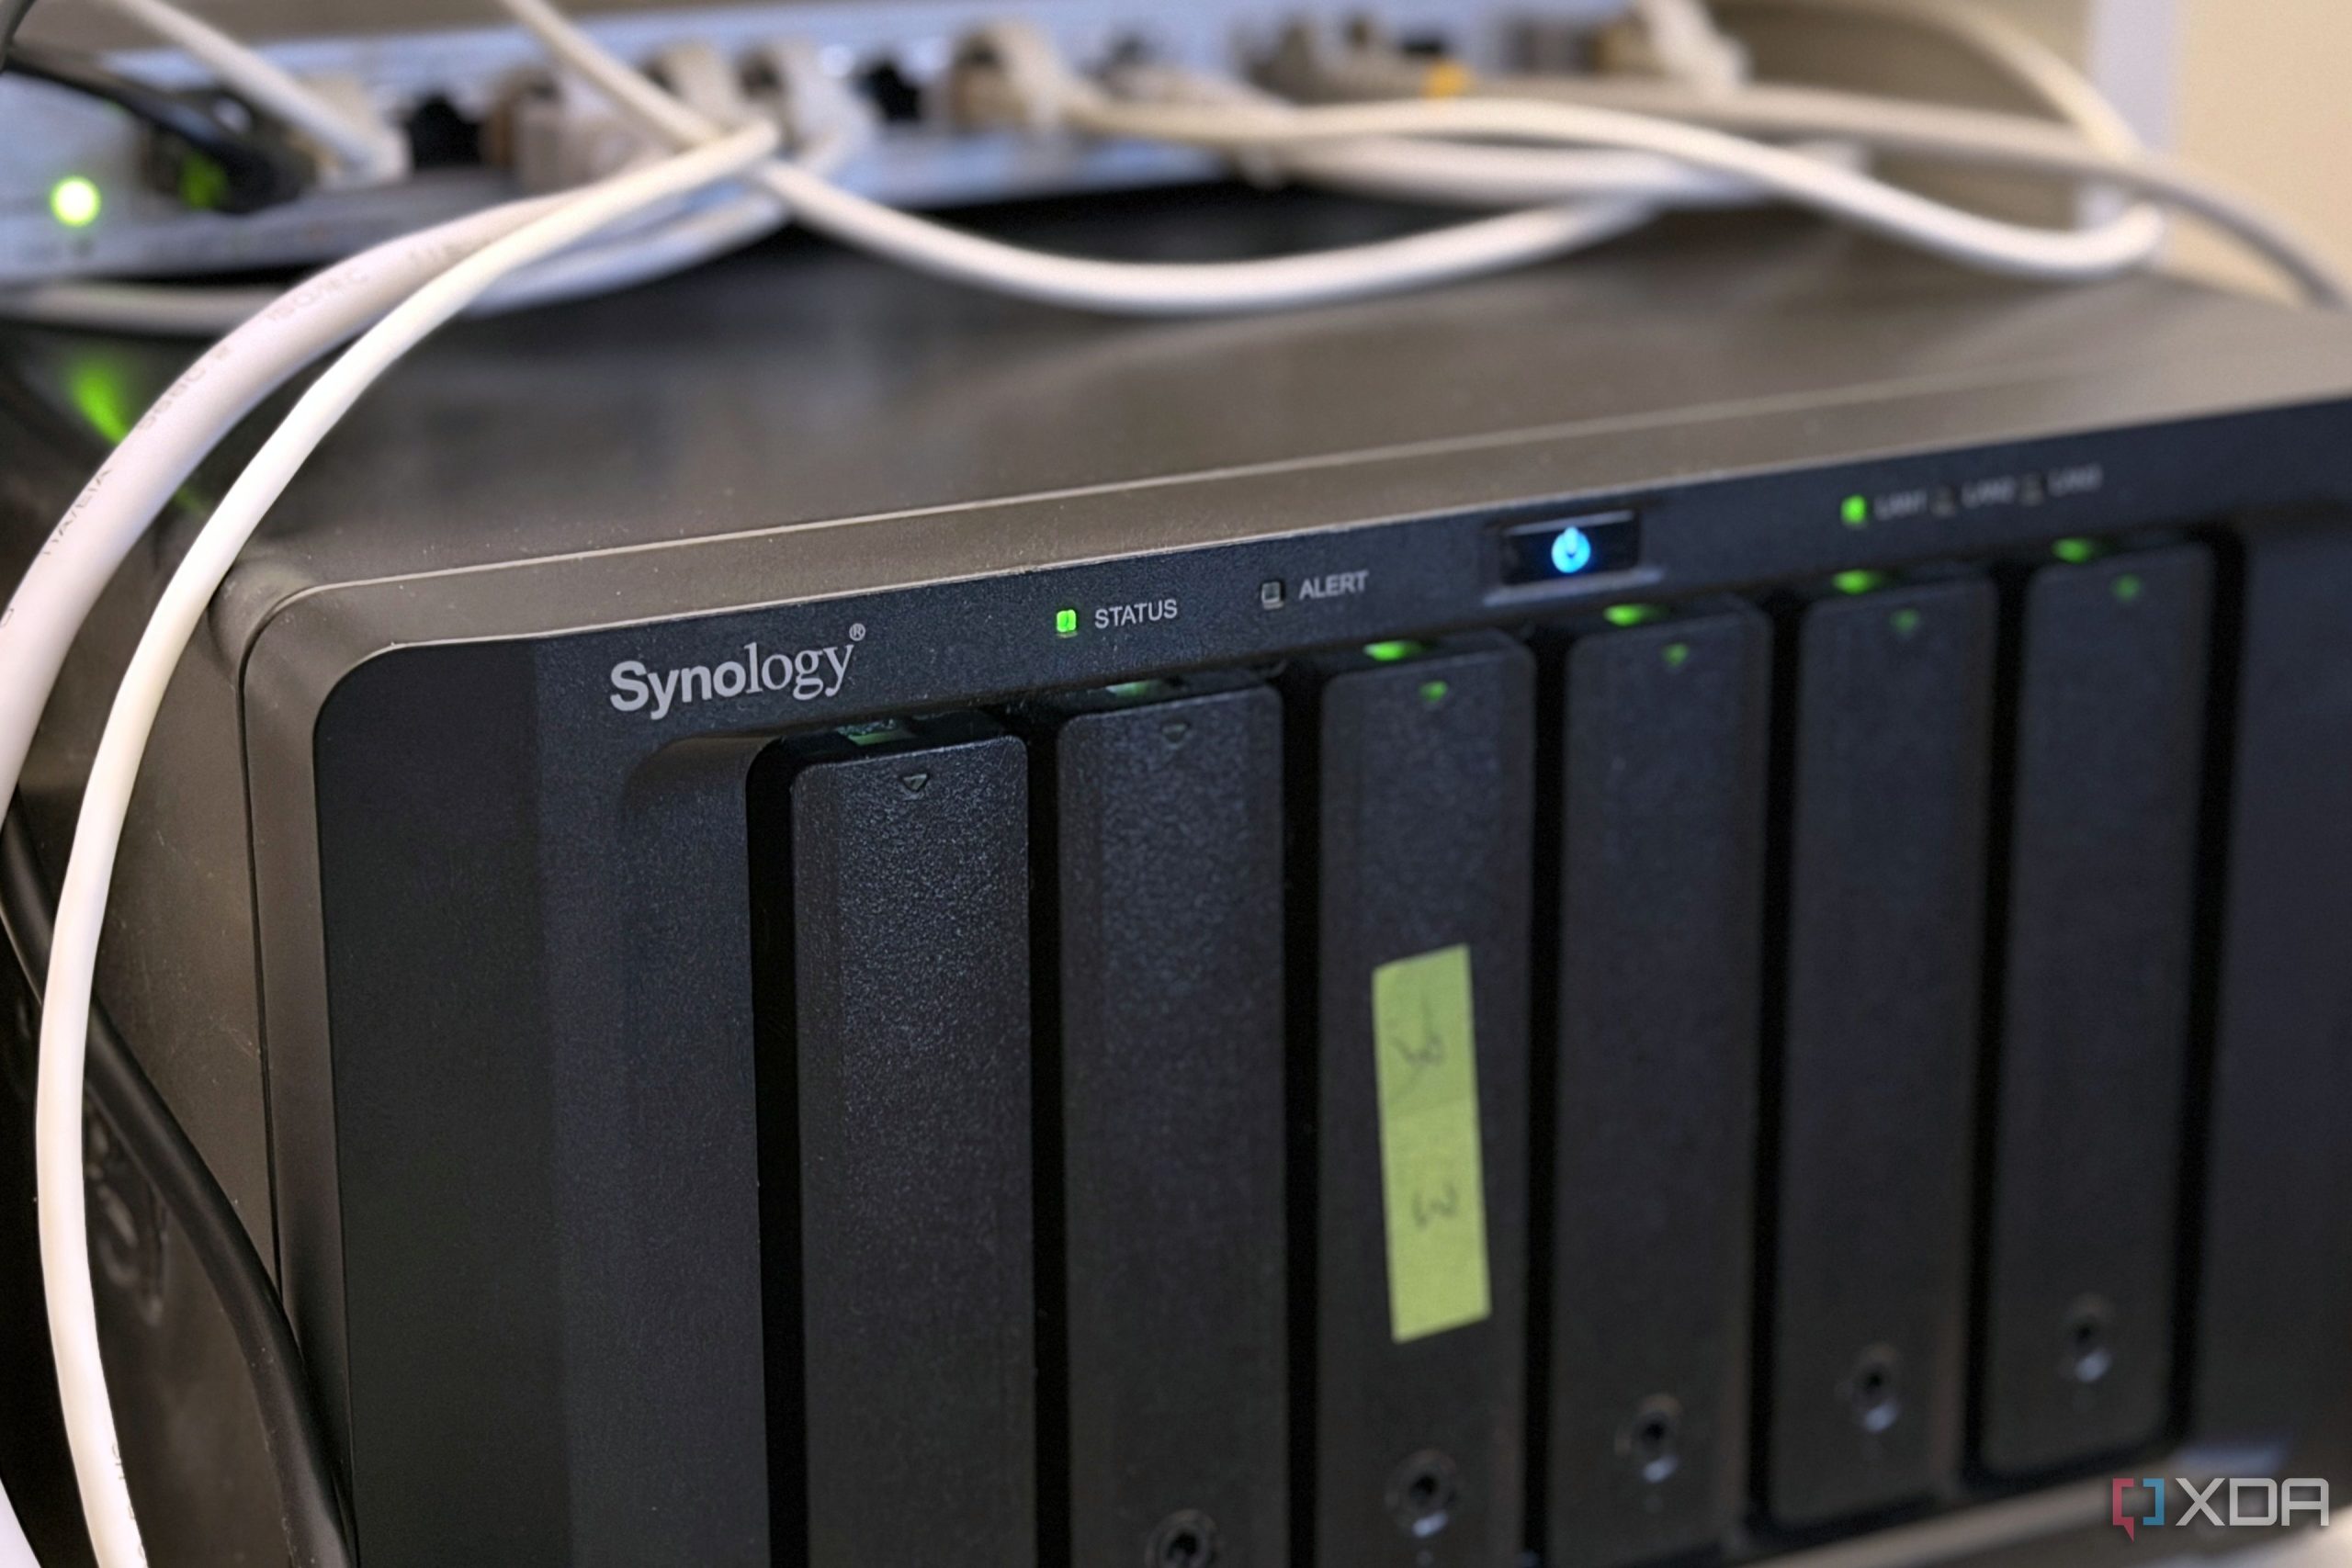
Trên Synology DSM, lựa chọn tích hợp có thể không đáp ứng mọi cách xác thực DNS. Một phương án được dùng là chạy acme.sh trên NAS rồi triển khai chứng chỉ qua hook DSM; cần kiểm tra hỗ trợ của phiên bản DSM và cơ chế cấp quyền mà hook yêu cầu. Sau khi triển khai, xác minh riêng chứng chỉ đang gắn với DSM: địa chỉ đi qua reverse proxy có thể hiển thị chứng chỉ của proxy, trong khi truy cập NAS trực tiếp vẫn trả chứng chỉ cũ.
Cảnh báo hết hạn là lớp bảo vệ cuối cùng
Tự động hóa chỉ có ích khi người quản trị biết nó đã hỏng. Thiết lập giám sát để cảnh báo khi chứng chỉ còn dưới một ngưỡng phù hợp, khi chứng chỉ staging xuất hiện trên dịch vụ production, hoặc khi xác minh chứng chỉ thất bại. Cũng nên chạy thử cảnh báo để chắc rằng webhook hay kênh nhận tin còn hoạt động.
Let’s Encrypt dự kiến chứng chỉ 90 ngày cuối cùng hết hạn vào 11/5/2027; không có chứng chỉ hợp lệ nào bị thu hồi chỉ vì đợt chuyển đổi. Thời hạn mặc định dự kiến giảm tiếp còn 45 ngày trong năm 2028. Chuẩn hóa gia hạn theo ARI, kiểm thử staging và theo dõi việc deploy ngay từ bây giờ sẽ giúp cấu hình không phụ thuộc vào một lịch cố định sắp lỗi thời.
Nguồn tham khảo: Let’s Encrypt; XDA Developers; Ars Technica.