Tóm tắt nhanh
- Máy dùng TPM rời và BitLocker ở chế độ TPM-only có thể bị lấy khóa qua đường truyền phần cứng khi kẻ tấn công tiếp cận được bo mạch.
- Đây không phải cách xâm nhập qua Internet; header debug chỉ là một điểm có thể dùng để tiếp cận bus trên thiết kế phù hợp.
- TPM 2.0 không đồng nghĩa TPM dạng firmware, cũng không tự bảo đảm chống nghe lén đường truyền.
- TPM kèm PIN trước khởi động giúp giảm rủi ro khi mất máy; mật khẩu đăng nhập Windows không thay thế lớp bảo vệ này.
BitLocker có thể giữ ổ đĩa ở trạng thái mã hóa mà khóa mở nó vẫn bị chặn bắt trên một máy dùng chip TPM rời. Pulse Security đã chứng minh khả năng này từ năm 2019 trên laptop HP và Surface Pro 3, nên điều cần xem lại không phải một “cổng bí mật” vừa xuất hiện, mà là cách máy được cấu hình để tự mở khóa khi bật nguồn.
Với người mang laptop chứa tài liệu công việc ra ngoài, khác biệt giữa mã hóa ổ đĩa và xác thực trước khởi động rất đáng quan tâm. Một máy bật thẳng tới màn hình đăng nhập Windows đem lại sự tiện lợi, nhưng cũng có nghĩa quá trình mở khóa ổ hệ thống đã diễn ra trước khi chủ máy nhập mật khẩu tài khoản.
Khóa có thể lộ trên đường truyền dù ổ đĩa vẫn được mã hóa
Điểm yếu nằm ở đường đi của khóa, không phải ở việc thuật toán mã hóa ổ đĩa bị phá. BitLocker dùng FVEK để mã hóa dữ liệu; FVEK lại được bảo vệ bằng VMK, tức khóa chủ của volume. TPM tham gia bảo vệ VMK và chỉ cho phép giải phóng khóa khi các điều kiện khởi động mà nó kiểm tra phù hợp.
Cơ chế ấy giải thích vì sao việc tháo ổ đĩa rồi cắm sang máy khác không tương đương bật máy gốc. Ở chế độ TPM-only, máy gốc có thể tự hoàn tất bước xác minh môi trường khởi động và lấy khóa mà không yêu cầu người dùng nhập thêm một bí mật. Nếu phần giao tiếp từ TPM rời ra hệ thống để lộ dữ liệu khóa, kẻ tấn công có thể nhắm vào đúng lúc trao đổi này.
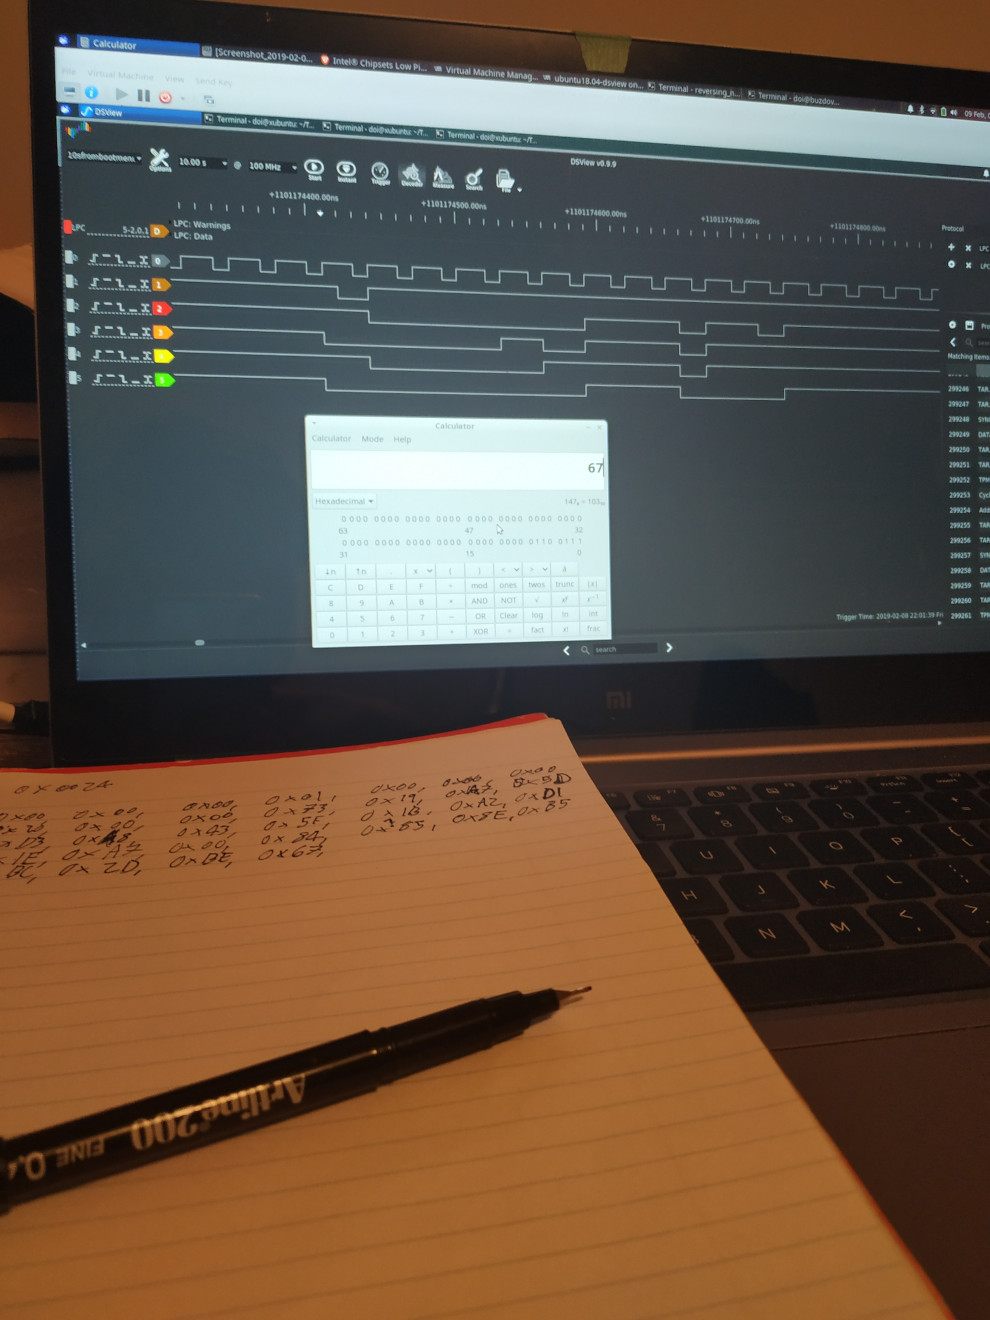
Trong thực nghiệm năm 2019, Pulse Security thu được VMK qua bus LPC trên một laptop HP dùng TPM 1.2 và Surface Pro 3 dùng TPM 2.0. Nhóm sử dụng thiết bị phân tích tín hiệu, sau đó triển khai với bo FPGA mà họ nêu giá khoảng 40 đô la New Zealand. Đây là giá phần cứng trong bối cảnh thí nghiệm khi đó, không phải mức chi phí trọn gói hay giá thiết bị hiện nay tại Việt Nam.
Lấy được VMK cho phép tiếp tục mở lớp bảo vệ của FVEK và truy cập dữ liệu trên ổ. Vì vậy, cách gọi “phá BitLocker” dễ làm người đọc hiểu nhầm: ổ đĩa không đột nhiên mất mã hóa, mà người tấn công đã có được vật liệu khóa cần thiết để giải mã nó.
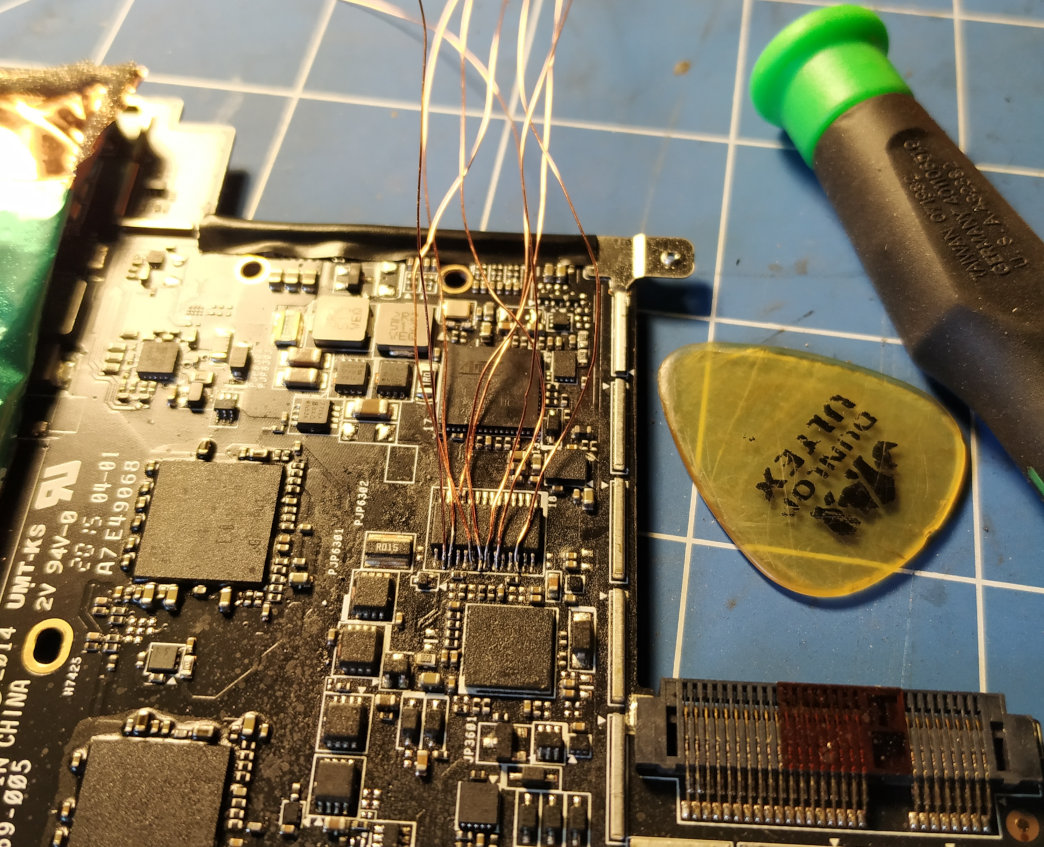
Cũng không nên lấy giá bo mạch thấp để kết luận ai cầm máy cũng làm được ngay. Tiếp cận bo mạch, xác định đường tín hiệu và thu dữ liệu đủ chính xác vẫn là những yêu cầu kỹ thuật. Trong thực nghiệm với Surface, việc tháo máy và đưa dây ra ngoài là một phần đáng kể của công việc, khác xa thao tác cắm USB rồi đọc ổ đĩa.
Header trống không đồng nghĩa bo mạch đang có lỗ hổng
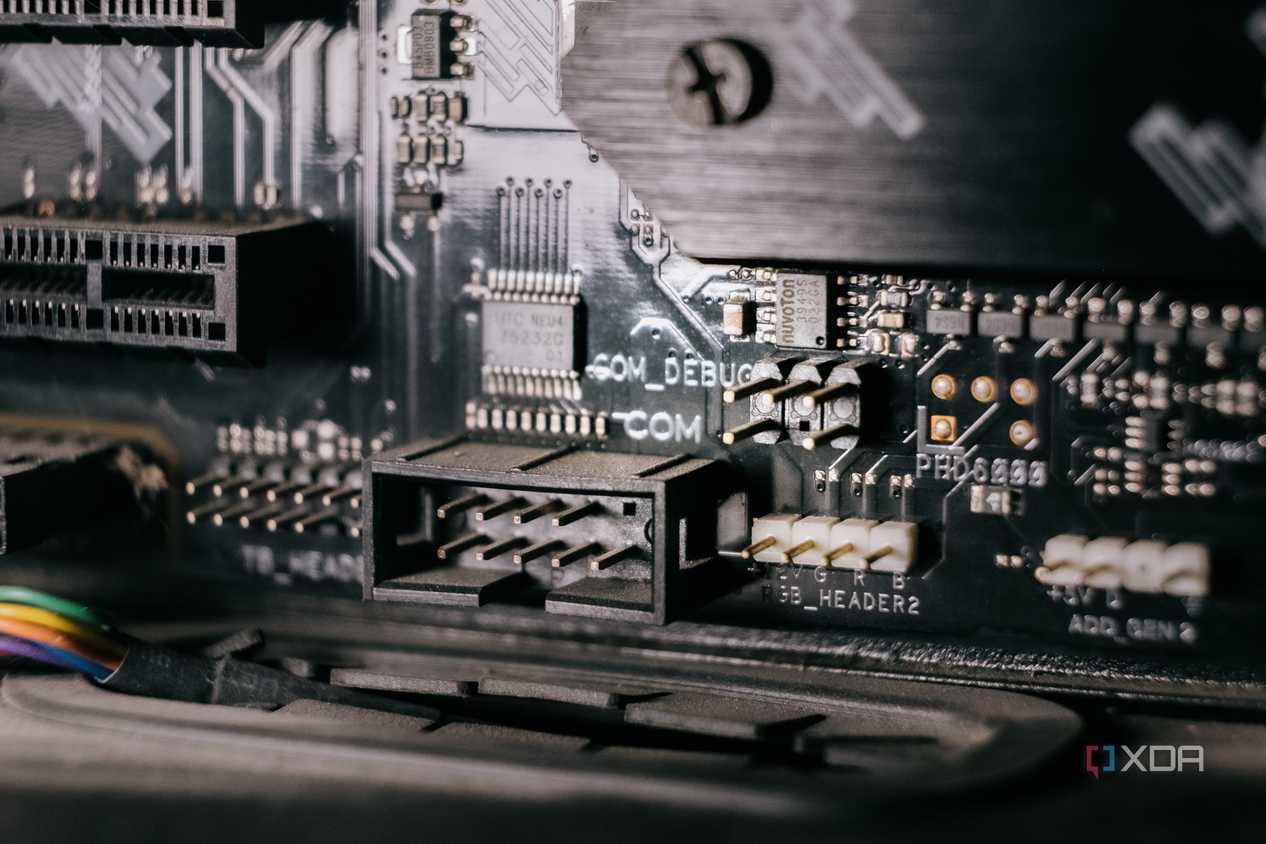
Một hàng chân chưa sử dụng chỉ đáng lo trong trường hợp nó dẫn tới đường truyền có dữ liệu nhạy cảm. Header là đầu nối hoặc cụm điểm tiếp xúc trên bo mạch; tên in cạnh nó không đủ để xác định máy có thể bị nghe lén khóa hay không. Cấu trúc kết nối thực tế mới quyết định điều đó.
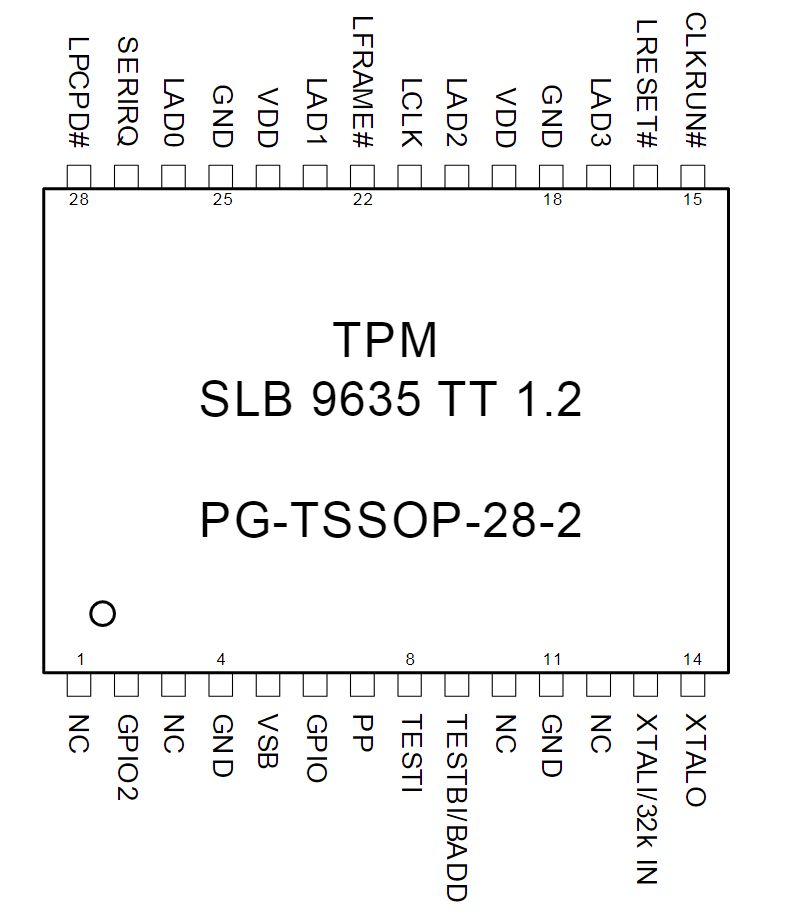
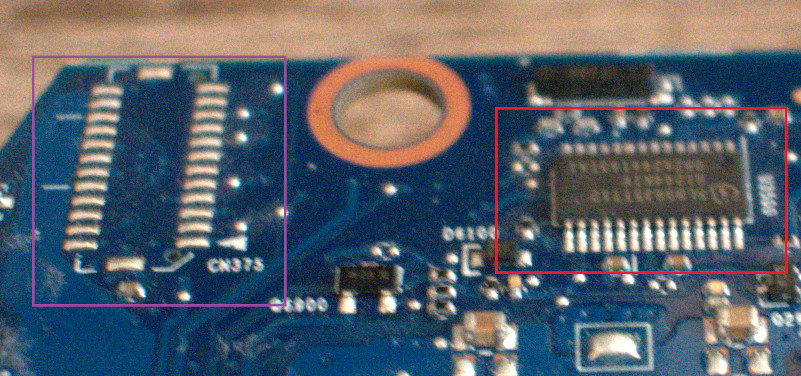
Trong bài thực nghiệm của Pulse Security, một cụm tiếp điểm chưa gắn đầu nối có kết nối với bus LPC đã giúp việc tiếp cận tín hiệu dễ hơn so với hàn thẳng lên chân chip TPM. Điểm quan trọng là nhóm xác nhận được kết nối ấy trên bo mạch cụ thể, chứ không phải mọi header debug đều mặc nhiên cung cấp dữ liệu khóa.
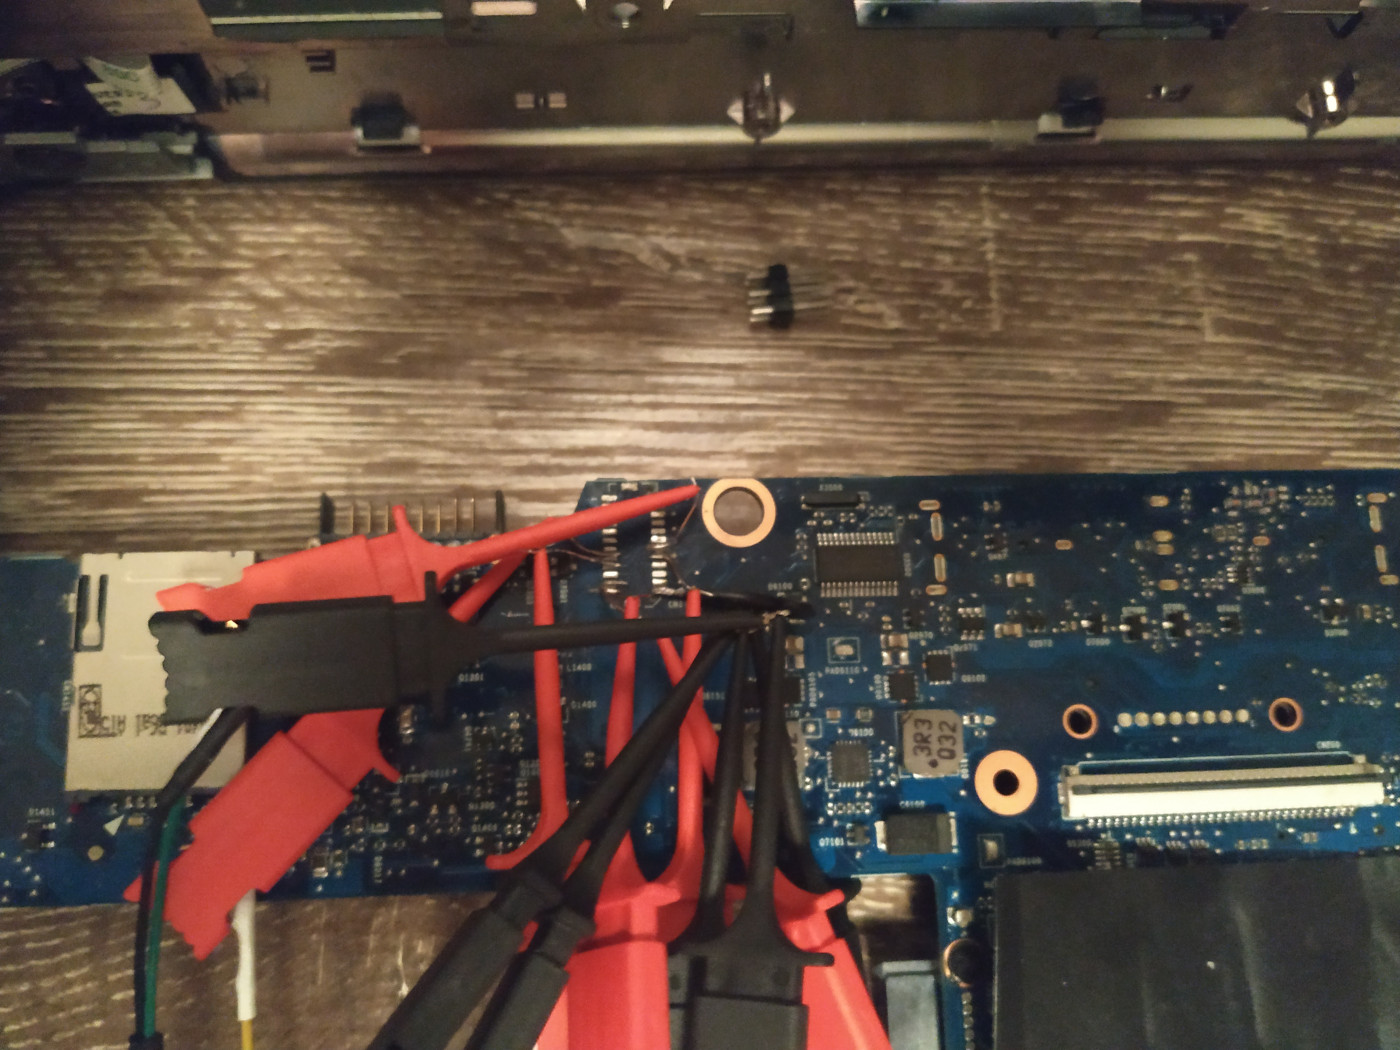
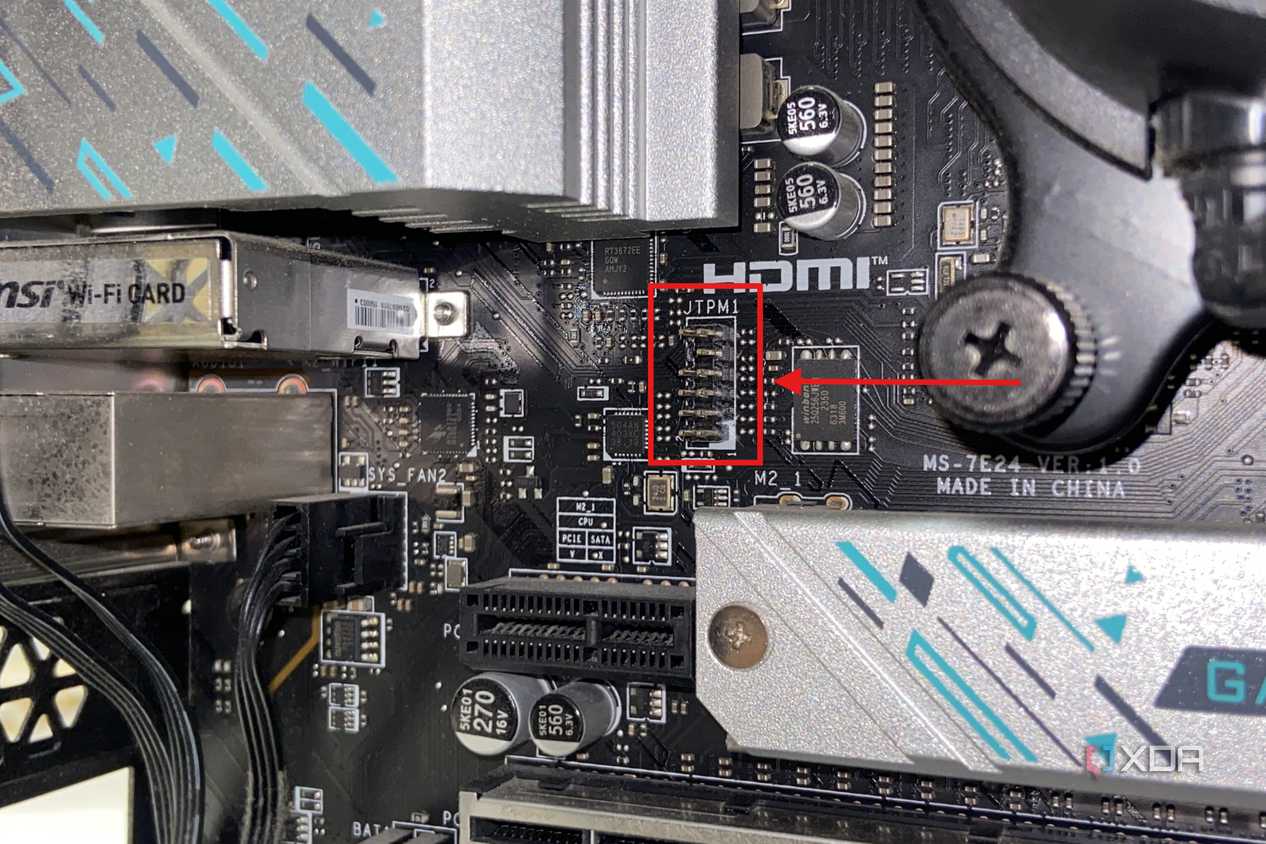
Ảnh một cổng COM hay JTPM1 vì thế không phải bằng chứng rằng toàn bộ bo mạch cùng kiểu đều có thể bị khai thác. JTPM1 có thể giúp nhận diện vị trí kết nối module TPM, còn một serial header không tự động tương đương đầu đo LPC. Muốn kết luận cho một model phải đối chiếu thiết kế và TPM đang thực sự được sử dụng.
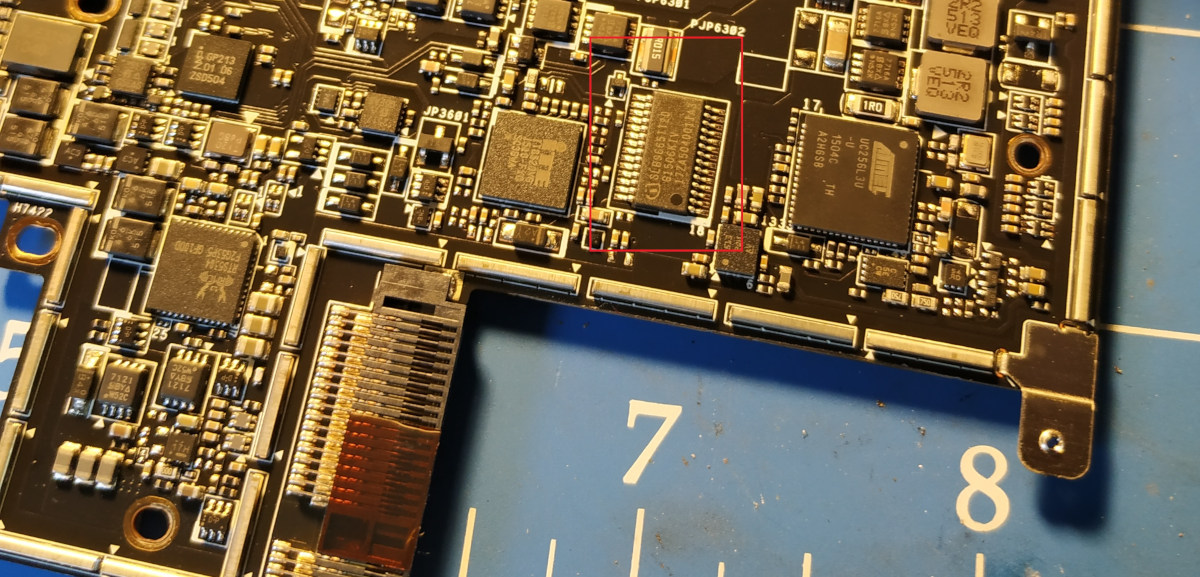
Bịt hàng chân trống cũng không giải quyết tận gốc. Nếu dữ liệu cần bảo vệ vẫn đi qua một bus bên ngoài chip dưới dạng có thể đọc được, người có đủ thời gian và kỹ năng có thể tìm điểm tiếp cận khác. Với người dùng thông thường, chỉnh cách BitLocker yêu cầu xác thực hữu ích hơn việc tháo máy để tìm một đầu nối đáng ngờ.
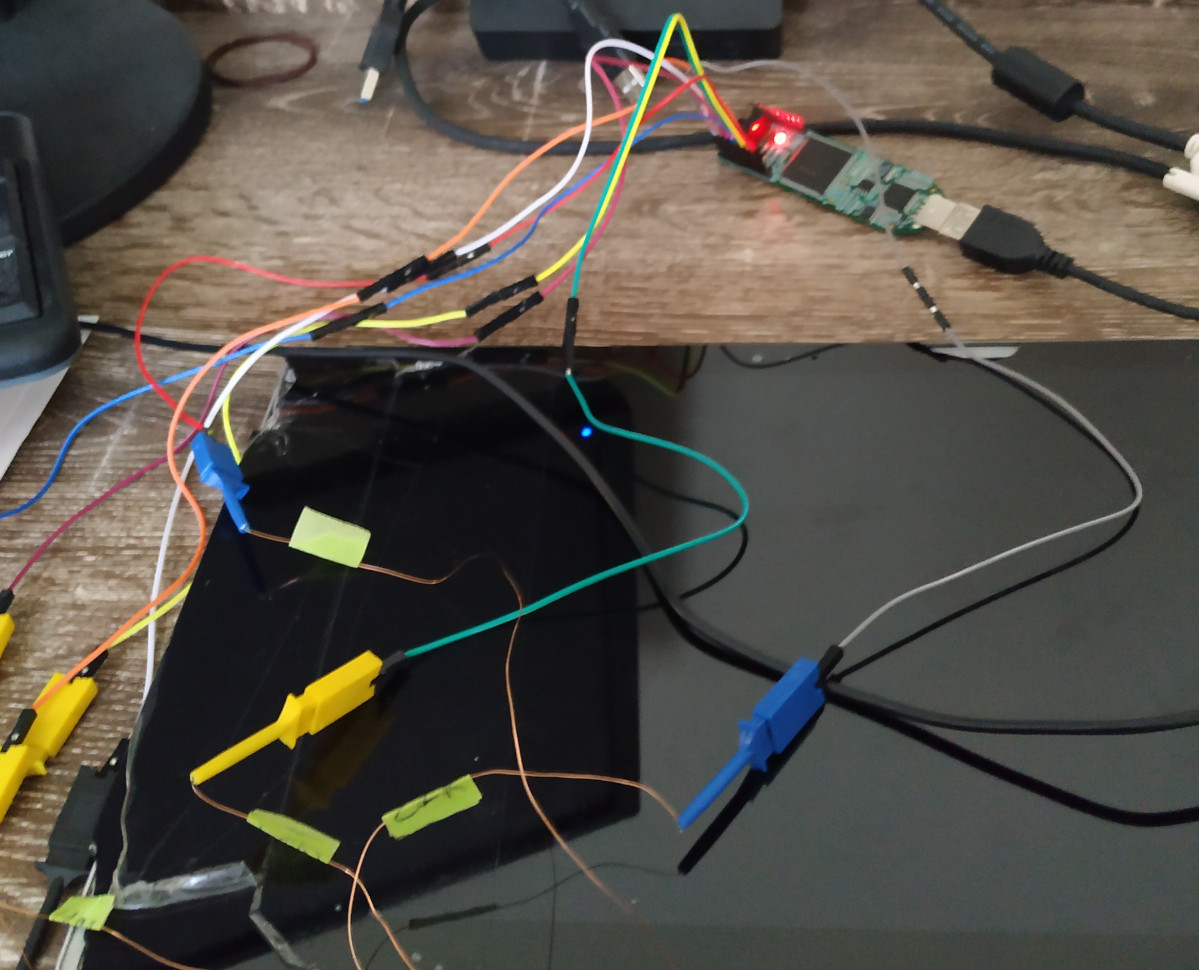
TPM 2.0 và TPM dạng firmware là hai chuyện khác nhau
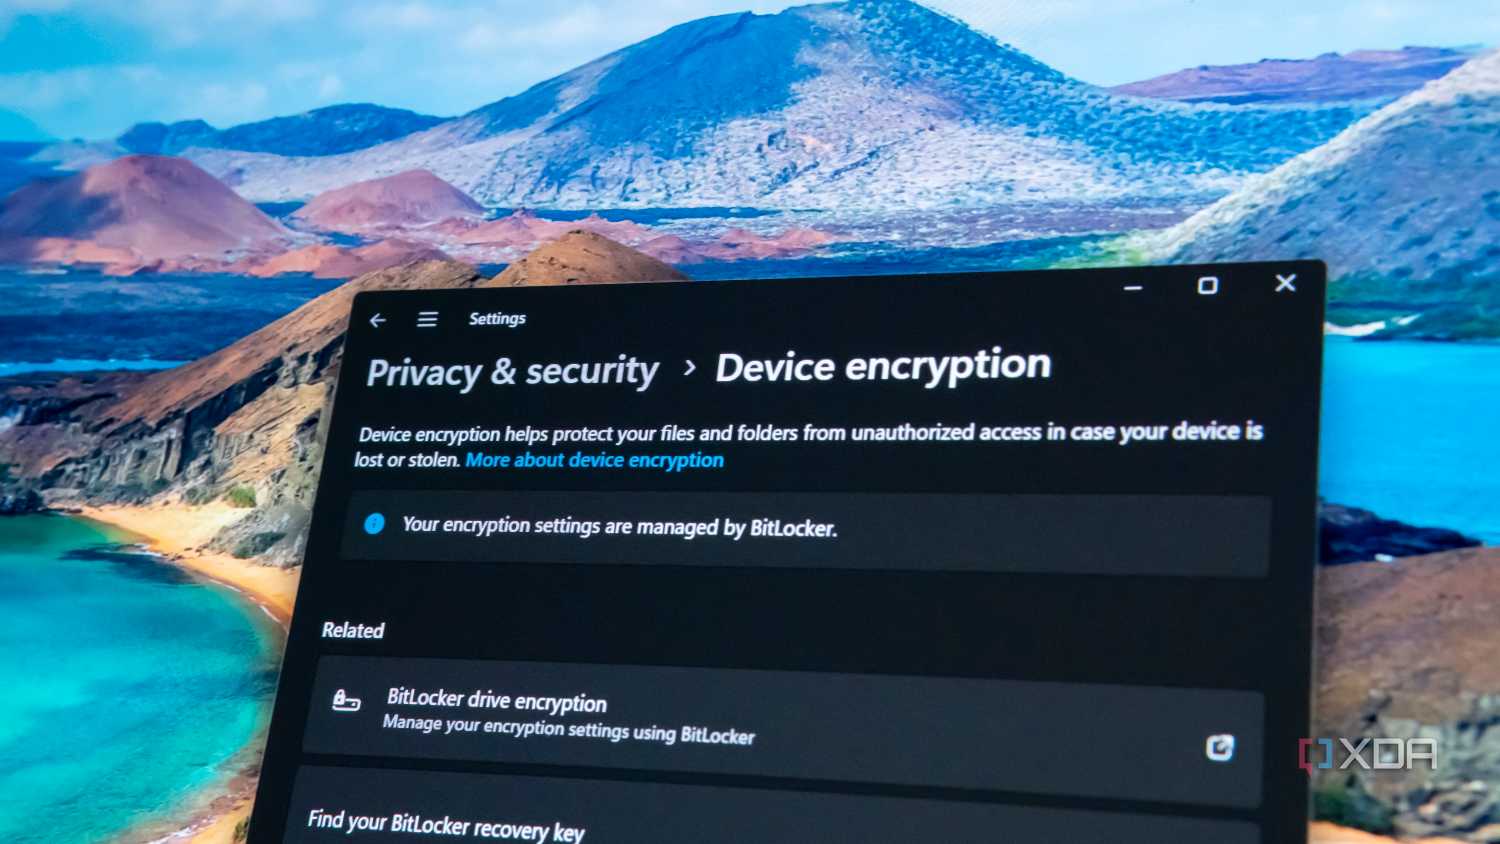
Phiên bản TPM không cho biết nó nằm ở đâu trong hệ thống. TPM 2.0 là một chuẩn có thể được triển khai bằng chip rời hoặc dưới dạng firmware; vì thế nhìn thấy “Specification Version: 2.0” chưa đủ để loại trừ kiểu rủi ro đang bàn.
Ở TPM rời, giao tiếp với phần còn lại của hệ thống phải đi qua một kết nối phần cứng. Bài nghiên cứu của Pulse Security tập trung vào LPC; chip TPM khác có thể dùng SPI hoặc I2C, nhưng không thể bê nguyên kết quả đo trên LPC thành kết luận rằng mọi giao tiếp đó đều có cùng mức bảo vệ.
TPM dạng firmware không có đúng tuyến bus ngoài nối tới một chip TPM rời để người khác câu dây theo cách trên. Đây là khác biệt kiến trúc có ích, nhưng không phải lời bảo đảm máy miễn nhiễm mọi tấn công vật lý hoặc lỗi firmware. Chuyển từ một kiểu TPM sang kiểu khác cũng không thay thế việc bảo vệ trạng thái máy và khóa khôi phục.
Một chi tiết dễ bỏ qua: tài liệu Pulse Security nêu TPM 2.0 có khả năng mã hóa tham số lệnh và phản hồi, trong khi cấu hình Windows mà nhóm thử năm 2019 không sử dụng cơ chế này. Không nên biến quan sát lịch sử ấy thành khẳng định rằng mọi phiên bản Windows và mọi TPM hiện nay đều truyền khóa giống hệt nhau. Khi đánh giá một máy cụ thể, cần xác định cấu hình đang chạy thay vì chỉ dựa vào tuổi CPU.
Người dùng có thể mở hộp Run rồi nhập tpm.msc để xem thông tin TPM và nhà sản xuất. Hãy dùng thông tin đó làm điểm bắt đầu, sau đó đối chiếu tài liệu máy hoặc thiết lập firmware để xác nhận đang dùng TPM rời hay TPM firmware. Chỉ tên nhà cung cấp hoặc phiên bản chuẩn chưa mô tả đầy đủ cách BitLocker bảo vệ khóa.
PIN trước khởi động thay đổi thời điểm máy được mở khóa
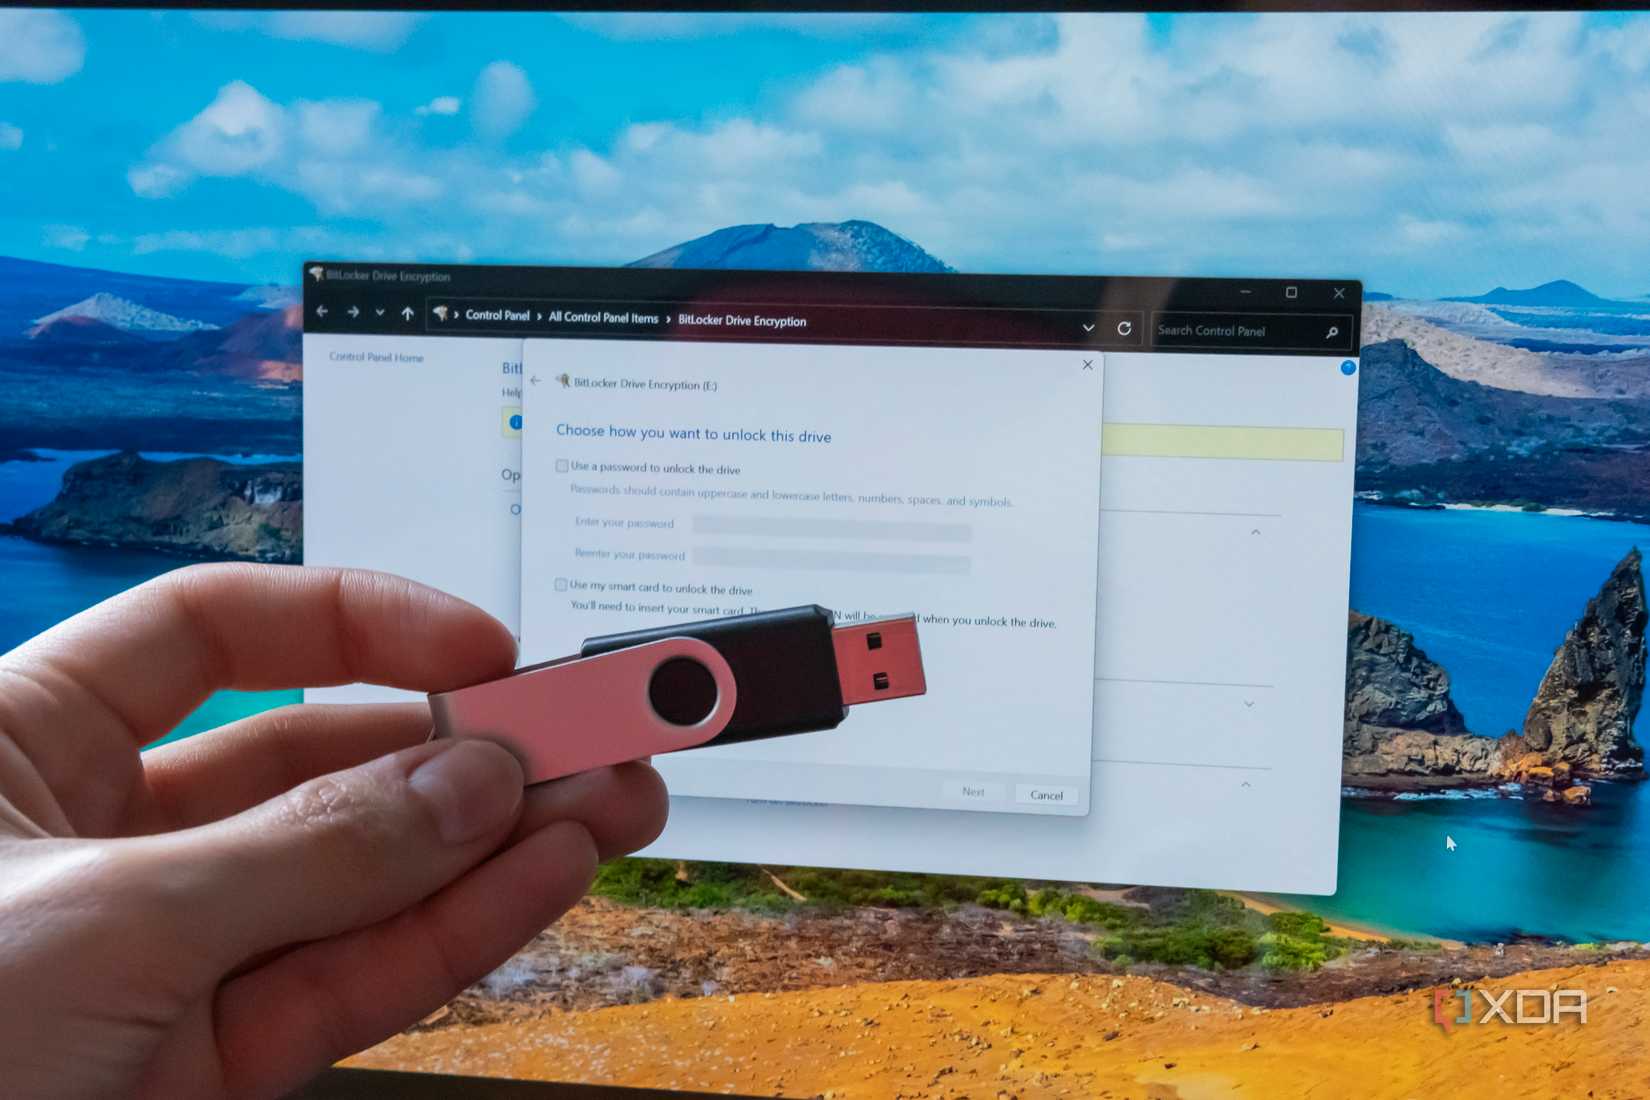
PIN của BitLocker buộc quá trình mở ổ chờ một yếu tố mà người dùng phải cung cấp. Đây là thay đổi quan trọng so với việc máy tự mở khóa rồi mới hỏi mật khẩu đăng nhập: kẻ giữ máy không thể chỉ bật nguồn để lặp lại một phiên khởi động tự động hợp lệ và chờ khóa đi qua đường truyền.
Microsoft mô tả xác thực trước khởi động là cơ chế ngăn khóa mã hóa được nạp vào bộ nhớ khi người dùng tin cậy chưa cung cấp yếu tố xác thực bổ sung. Trong tài liệu đối phó tấn công có kỹ năng và tiếp cận vật lý kéo dài, hãng khuyến nghị TPM kèm PIN, đồng thời quản lý trạng thái nguồn của thiết bị.
| Cấu hình BitLocker | Yêu cầu trước khi mở ổ hệ thống | Đánh đổi sử dụng |
|---|---|---|
| TPM-only | TPM xác minh điều kiện khởi động; không cần người dùng nhập thêm | Tiện khi bật máy hoặc khởi động lại không có người trực |
| TPM kèm PIN | Nhập PIN trước khởi động | Người dùng phải có mặt để xác thực |
| TPM kèm startup key | Có USB chứa khóa khởi động | Phải quản lý thiết bị chứa khóa riêng |
| TPM kèm startup key và PIN | Có USB chứa khóa và nhập PIN | Thêm thao tác và nguy cơ mất hoặc quên yếu tố xác thực |
Cấu hình: Microsoft Learn. Trong các lựa chọn này, TPM kèm PIN là điểm cân nhắc thực dụng cho máy cần chống mất cắp dữ liệu nhưng không muốn phụ thuộc thêm một USB mỗi lần khởi động.
PIN không làm mọi khóa biến mất vĩnh viễn khỏi đường truyền hoặc bộ nhớ. Sau khi người dùng xác thực thành công, hệ thống vẫn cần khóa để hoạt động; vì thế biện pháp này giảm rủi ro ở tình huống kẻ khác giữ một máy chưa được mở khóa, chứ không che chắn mọi trạng thái vận hành. Khóa khôi phục cũng cần được giữ an toàn vì nó là một con đường hợp lệ để lấy lại quyền truy cập ổ.
Với máy cá nhân, hãy xác nhận mình có thể lấy khóa khôi phục trước khi thay đổi cơ chế xác thực, rồi kiểm tra tùy chọn BitLocker và chính sách khởi động tương ứng. Máy do công ty quản lý cần làm qua bộ phận IT: việc tự đổi TPM trong firmware hoặc chỉnh chính sách có thể khiến lần khởi động tiếp theo yêu cầu khôi phục. Không cần tắt mã hóa ổ đĩa để bắt đầu kiểm tra rủi ro này.
Máy mang đi làm cần chính sách khác máy để bàn tại nhà
Mức ưu tiên nên dựa vào khả năng mất quyền kiểm soát thiết bị, không chỉ vào tuổi của bo mạch. Laptop chứa tài liệu khách hàng thường xuyên mang đi có lý do rõ ràng để yêu cầu PIN trước khởi động, còn máy để bàn trong không gian được kiểm soát có thể cần ưu tiên khác. Cùng bật BitLocker không có nghĩa hai tình huống có mức rủi ro bằng nhau.
Với văn phòng nhỏ tại Việt Nam, bước hữu ích là tách việc “đã mã hóa ổ” khỏi việc “đã cấu hình chống tấn công vật lý”. Người quản trị cần biết máy nào dùng TPM-only, khóa khôi phục do ai giữ và việc khởi động lại từ xa có chấp nhận yêu cầu người nhập PIN hay không. Nếu bỏ qua câu hỏi cuối, một thay đổi tốt về bảo mật có thể làm gián đoạn công việc sau lần cập nhật cần khởi động lại.
Trạng thái nguồn cũng quan trọng. Microsoft lưu ý khi máy ở chế độ Sleep, chương trình và tài liệu vẫn được giữ trong bộ nhớ, và việc đánh thức không yêu cầu lại PIN hay startup key của BitLocker. Với tình huống cần chống tấn công vật lý nâng cao, hãng khuyến nghị tắt máy hoặc Hibernate trước khi thiết bị rời khỏi sự kiểm soát của người có thẩm quyền; khi dùng xác thực bổ sung, quá trình trở lại từ Hibernate cần yếu tố đó để mở ổ.
Do đó, chỉ đặt PIN rồi luôn để laptop Sleep trong túi chưa phải một chính sách hoàn chỉnh. Người mang dữ liệu nhạy cảm ra ngoài nên kết hợp TPM kèm PIN với thói quen tắt máy hoặc Hibernate, đồng thời tách nơi lưu khóa khôi phục khỏi chiếc máy cần bảo vệ. Đổi máy chỉ vì nhìn thấy một header trống là vội; để máy tự mở khóa mà không xem lại nhu cầu bảo vệ dữ liệu mới là điều đáng sửa trước.
Nguồn tham khảo: Pulse Security, Microsoft Learn, XDA Developers