Tóm tắt nhanh
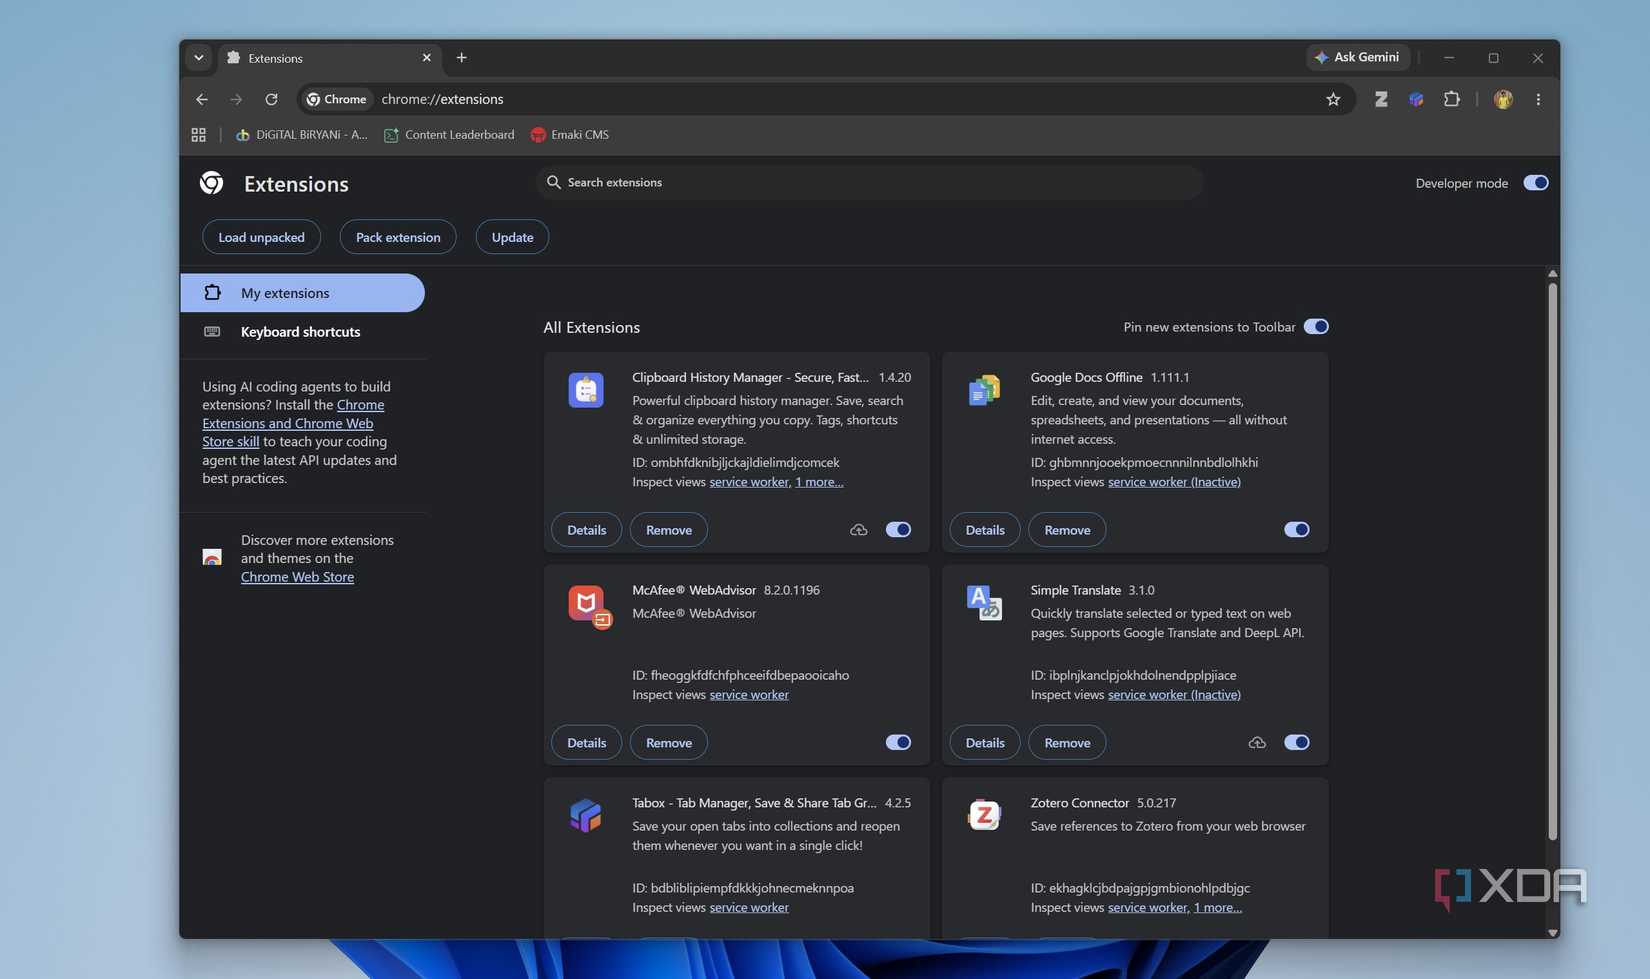
- QuickLens và ShotBird là ví dụ về tiện ích đang hoạt động bình thường nhưng trở thành mã độc sau khi đổi chủ.
- LensSnap và SnapNest cho thấy AI có thể hỗ trợ tạo công cụ tìm kiếm hình ảnh, chụp màn hình theo nhu cầu cá nhân.
- Tự giữ mã nguồn giảm phụ thuộc vào chủ sở hữu bên ngoài, nhưng không thay thế việc kiểm tra quyền và luồng dữ liệu.
- Với người dùng không đọc được mã, giảm số tiện ích và phạm vi truy cập thực tế hơn việc giao toàn bộ bảo mật cho AI.
Một extension chụp màn hình vẫn chụp được ảnh không có nghĩa bản cập nhật mới của nó vẫn đáng tin. QuickLens và ShotBird đã trở thành ví dụ cụ thể cho rủi ro này: công cụ quen thuộc bị chuyển nhượng, còn người dùng tiếp tục sử dụng những chức năng cũ trong khi mã độc được bổ sung phía sau.
Tự viết phần thay thế bằng Claude Code là một phản ứng có lý, nhất là khi nhu cầu chỉ xoay quanh vài thao tác nhỏ trong trình duyệt. Nhưng lợi ích cần gọi đúng tên: người dùng giành lại quyền quyết định công cụ sẽ thay đổi ra sao, chứ không tự động nhận được một extension đã qua kiểm tra bảo mật.
Tiện ích vẫn hữu ích là điều khiến bản cập nhật độc hại khó bị nhận ra
Rủi ro lớn của việc đổi chủ nằm ở chỗ giao diện và chức năng quen thuộc có thể được giữ nguyên. Người dùng thường đánh giá extension bằng kết quả trước mắt: tìm được ảnh cần tìm, chụp được trang dài, xuất được ảnh đẹp. Các thao tác ấy không cho biết công cụ có đang tải thêm mã hay can thiệp vào những trang khác hay không.
The Hacker News ghi nhận QuickLens có khoảng 7.000 người dùng, còn ShotBird có 800 người dùng tại thời điểm báo cáo. Đây là số người dùng được công bố trong đợt điều tra, không phải số nạn nhân đã được xác nhận bị đánh cắp dữ liệu. Cũng không nên lấy trạng thái trên cửa hàng trong báo cáo tháng 3 làm trạng thái hiện tại của các tiện ích vào tháng 10.
Theo các mốc kỹ thuật được The Hacker News công bố, QuickLens đổi chủ vào ngày 1/2/2026 và nhận bản cập nhật độc hại ngày 17/2/2026. ShotBird từng được gắn huy hiệu Featured vào tháng 1/2025, trước khi bị chuyển sang nhà phát triển khác. Một dấu hiệu uy tín ở thời điểm xét duyệt vì thế không thể thay cho việc giám sát các phiên bản về sau.
Điểm đáng lo không phải mọi giao dịch mua bán extension đều có ý đồ xấu. Vấn đề là niềm tin của người cài được hình thành với một bên, còn quyền sửa công cụ có thể chuyển sang bên khác; thói quen sử dụng thì vẫn tiếp diễn. Tên gọi và biểu tượng không đủ để người dùng nhận ra sự thay đổi đó.
Mã độc có thể vượt khỏi trình duyệt bằng một lời mời cập nhật giả
Giới hạn thiệt hại không dừng ở trang web đang mở nếu người dùng bị dụ chạy lệnh trên máy. Trong chuỗi tấn công được phân tích, tiện ích chèn thông báo cập nhật Chrome giả rồi dẫn sang thủ thuật ClickFix, yêu cầu nạn nhân tự mở công cụ hệ thống và dán lệnh để tải chương trình độc hại.
Báo cáo về QuickLens còn mô tả việc loại bỏ các header bảo mật, trong đó có X-Frame-Options, cùng cơ chế làm suy yếu các rào cản bảo vệ trang. Mã bổ sung được nhận từ máy chủ bên ngoài và chỉ xuất hiện khi chạy, thay vì nằm đầy đủ trong những tệp extension ban đầu. Vì vậy, nhìn qua vài tệp cài đặt chưa chắc đã cho thấy toàn bộ hành vi.
ShotBird sử dụng cách gọi lại để chuyển mã JavaScript, khác với cách kích hoạt qua phần tử ảnh ẩn được mô tả ở QuickLens. Chi tiết triển khai khác nhau nhưng hậu quả cần quan tâm giống nhau: trang quen thuộc có thể bị chèn nội dung do kẻ tấn công kiểm soát. Khi thông báo xuất hiện ngay trong lúc làm việc, người dùng dễ nhầm nó với yêu cầu hợp lệ của trình duyệt.
Với máy dùng cho công việc, ranh giới cần giữ rất rõ: một trang web hoặc công cụ chụp ảnh không có lý do hợp lý để yêu cầu dán lệnh hệ thống nhằm cập nhật Chrome. Nếu gặp yêu cầu như vậy, nên đóng trang và kiểm tra cập nhật từ chính trình duyệt, không làm theo chỉ dẫn trên lớp thông báo. Nếu đã chạy lệnh, chỉ gỡ extension có thể chưa đủ vì mã độc có khả năng đã được đưa xuống máy.
LensSnap và SnapNest cho thấy công cụ cá nhân có thể nhỏ đến đâu
Tự xây công cụ đáng cân nhắc nhất khi người dùng xác định được chính xác thao tác mình cần và phần có thể bỏ đi. LensSnap và SnapNest là hai ví dụ được tạo bằng Claude Code, hướng tới các công việc riêng thay vì gom mọi chức năng vào một tiện ích lớn.
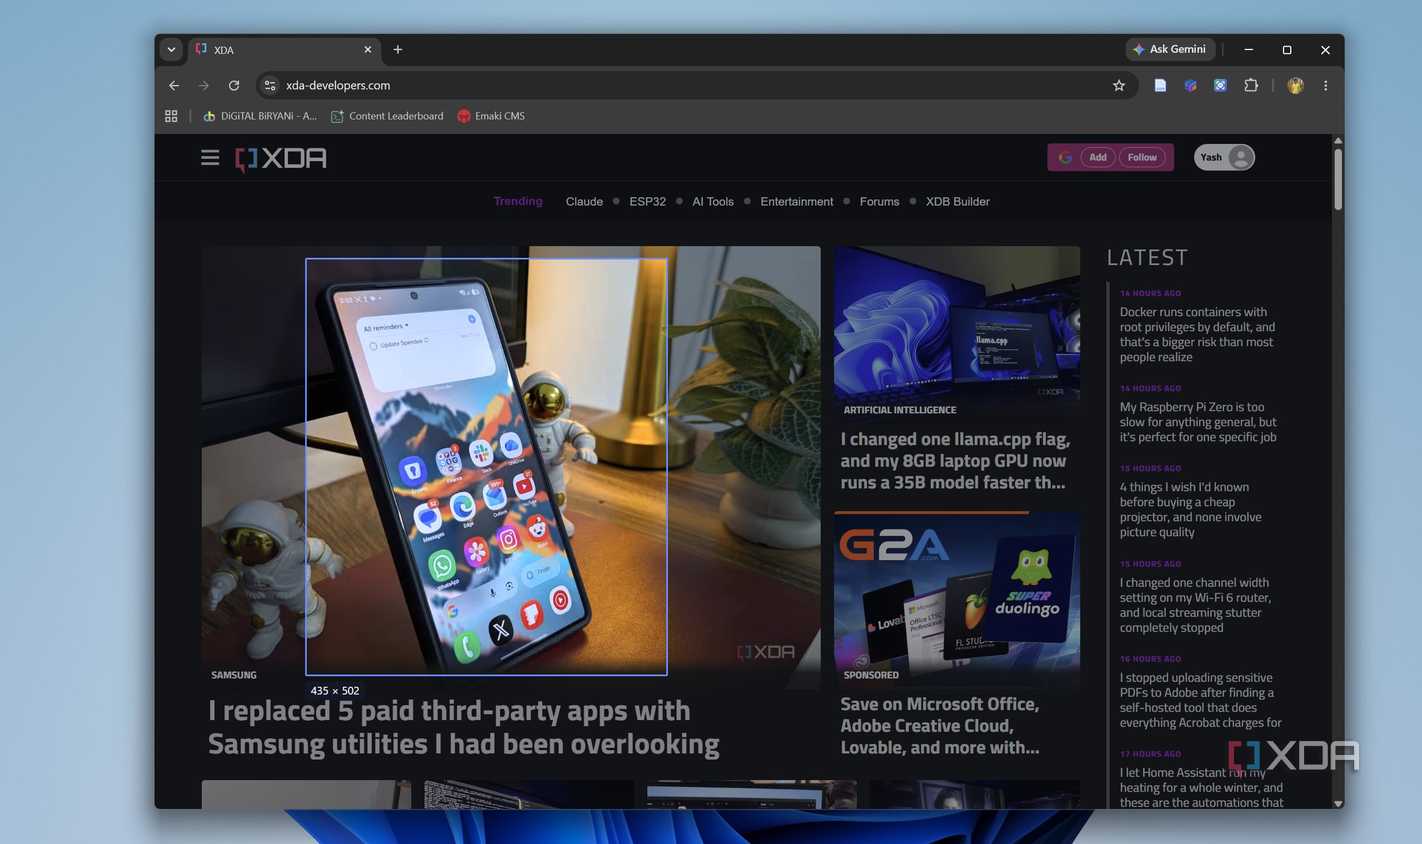
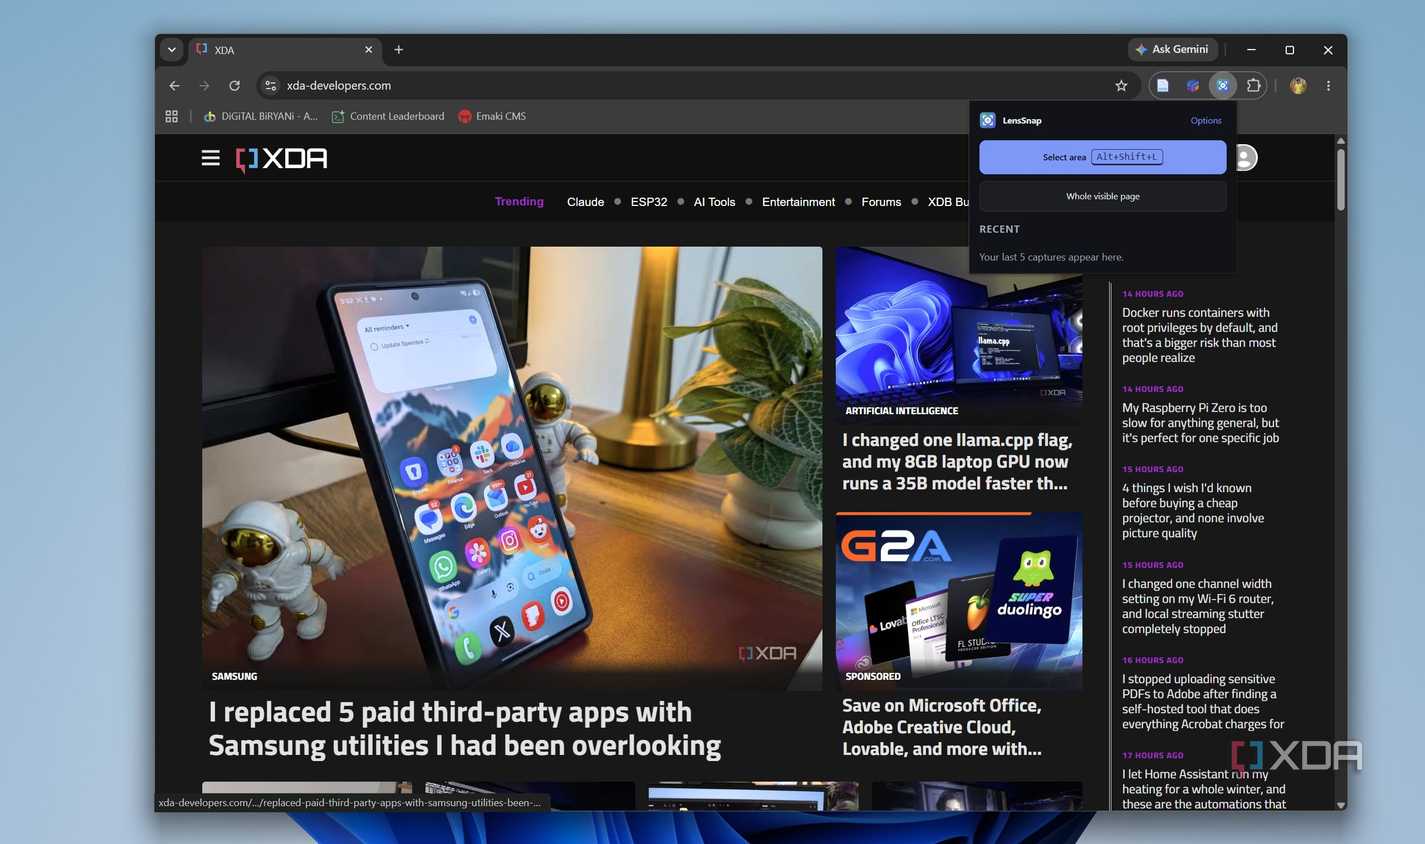
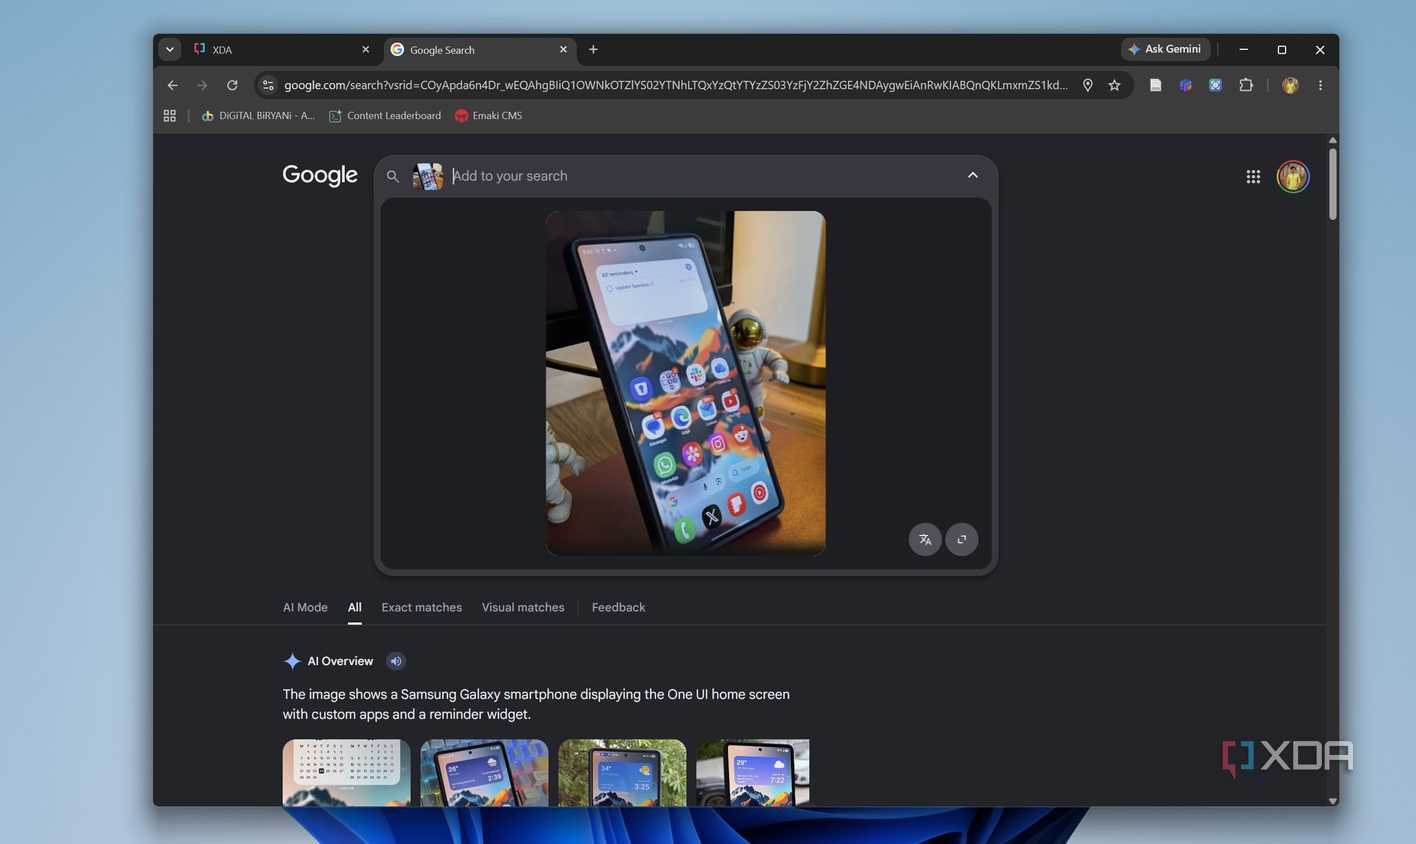
LensSnap cho phép chọn một vùng của trang web, ảnh hoặc khung hình video để tìm bằng Google Lens; ảnh chụp cũng có thể được sao chép hoặc lưu dưới dạng PNG. Công cụ còn có lịch sử ảnh gần đây và phím tắt. Với người thường tìm nguồn ảnh hay nhận diện vật thể trên màn hình, giá trị nằm ở việc rút ngắn thao tác chọn vùng rồi đưa vào công cụ tìm kiếm.
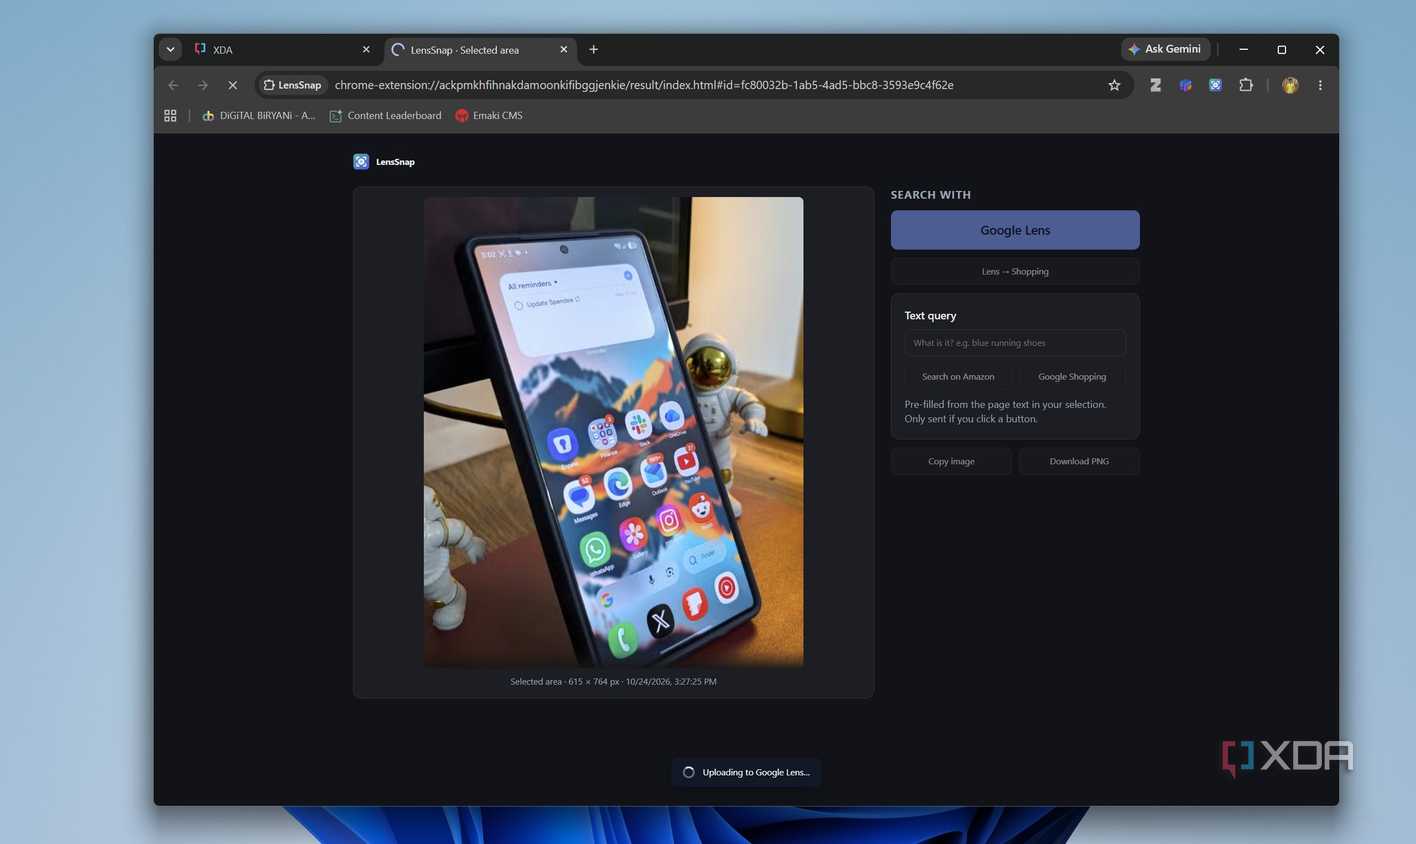
Cần tách thao tác chụp ảnh khỏi thao tác gửi ảnh để tìm kiếm. Công cụ không cần quyền truy cập rộng thường trực vẫn có thể thực hiện một lần gửi ảnh theo yêu cầu của người dùng; điều đó không biến tìm kiếm Google Lens thành xử lý hoàn toàn ngoại tuyến. Ảnh chứa nội dung công việc nhạy cảm không nên được gửi đi chỉ vì phần chọn vùng đang chạy trên máy.
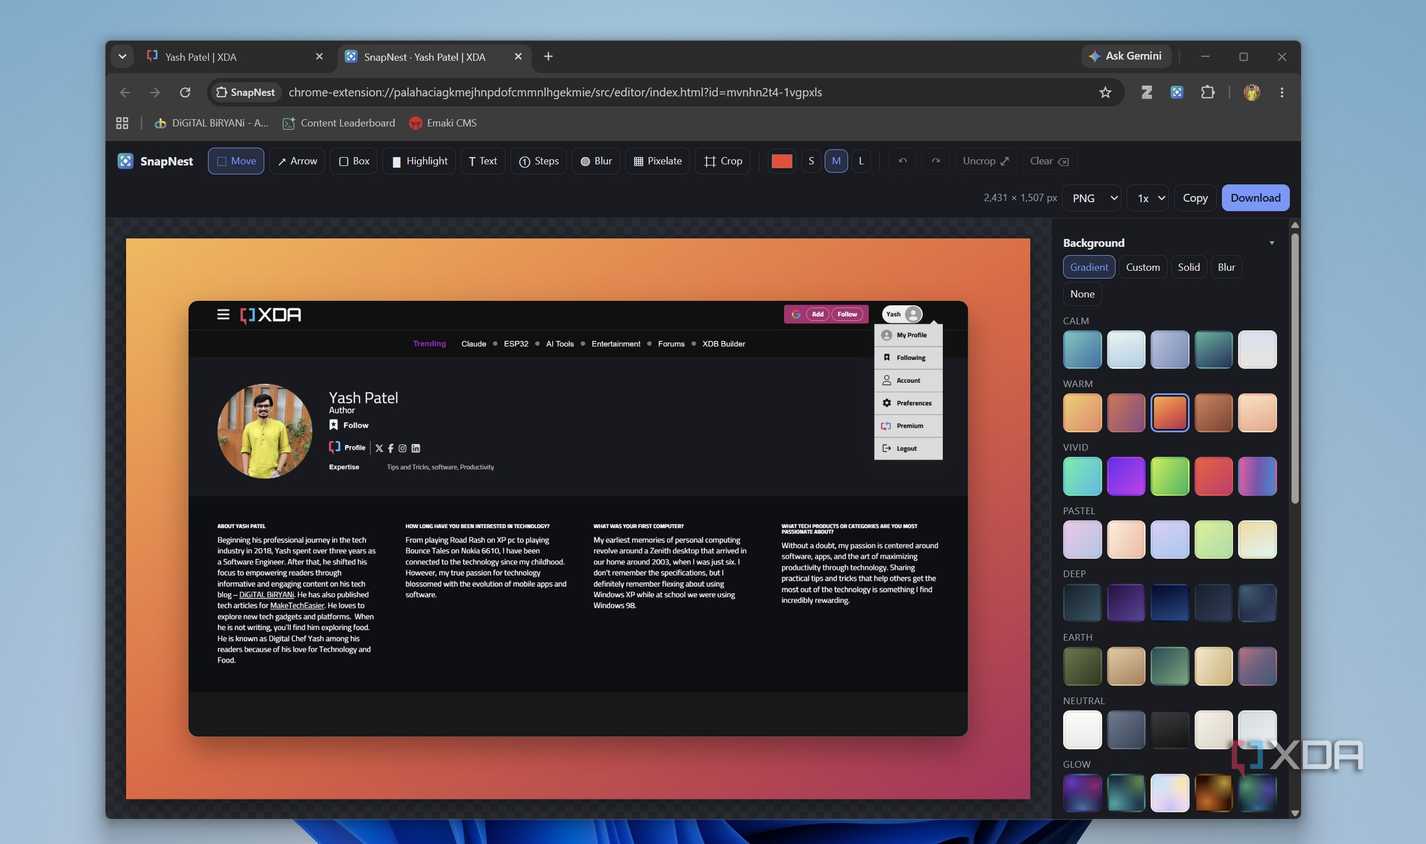
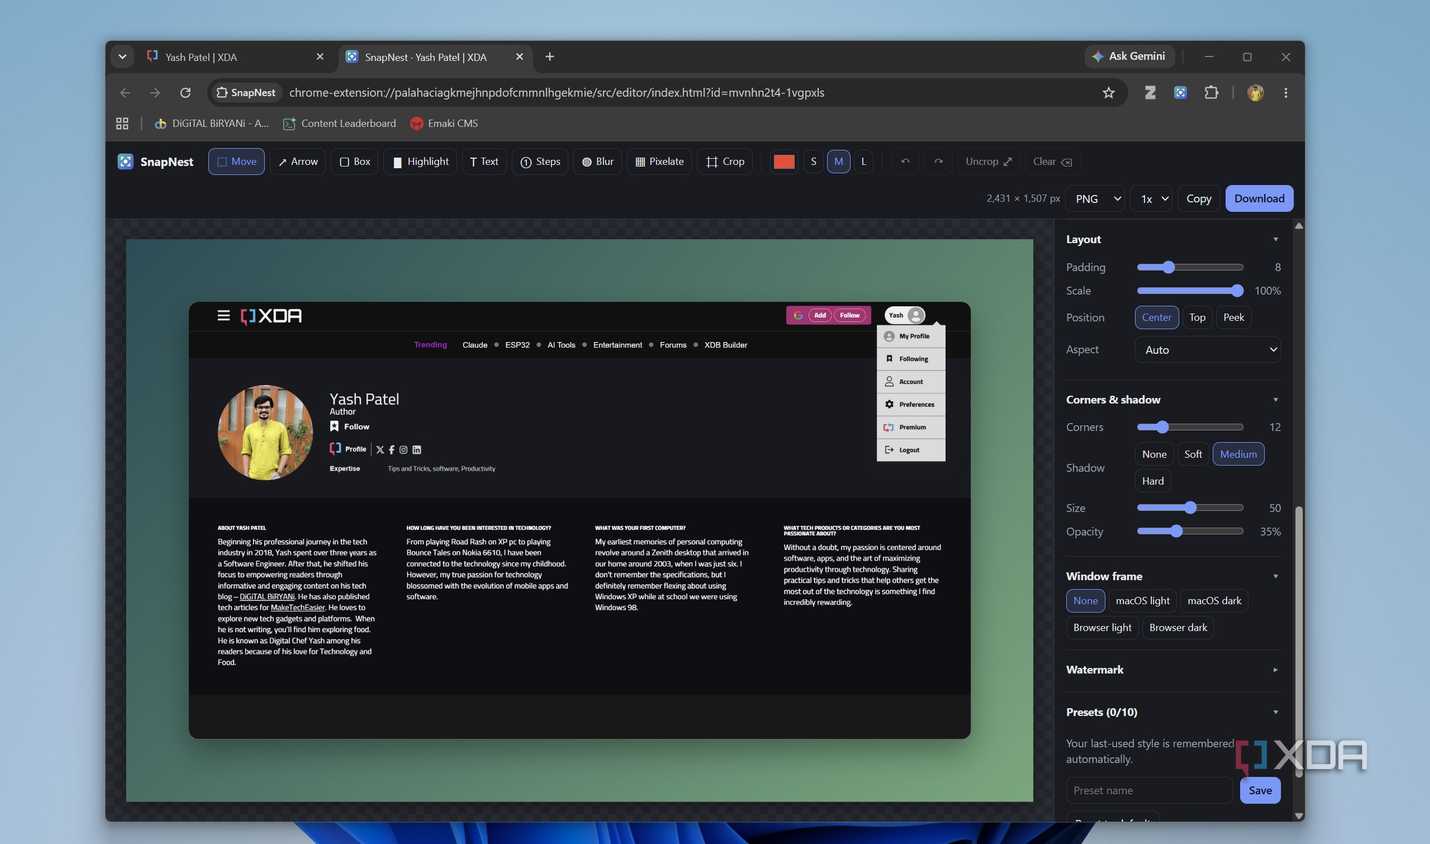
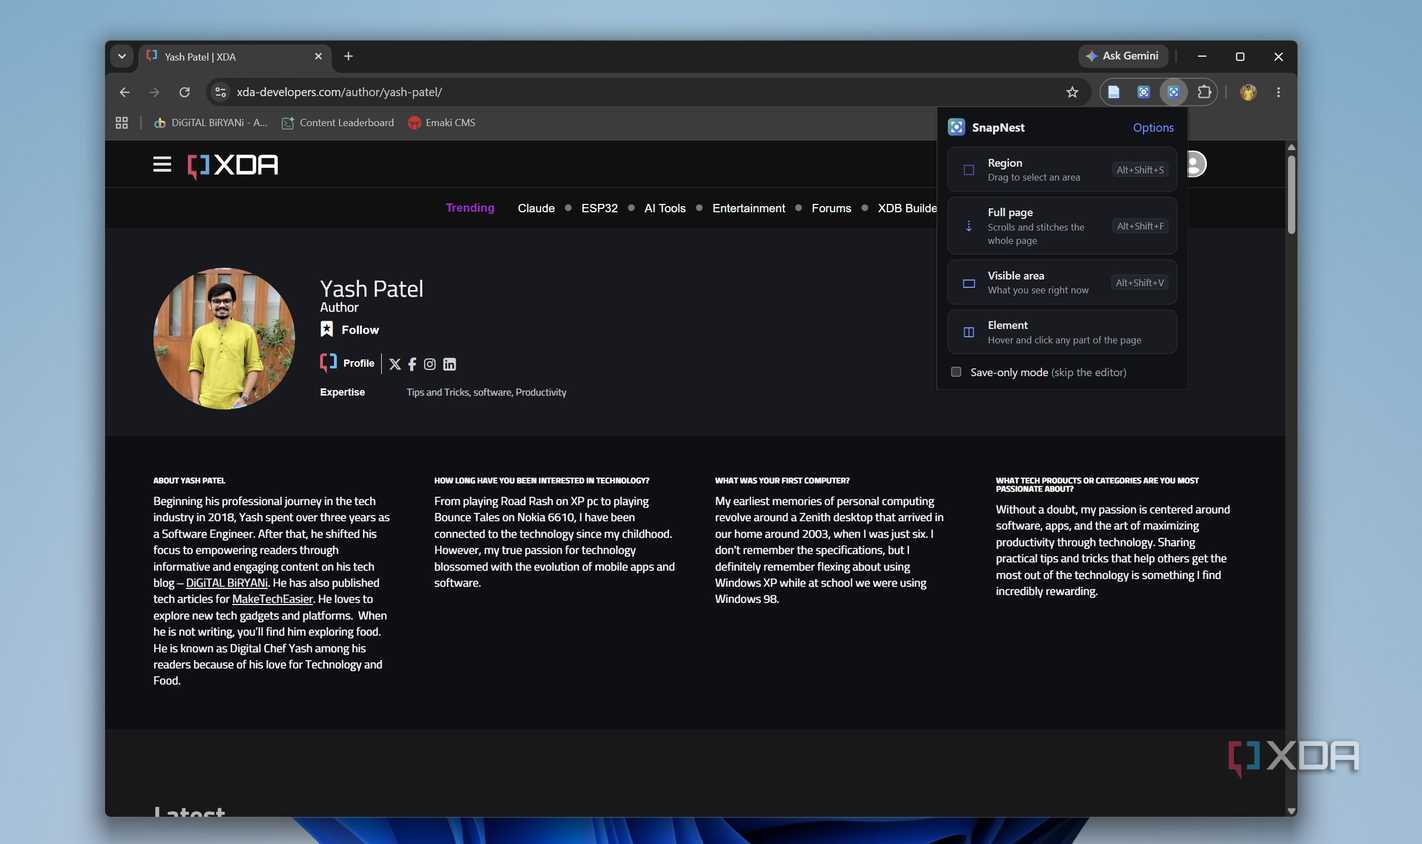
SnapNest tập trung vào chụp một vùng, toàn trang hoặc từng phần tử, sau đó chỉnh sửa để xuất ảnh. Các chức năng được mô tả gồm nền chuyển màu, chú thích và làm mờ, phù hợp với nhu cầu chuẩn bị ảnh cho tài liệu hoặc nội dung chia sẻ. Đây là nhóm việc có thể hưởng lợi từ xử lý cục bộ, vì mục tiêu cuối cùng là tạo tệp ảnh chứ không phải trao đổi với một dịch vụ bên ngoài.
Theo mô tả thiết kế công khai của người tạo, SnapNest xử lý ảnh tại máy và không gửi yêu cầu mạng; LensSnap không kèm công cụ phân tích hành vi hay mã chạy từ xa. Những điều này nên được xem là mục tiêu triển khai cần kiểm chứng trên mã và hành vi thực tế, không phải chứng nhận độc lập rằng tiện ích không thể có lỗ hổng.
AI viết được chức năng, còn quyền truy cập vẫn phải do người dùng kiểm soát
Tự giữ mã nguồn chỉ có ý nghĩa bảo mật khi người sở hữu hiểu công cụ đang được phép làm gì. Nếu không đọc được phần khai báo quyền trong manifest và không biết dữ liệu đi đâu, việc chuyển từ một extension tải sẵn sang mã do AI tạo có thể chỉ đổi bên mà mình đang tin tưởng.
Trong trường hợp LensSnap và SnapNest, thiết kế được mô tả là giới hạn truy cập vào tab đang dùng khi người dùng gọi công cụ. Đó là hướng hợp lý cho nhu cầu chụp vùng màn hình: quyền cần bám vào thao tác cụ thể, thay vì mặc định có mặt trên mọi trang. Dù vậy, quyền hạn phù hợp chưa đủ nếu mã triển khai vẫn có lỗi hoặc gửi dữ liệu ngoài dự tính.
Một yêu cầu viết công cụ nên nói rõ điều bị cấm, không chỉ liệt kê chức năng mong muốn. Chẳng hạn, công cụ chụp ảnh để lưu máy không nên tự thêm phân tích hành vi hay tải mã thực thi từ máy chủ khác. Sau khi AI sửa lỗi hoặc thêm tính năng, những giới hạn ấy cần được kiểm tra lại; câu trả lời rằng mã đã an toàn không phải bằng chứng về hành vi của chương trình.
Chi phí bảo trì cũng không mất đi. Người dùng tự viết sẽ phải quyết định có nhận thay đổi mới hay không, kiểm tra chức năng sau mỗi lần sửa và xử lý khi công cụ không còn tương thích với nhu cầu sử dụng. AI giảm công sức tạo bản đầu, nhưng phần trách nhiệm từng đặt ở nhà phát triển bên ngoài nay chuyển về phía người giữ mã.
Vì vậy, không nên khuyên mọi người tự viết extension chỉ để tránh rủi ro đổi chủ. Cách này phù hợp hơn với người đủ khả năng kiểm tra mã hoặc có người đáng tin hỗ trợ rà soát. Với người chỉ cần chụp ảnh, một công cụ ít tính năng nhưng được hiểu rõ thường đáng chọn hơn một bộ mã lớn mà AI sinh ra theo yêu cầu rồi không ai kiểm tra.
Với máy làm việc, giảm quyền đáng làm trước khi tăng số công cụ
Đối với người dùng văn phòng tại Việt Nam, bước thực tế nhất là rà lại những extension đang tồn tại trong trình duyệt dùng để đăng nhập tài khoản công việc. Công cụ đã lâu không dùng nên được gỡ, còn tiện ích chỉ cần ở một tác vụ cụ thể không nên mặc nhiên được truy cập mọi trang nếu có thể thu hẹp phạm vi.
Khi kiểm tra một công cụ quen thuộc, nên xem lại nhà phát triển và các quyền hiện có, nhất là sau một thay đổi mà mình không yêu cầu. Việc này không bảo đảm phát hiện mọi mã độc, nhưng giúp tránh coi thời gian đã sử dụng hoặc huy hiệu Featured là sự bảo chứng vĩnh viễn. Nếu vẫn còn QuickLens hay ShotBird từ trước, không nên tiếp tục tin chúng chỉ vì chức năng chụp hoặc tìm ảnh còn hoạt động.
Nếu từng gặp thông báo cập nhật giả từ extension, cần phân biệt hai tình huống: đã đóng thông báo, hay đã làm theo và chạy lệnh trên máy. Trường hợp thứ hai cần được xem là sự cố an toàn thiết bị và báo cho bộ phận phụ trách nếu đó là máy công ty; việc thay mật khẩu từ một thiết bị đáng tin cũng đáng cân nhắc khi có nguy cơ lộ thông tin đăng nhập.
Tự viết bằng AI là lựa chọn để kiểm soát đường phát triển của một công cụ nhỏ, không phải bước bắt buộc để dùng Chrome an toàn. Với phần lớn người dùng, quyết định có ích ngay hôm nay vẫn là bỏ extension thừa và thu hẹp quyền của phần còn lại; chỉ nên tự tạo phần thay thế khi có khả năng kiểm tra thứ mình sắp cho phép chạy trong trình duyệt.
Nguồn tham khảo: XDA Developers; The Hacker News; Cyberwarzone.