Tóm tắt nhanh
- CVE-2026-97631 là lỗi tràn bộ đệm trong driver PXE Base Code của TianoCore EDK II, được chấm CVSS 9.5/10.
- Lỗi xử lý bản tin ICMP dài hơn vùng đệm 504 byte khi thiết bị đang khởi động qua mạng IPv4 hoặc IPv6.
- Kẻ tấn công có thể làm treo quá trình boot; trong điều kiện phù hợp, mã độc chạy ở giai đoạn DXE trước khi Secure Boot và measured boot kiểm tra thành phần hệ điều hành.
- Máy chỉ khởi động từ SSD/HDD không thuộc phạm vi ảnh hưởng được nêu. Đơn vị dùng PXE cần kiểm tra firmware với nhà sản xuất và cân nhắc tắt PXE nếu không cần.
Lỗ hổng CVE-2026-97631 trong driver PXE của TianoCore EDK II có thể cho phép thực thi mã trước khi hệ điều hành tải, nhưng chỉ khi thiết bị đang khởi động qua mạng và dùng firmware có thành phần bị ảnh hưởng. Lỗi tồn tại trong mã xử lý ICMP suốt 16 năm; điểm CVSS 4.0 của nó là 9.5/10.
Lỗi 504 byte nằm trong đường xử lý ICMP của PXE
PXE cho phép máy lấy môi trường khởi động từ mạng thay vì từ ổ đĩa cục bộ. Trong giai đoạn này, driver PXE Base Code của EDK II chờ các bản tin báo lỗi ICMP. Theo advisory của TianoCore, driver chép dữ liệu vào trường cố định Mode.IcmpError dài 504 byte nhưng không kiểm tra giới hạn đúng cách ở cả bộ xử lý IPv4 lẫn IPv6.
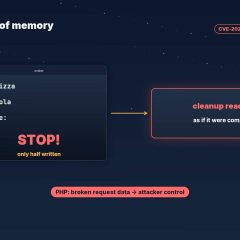
Khi bản tin dài hơn vùng chứa, vòng lặp vẫn ghi dữ liệu vượt khỏi ranh giới; cách cập nhật con trỏ đích cũng dùng độ dài cộng dồn thay vì độ dài từng phần. Kết quả là dữ liệu do kẻ tấn công kiểm soát có thể ghi đè lên vùng nhớ liền kề. Mã lỗi nằm ở NetworkPkg/UefiPxeBcDxe, không phải trong trình duyệt hay một ứng dụng chạy sau khi Windows hoặc Linux đã khởi động.
Điều kiện khai thác thu hẹp phạm vi đáng kể: máy phải đang PXE boot trên IPv4 hoặc IPv6, và kẻ tấn công cần gửi được bản tin ICMP unicast tới địa chỉ của máy trong khoảng thời gian khởi động đó. Advisory cho biết một kết quả có thể là làm hỏng dữ liệu nội bộ của driver khiến DXE gặp ngoại lệ và quá trình boot bị treo. Với firmware mục tiêu đã biết, bản tin có thể được tạo để kích hoạt sự kiện giả, khiến CoreSignalEvent() thực thi mã ở quyền Ring 0.
Secure Boot đến sau điểm lỗi trong chuỗi khởi động
Secure Boot và measured boot bảo vệ việc nạp, xác minh hoặc đo lường các thành phần ở những bước tiếp theo. CVE-2026-97631 xảy ra trong giai đoạn DXE, trước khi các cơ chế đó kiểm tra thành phần hệ điều hành. Vì vậy, bật Secure Boot hay TPM không phải cách vá lỗi này: nếu firmware có lỗ hổng bị khai thác, mã đã chạy ở giai đoạn sớm hơn ranh giới bảo vệ mà các tính năng đó đặt ra.
Điều đó không đồng nghĩa kẻ tấn công có thể tùy ý chiếm mọi máy qua Internet. PXE phải đang hoạt động và cần có đường gửi gói tin đến máy đích; thêm vào đó, việc khai thác mã thực thi phụ thuộc vào việc biết bản dựng firmware mục tiêu. TianoCore cũng mô tả nguy cơ gây gián đoạn boot, còn việc thực thi mã có điều kiện kỹ thuật cụ thể hơn. Đây là lỗ hổng leo thang khả năng sau khi tiếp cận được đường mạng khởi động, không phải bằng chứng về một cửa xâm nhập ban đầu phổ quát.
Đơn vị dùng PXE cần xác định firmware trước khi xử lý
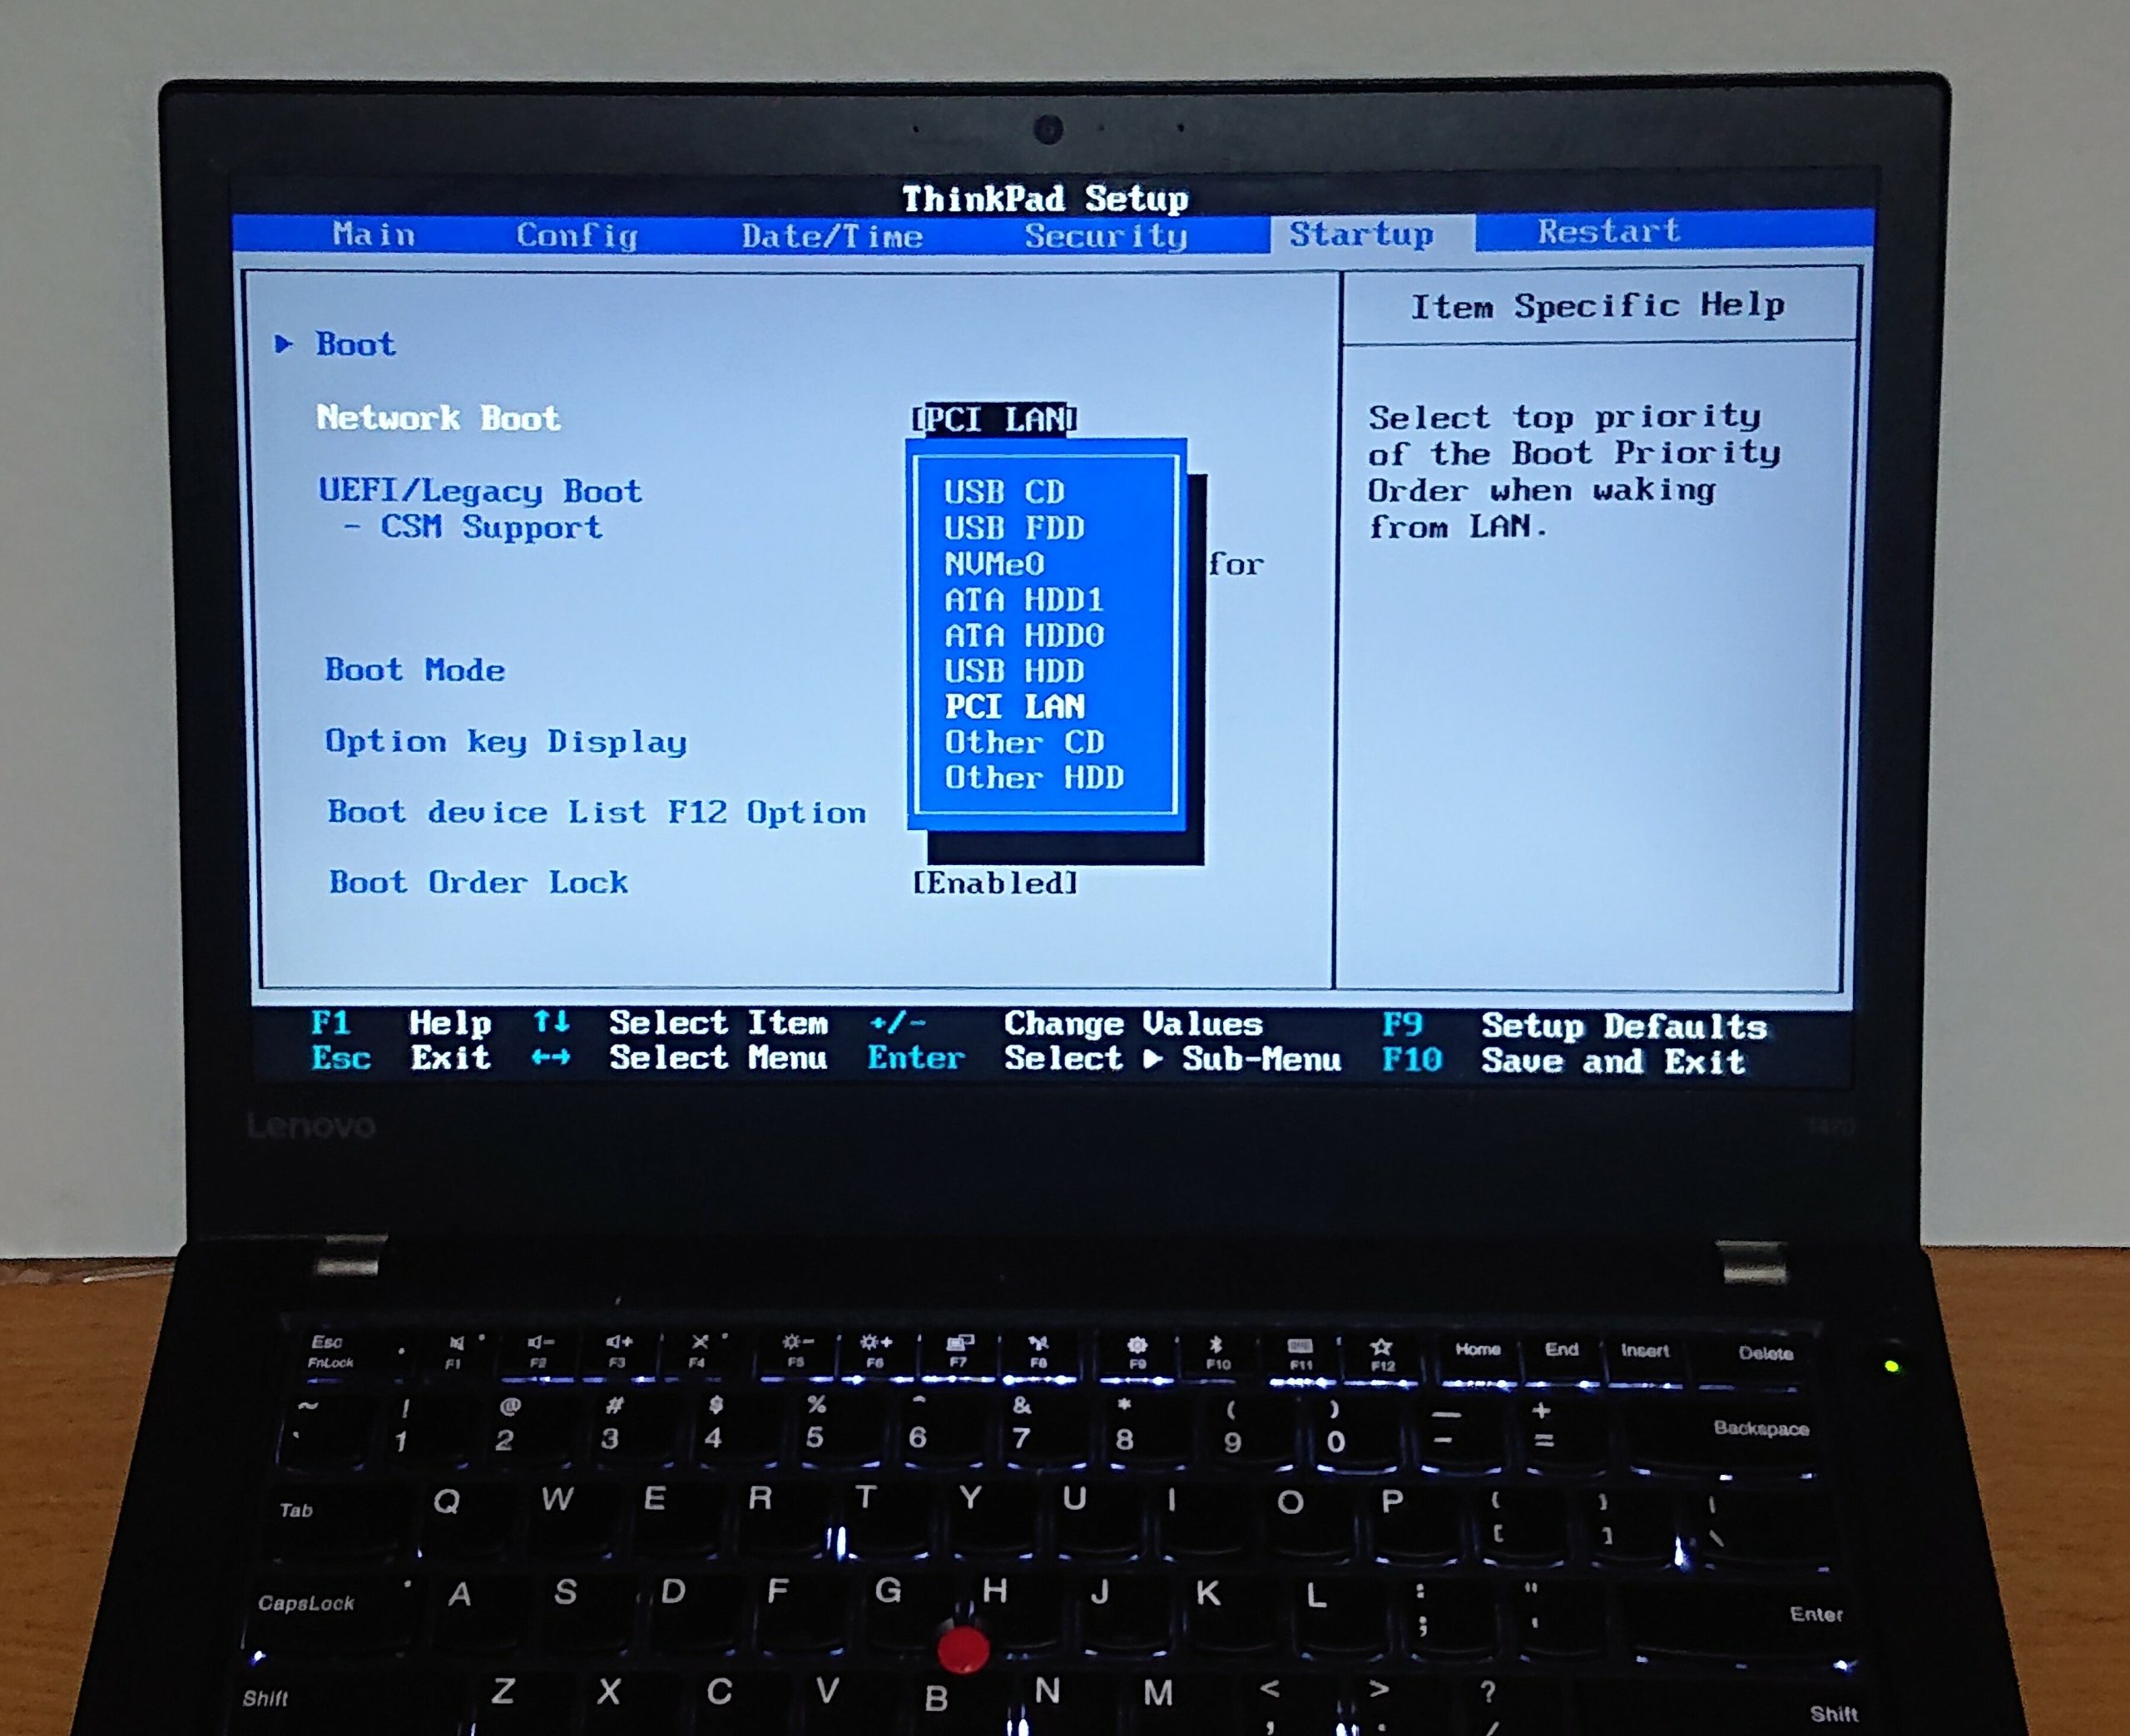
Máy tính gia đình và văn phòng nhỏ chỉ khởi động từ ổ cứng không bị ảnh hưởng theo phạm vi được công bố. Nhóm cần ưu tiên rà soát là doanh nghiệp dùng PXE để triển khai hệ điều hành, phục hồi máy chủ hoặc khởi động thiết bị lưu trữ qua mạng. EDK II là nền tảng tham chiếu được nhiều nhà sản xuất firmware sử dụng, nhưng điều đó không đủ để kết luận mọi máy của họ đều có cấu hình dễ tổn thương.
Đội vận hành nên kiểm kê máy chủ và thiết bị có PXE, xác định nhà cung cấp cùng phiên bản BIOS/UEFI, rồi hỏi OEM về CVE-2026-97631 và bản cập nhật tương ứng. Nếu PXE không phục vụ nhu cầu hiện tại, tạm tắt network boot sẽ loại bỏ điều kiện kích hoạt trong thời gian chờ hướng dẫn của nhà sản xuất. Nếu PXE là một phần của quy trình cấp phát hoặc khôi phục, cần phối hợp với nhà cung cấp để chọn biện pháp giảm thiểu thay vì tắt vội làm gián đoạn vận hành.
Vụ việc còn cho thấy bản vá mã nguồn mở không tự động cập nhật firmware đã nằm trong máy. Advisory TianoCore ghi nhận mã bị ảnh hưởng ở nhánh EDK II master tại ngày 14/9/2026 và phiên bản vá chưa có sẵn tại thời điểm advisory được ghi nhận; nhà sản xuất phải tích hợp thay đổi rồi phát hành firmware cho từng nền tảng. Do đó, theo dõi thông báo từ OEM và kiểm tra trạng thái cập nhật theo đúng model vẫn là bước thiết yếu, kể cả khi mã sửa lỗi đã xuất hiện trong repository.
Nguồn tham khảo: TianoCore EDK II Security Advisory; Ars Technica; CVEFeed