Tóm tắt nhanh
- IPVanish phát hành bản 4.33.2 cho iOS, ghi một dòng trong phần “Có gì mới” rằng mã hóa hậu lượng tử (PQE) đã được thêm vào giao thức WireGuard.
- Phạm vi hiện chỉ gồm WireGuard trên iOS; chưa có thông tin về OpenVPN, IKEv2, Android, Windows, macOS hay ứng dụng TV.
- IPVanish chưa nói dùng thuật toán nào, theo kiểu lai hay hậu lượng tử hoàn toàn, và có bật mặc định hay không.
- Rủi ro thực tế hôm nay là kẻ xấu thu thập lưu lượng đã mã hóa để giải mã sau này, chứ máy tính lượng tử chưa bẻ được mã hóa hiện đại.
Bản cập nhật 4.33.2 chỉ có đúng một dòng ghi chú về PQE
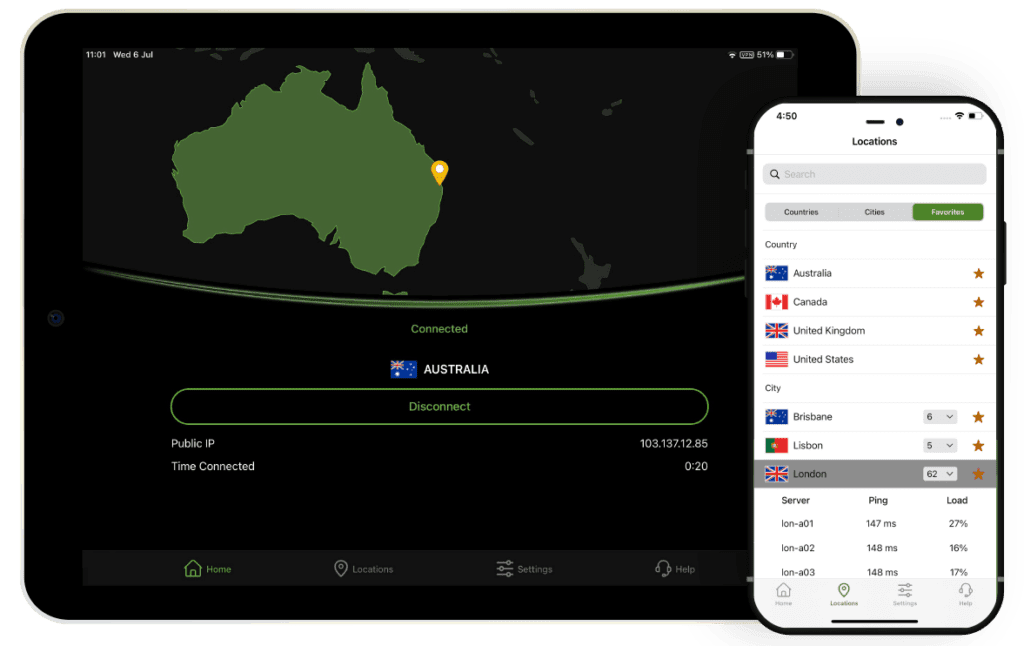
Bản 4.33.2 của ứng dụng IPVanish xuất hiện trên App Store vào thứ Hai 9/11/2026, nặng 100,1 MB và yêu cầu iOS hoặc iPadOS 15.0 trở lên. Phần ghi chú phát hành viết rằng mã hóa hậu lượng tử đã được thêm vào giao thức WireGuard, kèm câu quen thuộc về việc cải thiện bên dưới và vá lỗi. Thay đổi này xuất hiện lặng lẽ trong bản cập nhật, và thông tin công khai duy nhất vào thời điểm này là dòng ghi chú đó.
Một dòng ghi chú như vậy đủ để xác nhận tính năng có tồn tại, nhưng chưa đủ để đánh giá nó bảo vệ được bao nhiêu. Ghi chú không nhắc OpenVPN hay IKEv2, cũng không nói gì về bản Android, Windows, macOS hoặc ứng dụng trên TV. IPVanish cũng chưa cho biết lúc nào các nền tảng còn lại được nâng cấp. Người dùng iPhone, iPad cần lưu ý thêm một điều: ghi chú chỉ nhắc WireGuard, nên người đang kết nối bằng giao thức khác chưa thể mặc định được hưởng lớp bảo vệ mới.
WireGuard vốn không kháng lượng tử, nên PQE phải được ghép thêm vào
WireGuard dùng mật mã đường cong elliptic cho khâu trao đổi khóa, và chính khâu này là điểm yếu trước máy tính lượng tử đủ mạnh. Các hãng VPN thường vá bằng cách chạy một lượt bắt tay hậu lượng tử riêng, phổ biến nhất là thuật toán ML-KEM do NIST chuẩn hóa, rồi đưa kết quả vào ô khóa chia sẻ trước (pre-shared key) của WireGuard. Cách làm này giữ nguyên lõi giao thức gọn nhẹ mà vẫn thêm được một lớp bảo vệ.
Phần lớn nhà cung cấp, trong đó có NordVPN, chọn kiểu lai: lớp hậu lượng tử chồng lên mã hóa cổ điển, nhờ vậy nếu sau này phát hiện lỗ hổng trong thuật toán mới thì dữ liệu vẫn chưa bị phơi ra. Đây là lý do câu hỏi “IPVanish làm lai hay hoàn toàn hậu lượng tử” không phải chuyện chẻ chữ. Một bản triển khai lai là lựa chọn thận trọng, còn bản thuần hậu lượng tử đặt cược toàn bộ vào một thuật toán còn khá trẻ. Hiện hãng chưa trả lời câu hỏi này.
Dù vậy, hướng đi này không bất ngờ. Tháng 9/2025, Giám đốc thương mại Subbu Sthanu của IPVanish nói với TechNadu rằng đội R&D coi khả năng chống lượng tử là trọng tâm, đang thử mã hóa lai cho cả WireGuard lẫn OpenVPN và “xây dựng bản triển khai riêng thay vì dựa vào các bản vá có sẵn”. Đó là phát biểu của phía hãng, và bản 4.33.2 chưa cho phép kiểm chứng “bản triển khai riêng” ấy khác gì so với giải pháp phổ biến.
Mối đe dọa là thu thập ngay bây giờ, giải mã sau này
Máy tính lượng tử hiện chưa đủ mạnh để phá mã hóa hiện đại, và không có chuyện người dùng VPN bị lộ dữ liệu ngay hôm nay vì lý do này. Điều đáng ngại nằm ở kiểu tấn công “harvest now, decrypt later”: kẻ tấn công ghi lại lưu lượng đã mã hóa từ bây giờ, cất giữ, rồi giải mã khi có công cụ đủ sức, thời điểm mà giới chuyên môn gọi là Q-Day. Vì lưu lượng bị ghi lại không thể “rút lại”, lớp bảo vệ phải có mặt trước khi Q-Day đến chứ không phải sau.
Với đa số người dùng iPhone, lướt web hay xem phim qua VPN thì không cần hoảng. Nhóm đáng quan tâm hơn là người gửi dữ liệu cần giữ kín nhiều năm như hồ sơ tài chính, y tế hoặc tài liệu công việc. Với họ, một lớp hậu lượng tử trên WireGuard có giá trị phòng xa, miễn là nó được triển khai đúng và bật thật.
IPVanish vào cuộc sau NordVPN, ExpressVPN, Surfshark và Mullvad
IPVanish không phải người đi đầu. NordVPN, Surfshark, ExpressVPN và Mullvad đều đã cung cấp bảo vệ kháng lượng tử, nên bản 4.33.2 chủ yếu giúp hãng này khép lại khoảng cách tính năng. Một số đối thủ còn đi xa hơn: tháng 10/2026, Surfshark thêm xác thực ML-DSA cho WireGuard và tuyên bố bao phủ hậu lượng tử cho cả mã hóa, trao đổi khóa lẫn xác thực. Khâu xác thực quan trọng vì nếu thiếu nó, về lý thuyết một kẻ tấn công trong tương lai có thể giả mạo máy chủ VPN. NordVPN cũng đang làm phần xác thực hậu lượng tử.
Đặt cạnh nhau, IPVanish hiện ở vị trí nhập cuộc: đã có PQE trên một giao thức, một nền tảng, chưa có chi tiết kỹ thuật và chưa có xác thực hậu lượng tử. Tính năng này nên được xem như cam kết về hướng đi hơn là bằng chứng về mức bảo vệ, cho đến khi hãng công bố thuật toán và cách cấu hình.
Người dùng iPhone ở Việt Nam nên kiểm tra gì
IPVanish tải trực tiếp từ App Store, và giá gói trong ứng dụng hiển thị bằng USD, thanh toán bằng thẻ quốc tế hoặc Apple ID; hiện chưa có bảng giá niêm yết bằng đồng. Người đang dùng dịch vụ có thể cập nhật lên 4.33.2, chọn giao thức WireGuard và theo dõi xem hãng có bổ sung tùy chọn hiển thị trạng thái PQE trong phần cài đặt hay không. Nếu hồ sơ rủi ro của bạn cao và cần biết chính xác thuật toán nào đang chạy, nên chờ hãng giải thích rõ hơn, hoặc cân nhắc nhà cung cấp đã công bố chi tiết.
Câu hỏi còn bỏ ngỏ lớn nhất là lịch mở rộng: khi nào bản Android, Windows, macOS và TV nhận cùng lớp bảo vệ, và OpenVPN có được hỗ trợ như phát biểu năm 2025 của hãng hay không. Đây là những mốc đáng theo dõi trong các bản cập nhật tiếp theo.
Nguồn tham khảo: Ghi chú phát hành IPVanish 4.33.2 trên Apple App Store; TechRadar