Tóm tắt nhanh
- Port forwarding vẫn có chỗ dùng, nhưng không phải bước mặc định hợp lý khi mới đưa máy chủ gia đình lên mạng.
- VPN mesh giúp các thiết bị được cấp quyền truy cập nhau; khi không tạo được kết nối trực tiếp, lưu lượng có thể phải đi qua máy chủ chuyển tiếp.
- Proxy công khai giúp người ngoài truy cập mà không cài VPN, nhưng dịch vụ phía sau vẫn cần cập nhật và kiểm soát truy cập.
- NetBird Reverse Proxy hỗ trợ TCP và UDP, song đang ở giai đoạn beta và không cung cấp lớp đăng nhập web cho dịch vụ Layer 4.
Một máy chủ đặt tại nhà không nhất thiết phải có cổng mở trên router để truy cập được từ bên ngoài. Mạng phủ như NetBird hay Tailscale có thể tạo đường kết nối riêng giữa các thiết bị, còn reverse proxy đưa một dịch vụ ra internet qua điểm tiếp nhận nằm ngoài mạng gia đình. Câu hỏi cần trả lời trước khi cấu hình vì thế là ai cần truy cập, chứ chưa phải mở cổng nào.
Với người tự quản NAS, máy chủ ảnh hoặc máy tính chạy dịch vụ trong nhà, thay đổi này đáng quan tâm hơn tuyên bố port forwarding đã hết thời. Một giao diện quản trị chỉ dành cho chủ máy và một máy chủ game dành cho bạn bè có yêu cầu rất khác nhau; dùng chung cách đưa chúng lên internet dễ tạo ra quyền truy cập rộng hơn nhu cầu thật.
CGNAT là lý do nên kiểm tra đường truyền trước router
Port forwarding chỉ tác động đến router mà người dùng đang quản lý. Quy tắc này chuyển lưu lượng đến một cổng cụ thể sang thiết bị trong mạng nội bộ, nhưng không tự tạo đường xuyên qua lớp NAT do nhà mạng kiểm soát. Nếu đường truyền nằm sau CGNAT, địa chỉ công khai được chia sẻ giữa nhiều thuê bao và kết nối từ internet có thể dừng ở phía nhà mạng trước khi tới router trong nhà.
Đó là lý do sửa đi sửa lại quy tắc trên router có thể không giải quyết được việc truy cập từ xa. Dynamic DNS cũng không thay thế được quyền nhận kết nối: nó giúp tên miền theo địa chỉ IP thay đổi, chứ không buộc lớp NAT phía trên chuyển lưu lượng về đúng thuê bao. IP cố định và khả năng nhận kết nối từ ngoài là hai thuộc tính cần xem riêng, không nên mặc định cứ có tên miền là đã thông đường.
Với đường truyền gia đình ở Việt Nam, cách tiếp cận hợp lý là kiểm tra tình trạng kết nối của chính thuê bao và hỏi nhà mạng về khả năng nhận kết nối đến. Không nên chọn kiến trúc máy chủ chỉ dựa vào tên nhà cung cấp, hoặc vội thuê IP tĩnh trước khi xác định có thực sự cần công khai dịch vụ hay không. Nếu mục tiêu chỉ là tự truy cập thiết bị của mình khi ra ngoài, mạng riêng thường sát nhu cầu hơn.
Khi dùng mạng phủ, thiết bị chủ động liên lạc ra ngoài để trao đổi thông tin kết nối và thiết lập đường hầm. NetBird và Tailscale sử dụng WireGuard làm nền tảng cho kết nối mã hóa; cơ chế điều phối giúp các thiết bị tìm đường đến nhau qua NAT. Khi đường trực tiếp không thiết lập được, lưu lượng có thể đi qua relay, tức máy chủ chuyển tiếp, thay vì buộc người dùng mở cổng thủ công tại nhà.
Nhưng đi được không đồng nghĩa đi nhanh như nhau. Đường qua relay thêm một điểm trung gian, nên không thể hứa rằng cứ cài VPN mesh là có hiệu năng như kết nối trực tiếp. Với tác vụ truyền nhiều dữ liệu, nên kiểm tra đường kết nối thực tế và tốc độ truy cập từ mạng thường dùng trước khi quyết định bỏ hẳn cấu hình cũ.
Máy chủ riêng nên bắt đầu bằng quyền truy cập riêng
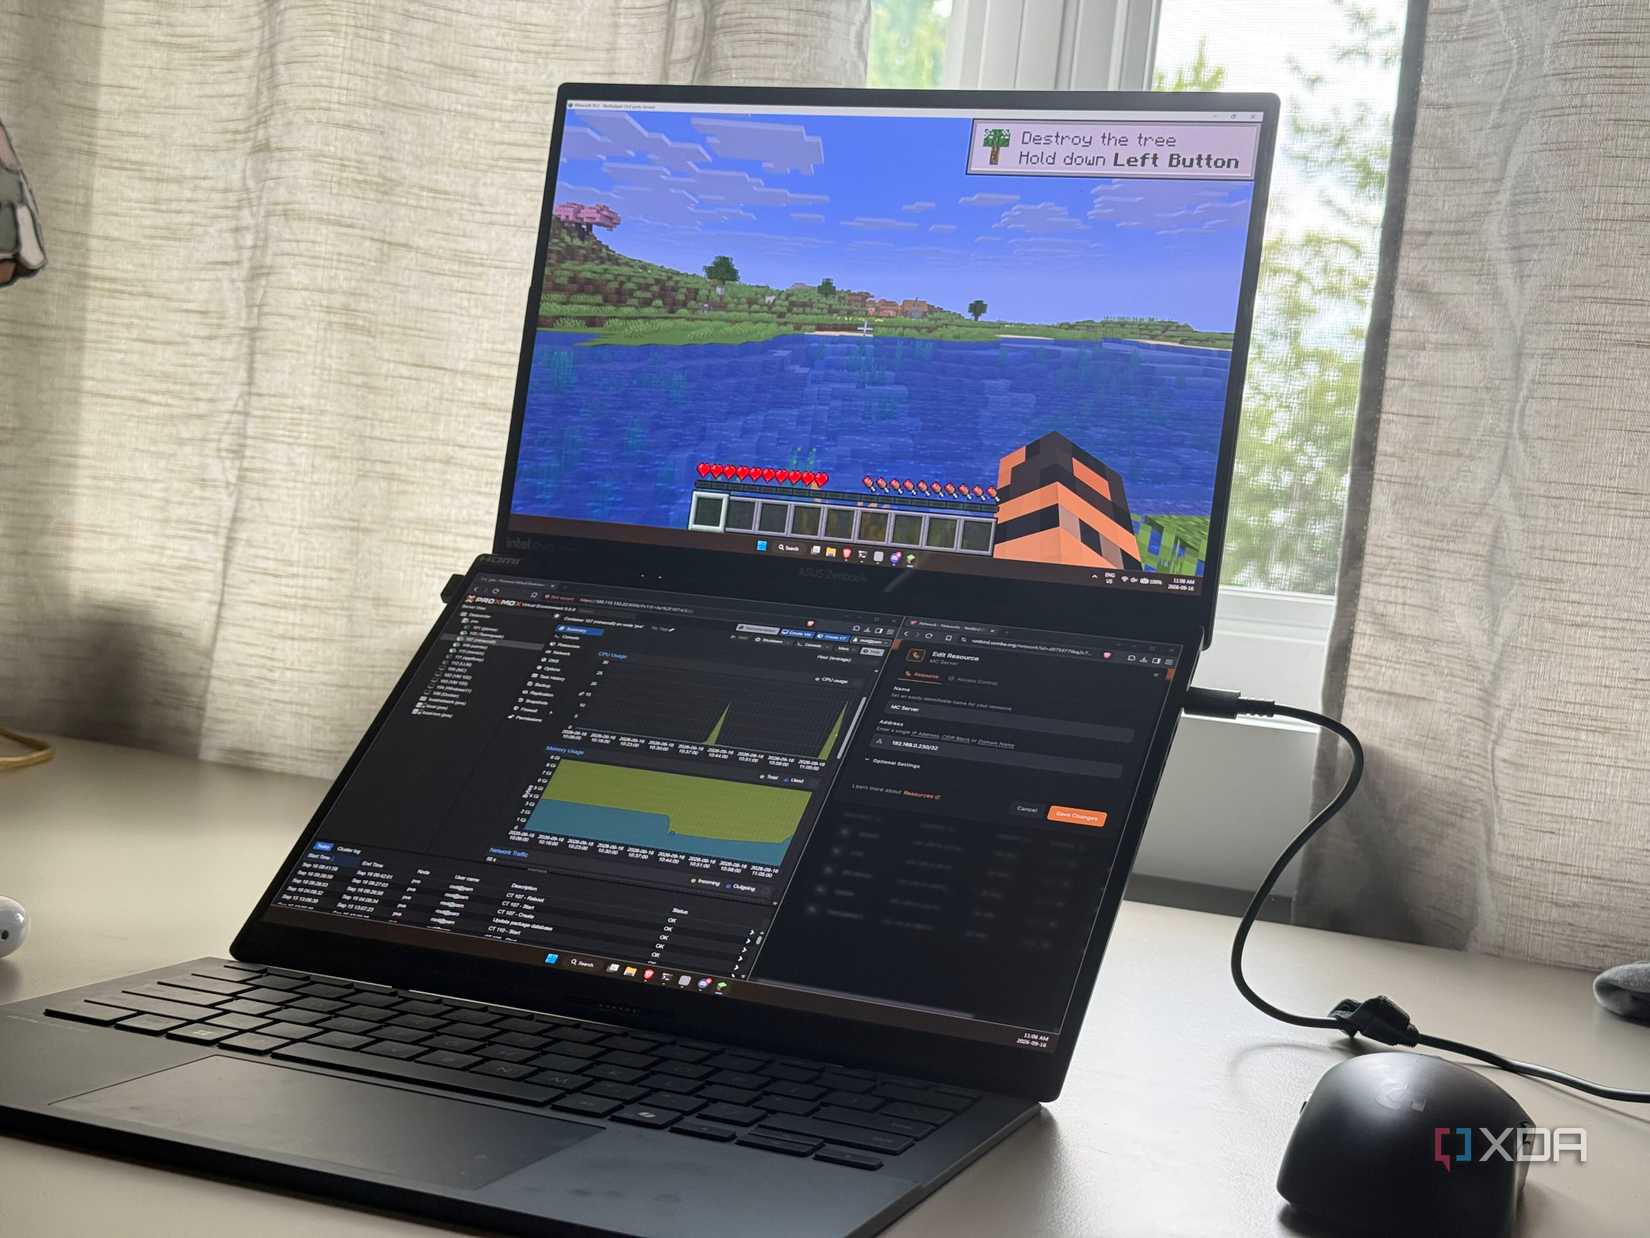
Mạng riêng phù hợp nhất khi người cần vào cũng là người có thể quản lý thiết bị truy cập. Cài phần mềm trên máy chủ và điện thoại có thể bất tiện lúc đầu, nhưng đổi lại người dùng không cần để giao diện quản trị xuất hiện trên internet chỉ để thỉnh thoảng dùng từ xa. Sự bất tiện đó hợp lý hơn việc duy trì một điểm đăng nhập công khai không cần thiết.
Port forwarding tự nó không phải một lỗ hổng. Vấn đề là khi dịch vụ được đưa ra công khai, mọi kết nối đáp ứng quy tắc mạng đều có thể chạm đến dịch vụ đó, bao gồm cả hoạt động dò quét tự động. Mật khẩu bảo vệ được bước đăng nhập, nhưng không thay thế việc vá lỗi của ứng dụng đang tiếp nhận lưu lượng.
VPN mesh thay đổi đối tượng có thể tiếp cận máy chủ, chứ không miễn trừ việc quản trị. Tài khoản điều phối, thiết bị tham gia mạng và chính sách cho phép truy cập đều cần được quản lý; một thiết bị được cấp quá nhiều quyền vẫn có thể trở thành đường vào ngoài ý muốn. Chỉ cho điện thoại truy cập đúng dịch vụ cần dùng sẽ hợp lý hơn mặc định mở toàn bộ mạng nội bộ cho mọi thiết bị đã đăng nhập.
Cũng cần tách quyền quản trị khỏi quyền sử dụng. Người được chơi trên máy chủ game không có lý do đương nhiên để nhìn thấy giao diện quản lý máy ảo, còn người dùng ứng dụng trong nhà không nhất thiết cần quyền điều khiển máy chủ. Đây là quyết định về phân quyền trước khi là quyết định chọn NetBird hay Tailscale.
NetBird còn có chế độ NetBird-Only Access cho dịch vụ HTTP trên cụm proxy hỗ trợ tính năng Private. Theo tài liệu của hãng, chế độ này giới hạn truy cập vào các thiết bị thuộc nhóm đã chọn trong mạng NetBird, thay cho nhóm phương thức đăng nhập công khai do người quản trị cấu hình. Vì vậy, thấy một tên miền hoặc thấy chữ reverse proxy chưa đủ để kết luận dịch vụ đó đã mở cho tất cả mọi người.
Proxy công khai phải khớp giao thức của ứng dụng
Muốn bạn bè truy cập bằng ứng dụng quen thuộc mà không cài thêm VPN là một nhu cầu khác, không phải bằng chứng VPN mesh thất bại. Reverse proxy giải quyết việc đó bằng một điểm tiếp nhận truy cập công khai, rồi chuyển kết nối qua đường hầm về máy chủ trong nhà. Cổng vẫn tồn tại ở điểm tiếp nhận, chỉ không còn nằm trực tiếp trên router gia đình.
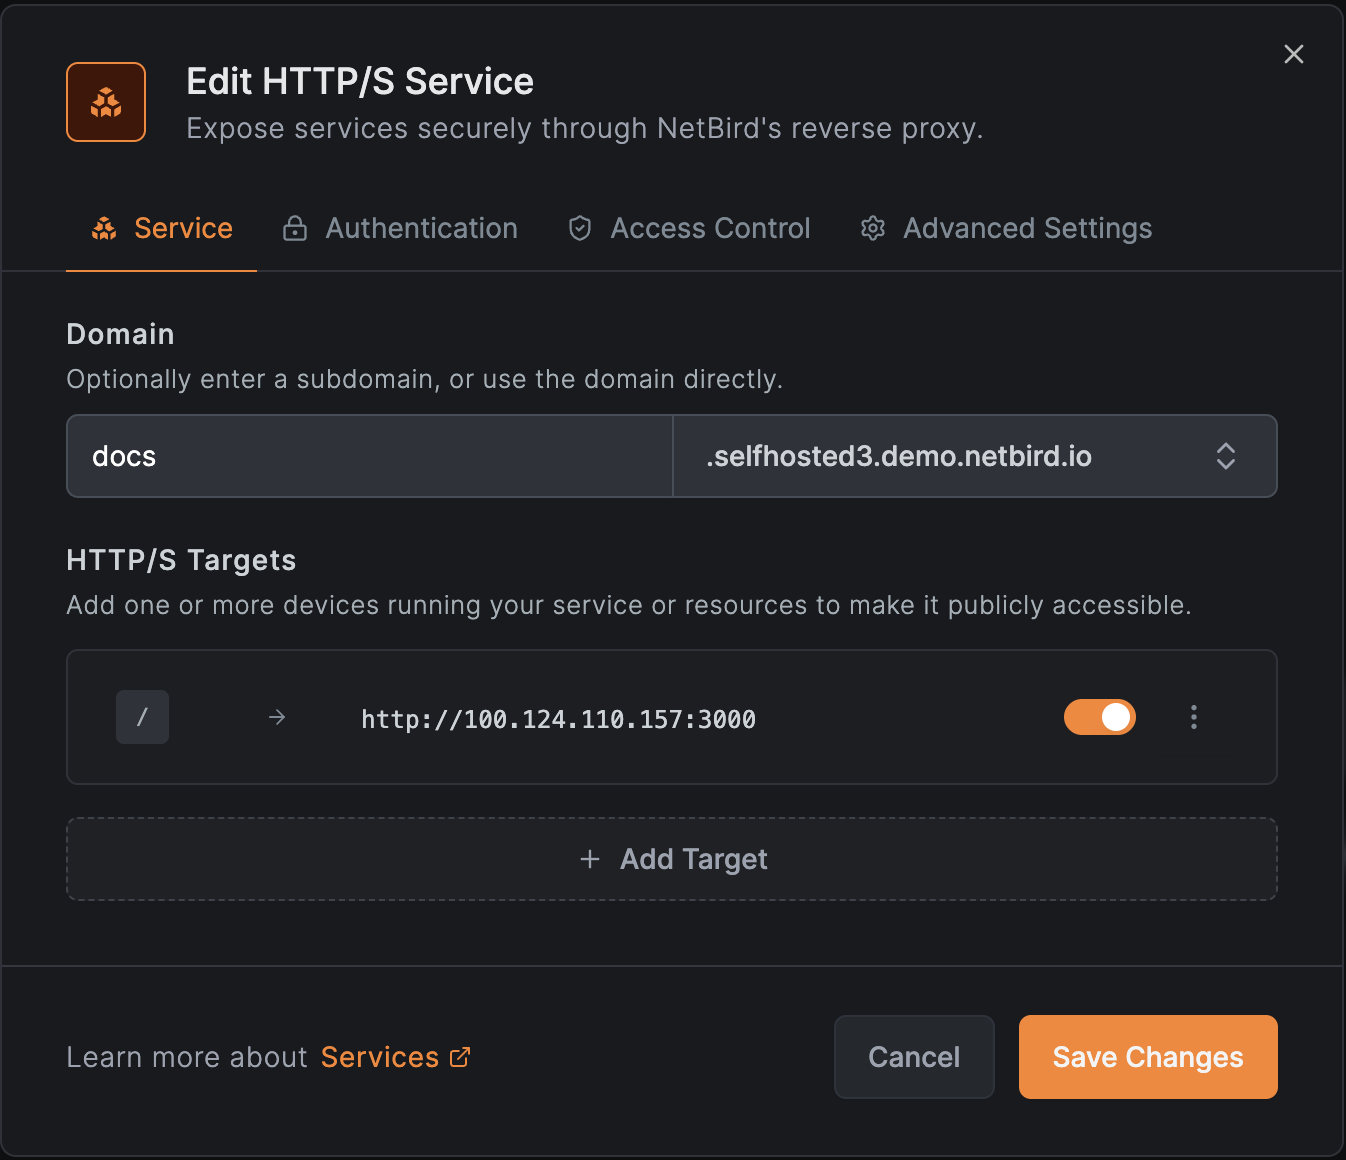
Với NetBird, có thể chọn máy đang chạy phần mềm NetBird làm đích, hoặc tài nguyên mạng được tiếp cận qua thiết bị định tuyến trong mạng phủ. Người ngoài kết nối đến địa chỉ của proxy; máy chủ đích không cần có IP công khai riêng. Thiết kế này tách địa chỉ công khai khỏi đường truyền gia đình, nhưng thêm sự phụ thuộc vào cụm proxy và đường hầm phía sau.
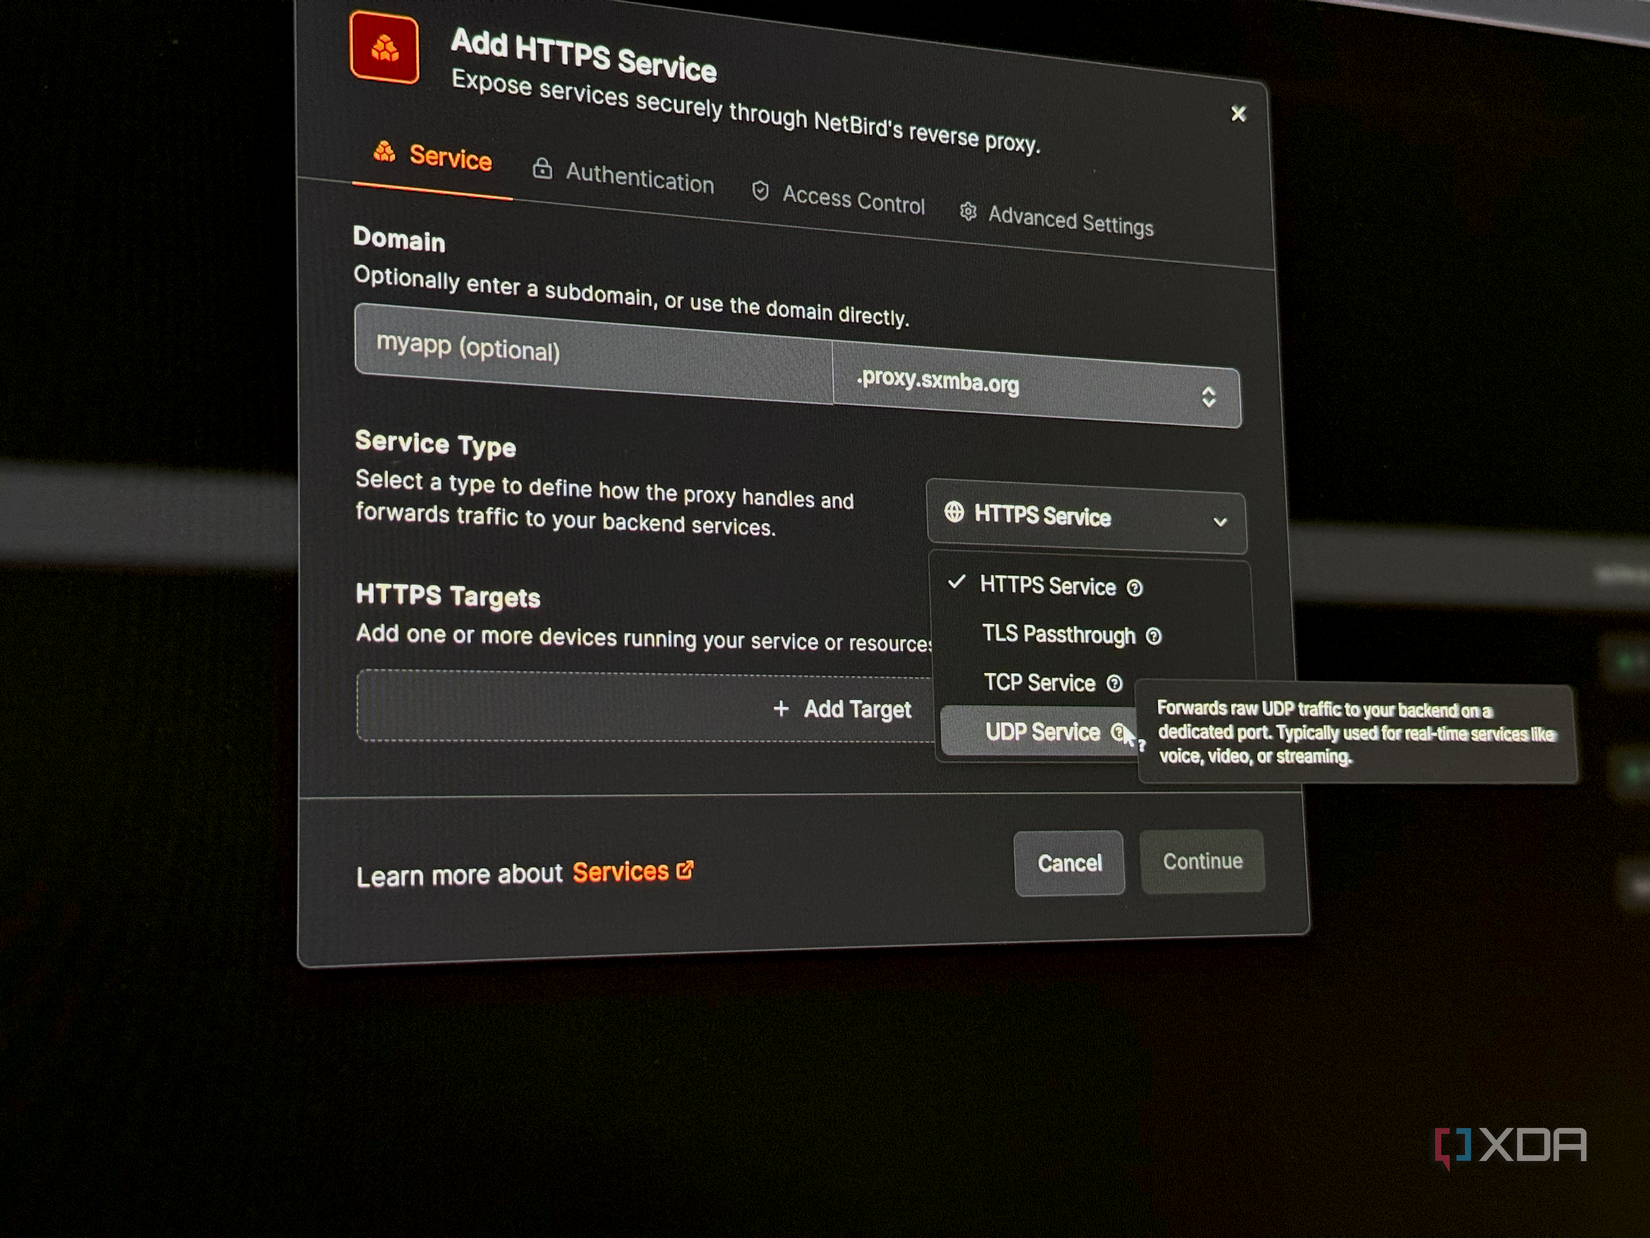
Điều phải kiểm tra tiếp theo là giao thức. Tài liệu NetBird phân biệt HTTP ở Layer 7 với TCP, UDP và TLS ở Layer 4. Chế độ HTTP hiểu yêu cầu web, có thể xử lý đường dẫn và kết thúc TLS tại proxy; TCP chuyển tiếp kết nối, còn UDP chuyển tiếp các gói dữ liệu với cơ chế theo dõi phiên. Chế độ TLS có thể định tuyến theo tên máy chủ SNI mà không giải mã kết nối tại proxy.
Sự khác nhau này ảnh hưởng trực tiếp tới khả năng dùng dịch vụ. Một cổng chia sẻ ứng dụng web không mặc nhiên thay được đường kết nối cho phần mềm dùng UDP. Tailscale Funnel chỉ nhận TCP trên một số cổng cố định và không hỗ trợ UDP, nên cần kiểm tra giao thức của máy chủ định đưa ra ngoài thay vì coi Funnel là cổng vào dùng được cho mọi game.
NetBird Reverse Proxy có chế độ UDP, nhưng cũng không thể suy từ đó ra rằng mọi cấu hình game đều chạy ngay. Tài liệu hãng cho biết cụm proxy đám mây dùng chung tự cấp cổng TCP và UDP; địa chỉ cùng cổng phía ngoài có thể khác cổng mà dịch vụ đang nghe tại nhà. Nếu ứng dụng yêu cầu cổng cố định hoặc không cho nhập cổng khác, đây là giới hạn cần giải quyết trước.
Ở bản tự lưu trữ, những cổng TCP hoặc UDP bổ sung còn phải được đưa ra ngoài đúng cách trên máy chạy proxy và cấu hình container tương ứng. Không cần mở cổng router tại nhà không có nghĩa hạ tầng tiếp nhận công khai tự hết mọi cấu hình mạng. Người chọn tự quản proxy đang đổi vị trí và phạm vi công việc, chứ không xóa công việc ấy.
Đường hầm mã hóa không thay được lớp bảo vệ ứng dụng
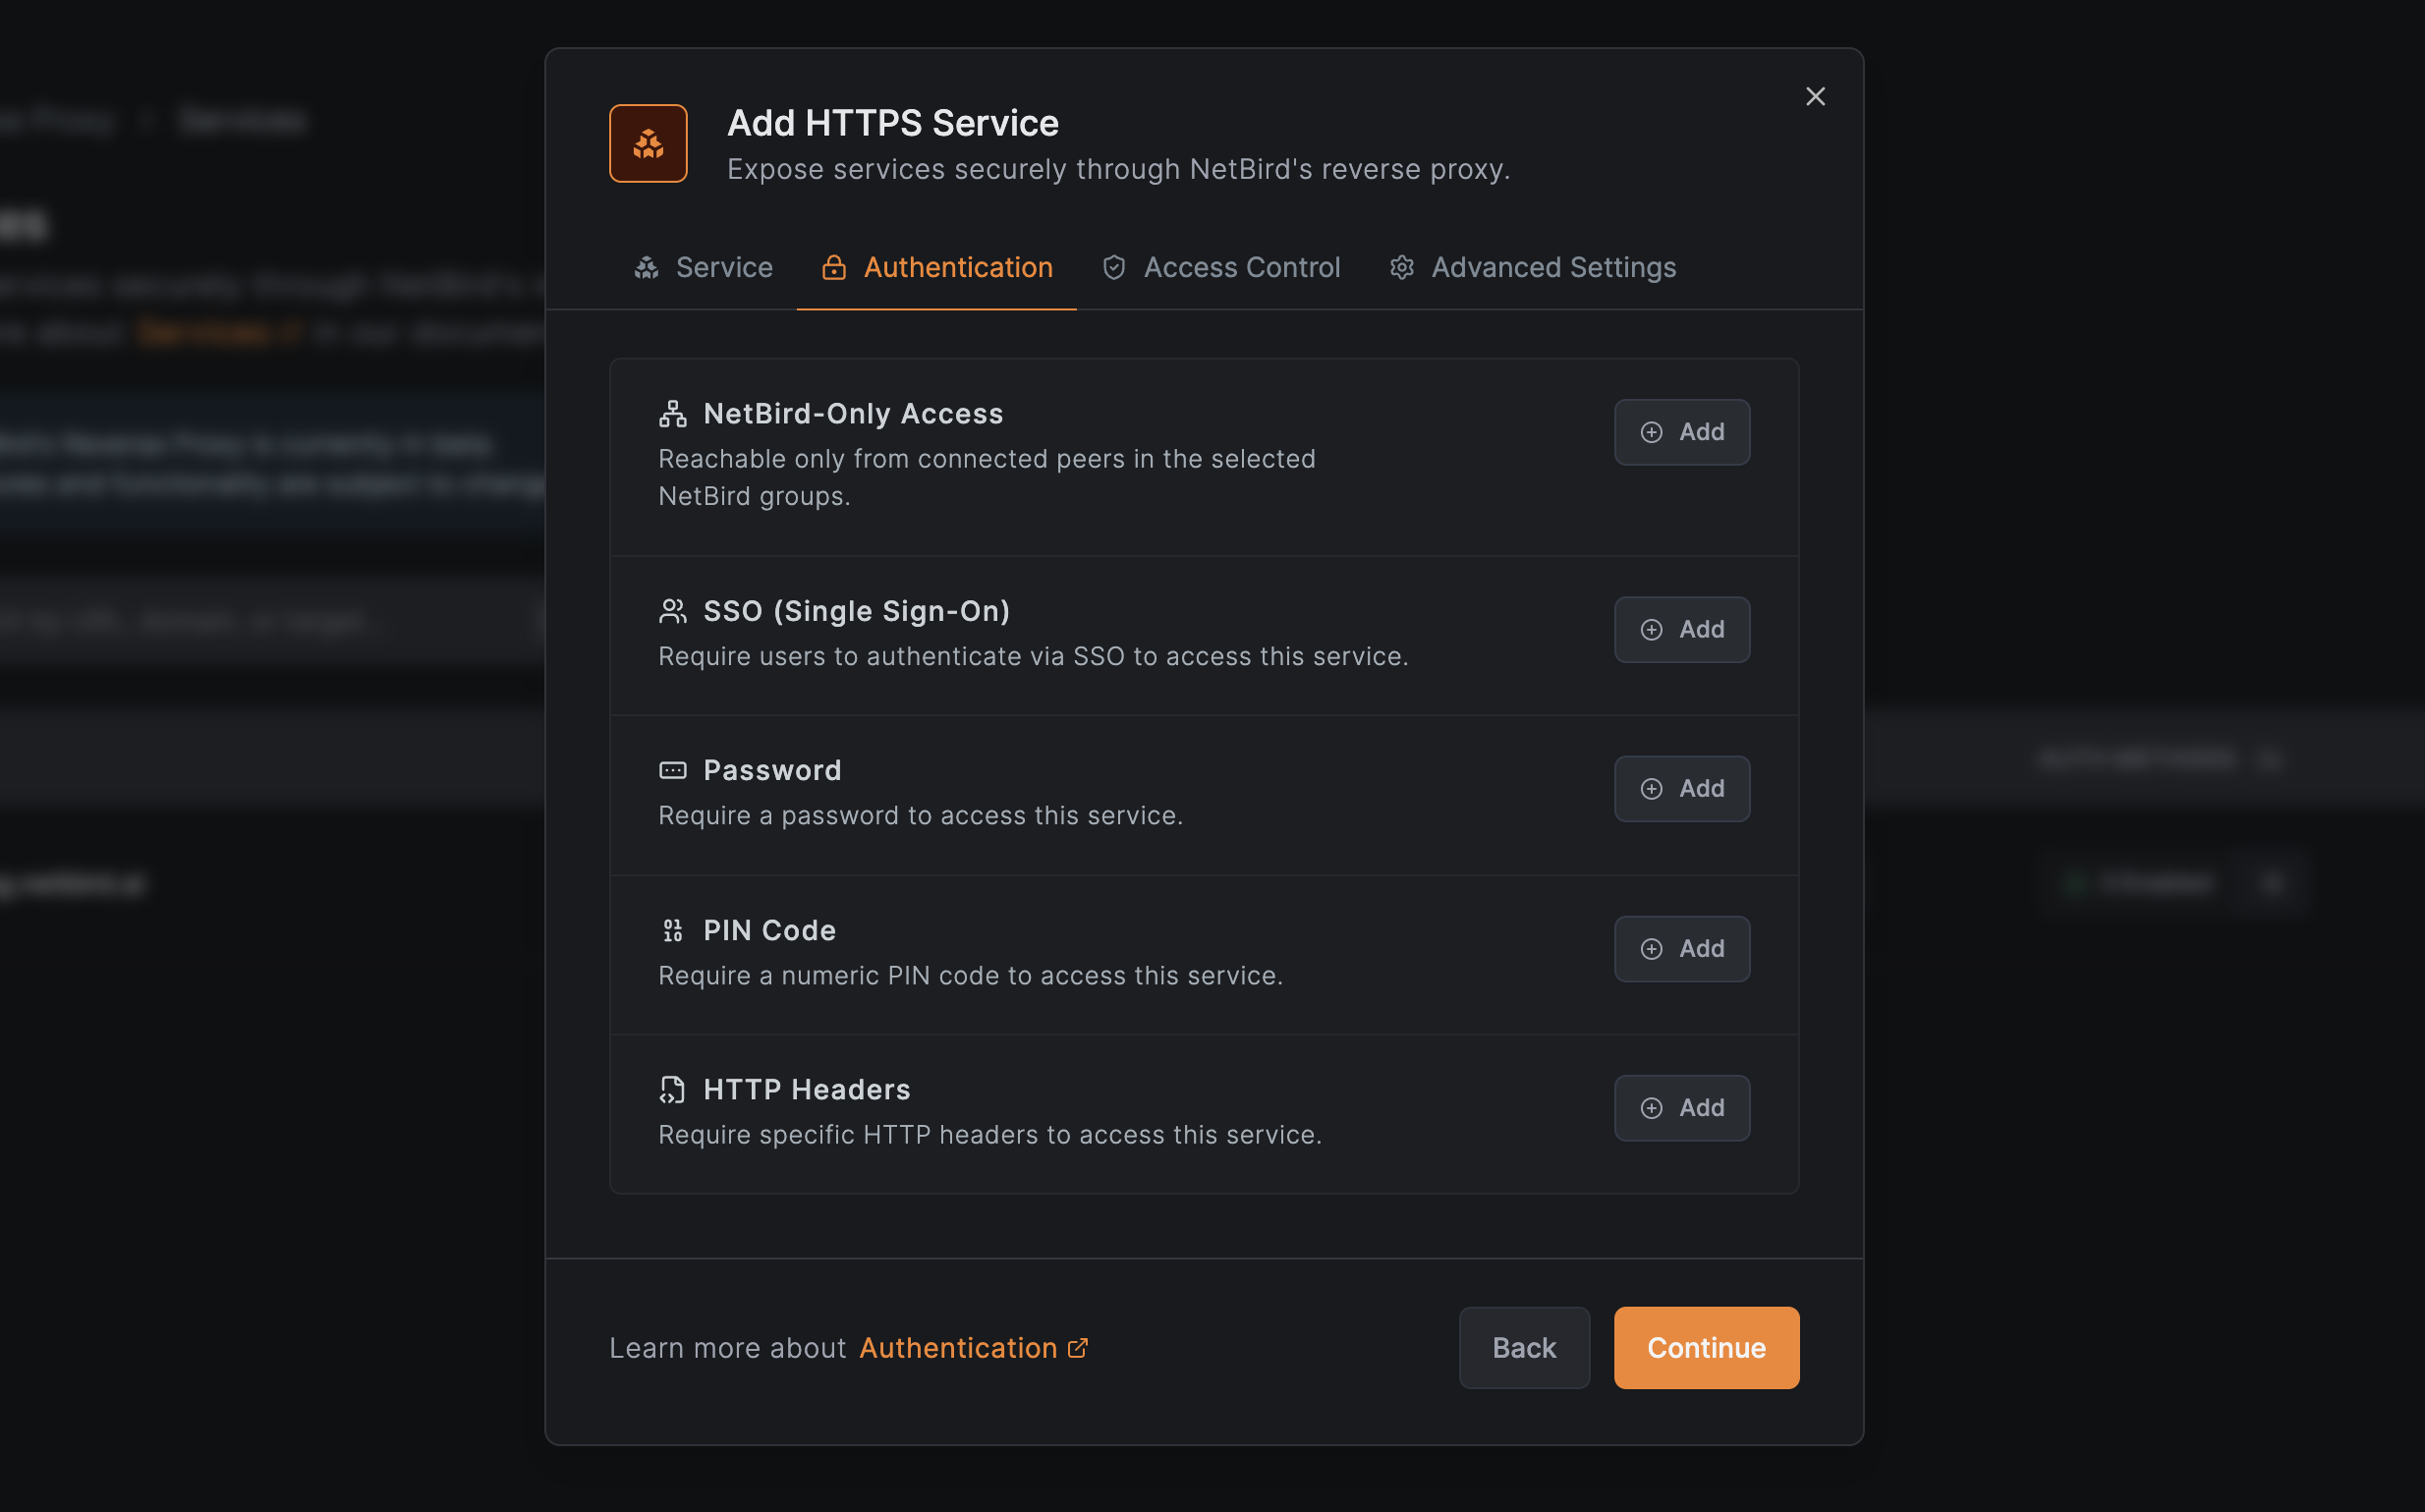
Rủi ro lớn nhất khi chuyển sang proxy là tưởng đường hầm đã bảo vệ toàn bộ dịch vụ. Đường hầm bảo vệ chặng kết nối mà nó bao phủ, còn người ngoài có được chạm tới ứng dụng hay không phụ thuộc vào chính sách tại điểm vào. Proxy chuyển tiếp kết nối hợp lệ cũng có thể chuyển tiếp một yêu cầu nhằm khai thác ứng dụng phía sau.
Với HTTP, NetBird hỗ trợ các phương thức như SSO, mật khẩu, mã PIN và xác thực qua header. Theo tài liệu hãng, những lớp đăng nhập này không có trên dịch vụ Layer 4 vì không tồn tại lớp HTTP để chèn quy trình xác thực tương ứng. Các hạn chế theo dải IP, quốc gia hoặc uy tín IP có thể áp dụng cho cả hai nhóm, nhưng không biến một dịch vụ TCP thành ứng dụng có SSO.
Điểm này đặc biệt quan trọng nếu máy chủ vốn chỉ được thiết kế để dùng trong mạng nhà. Đưa nó qua TCP proxy có thể giúp kết nối thành công mà vẫn để nguyên cơ chế đăng nhập yếu hoặc thiếu cập nhật. Tài liệu NetBird cũng khuyến cáo không công khai chia sẻ tệp Windows qua reverse proxy; việc chuyển tiếp được SMB về mặt giao thức không đồng nghĩa đó là phương án triển khai nên chọn.
Ngay cả ứng dụng web cũng có thể cần cấu hình thêm phía máy chủ. Các thiết lập về proxy đáng tin cậy quyết định ứng dụng chấp nhận thông tin địa chỉ người dùng do proxy chuyển đến như thế nào. Cấu hình sai có thể làm ứng dụng ghi nhận sai nguồn truy cập hoặc xử lý không đúng cơ chế bảo vệ vốn dựa trên địa chỉ đó.
NetBird Reverse Proxy hiện vẫn được hãng ghi là beta. Bản tự lưu trữ yêu cầu Traefik ở phía trước hệ thống quản lý để đáp ứng cách triển khai TLS passthrough, còn tính năng reverse proxy chưa hỗ trợ Rosenpass. Những giới hạn này đáng cân nhắc nếu hệ thống đang phụ thuộc vào cấu hình bảo mật hoặc hạ tầng sẵn có, thay vì chỉ nhìn danh sách giao thức được hỗ trợ.
Với người mới dựng máy chủ tại nhà, lựa chọn mặc định nên là giữ giao diện quản trị trong mạng riêng, chỉ công khai đúng dịch vụ cần chia sẻ và kiểm tra giao thức trước khi chọn proxy. Port forwarding vẫn hợp lý khi người vận hành kiểm soát được đường truyền, cần cách kết nối đó và chấp nhận duy trì bảo mật. Điều nên bỏ là thói quen mở cổng trước rồi mới nghĩ xem ai thật sự cần đi qua.
Nguồn tham khảo: NetBird — tài liệu Reverse Proxy; XDA Developers — phân tích port forwarding và mạng phủ.