Tóm tắt nhanh
- FastUnlock khai thác Narrator ở màn hình khóa để chạy chương trình từ USB dưới tài khoản giới hạn WsiAccount.
- Lỗ hổng không phá thuật toán BitLocker; nguy cơ đọc dữ liệu xuất hiện khi ổ đĩa đã được mở khóa tự động bằng TPM.
- Kẻ tấn công cần cầm được máy và, theo điều kiện nhà nghiên cứu nêu, phải có ít nhất một tài khoản liên kết trực tuyến.
- Người dùng nên tắt máy hoặc đưa máy vào ngủ đông khi rời khỏi thiết bị; Windows Pro có thể cấu hình PIN khởi động.
Nhà nghiên cứu bảo mật Abdelhamid Naceri công bố FastUnlock ngày 19/11/2026, một lỗ hổng chưa có bản vá cho phép vượt màn hình khóa Windows 11 bằng Narrator. Cách gọi “vượt BitLocker” dễ khiến người dùng nghĩ thuật toán mã hóa đã bị phá, nhưng điểm yếu nằm ở thời điểm hệ thống tự mở khóa ổ đĩa.
FastUnlock khai thác Narrator khi Windows vẫn đang ở màn hình khóa
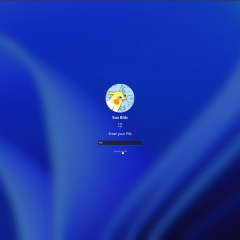
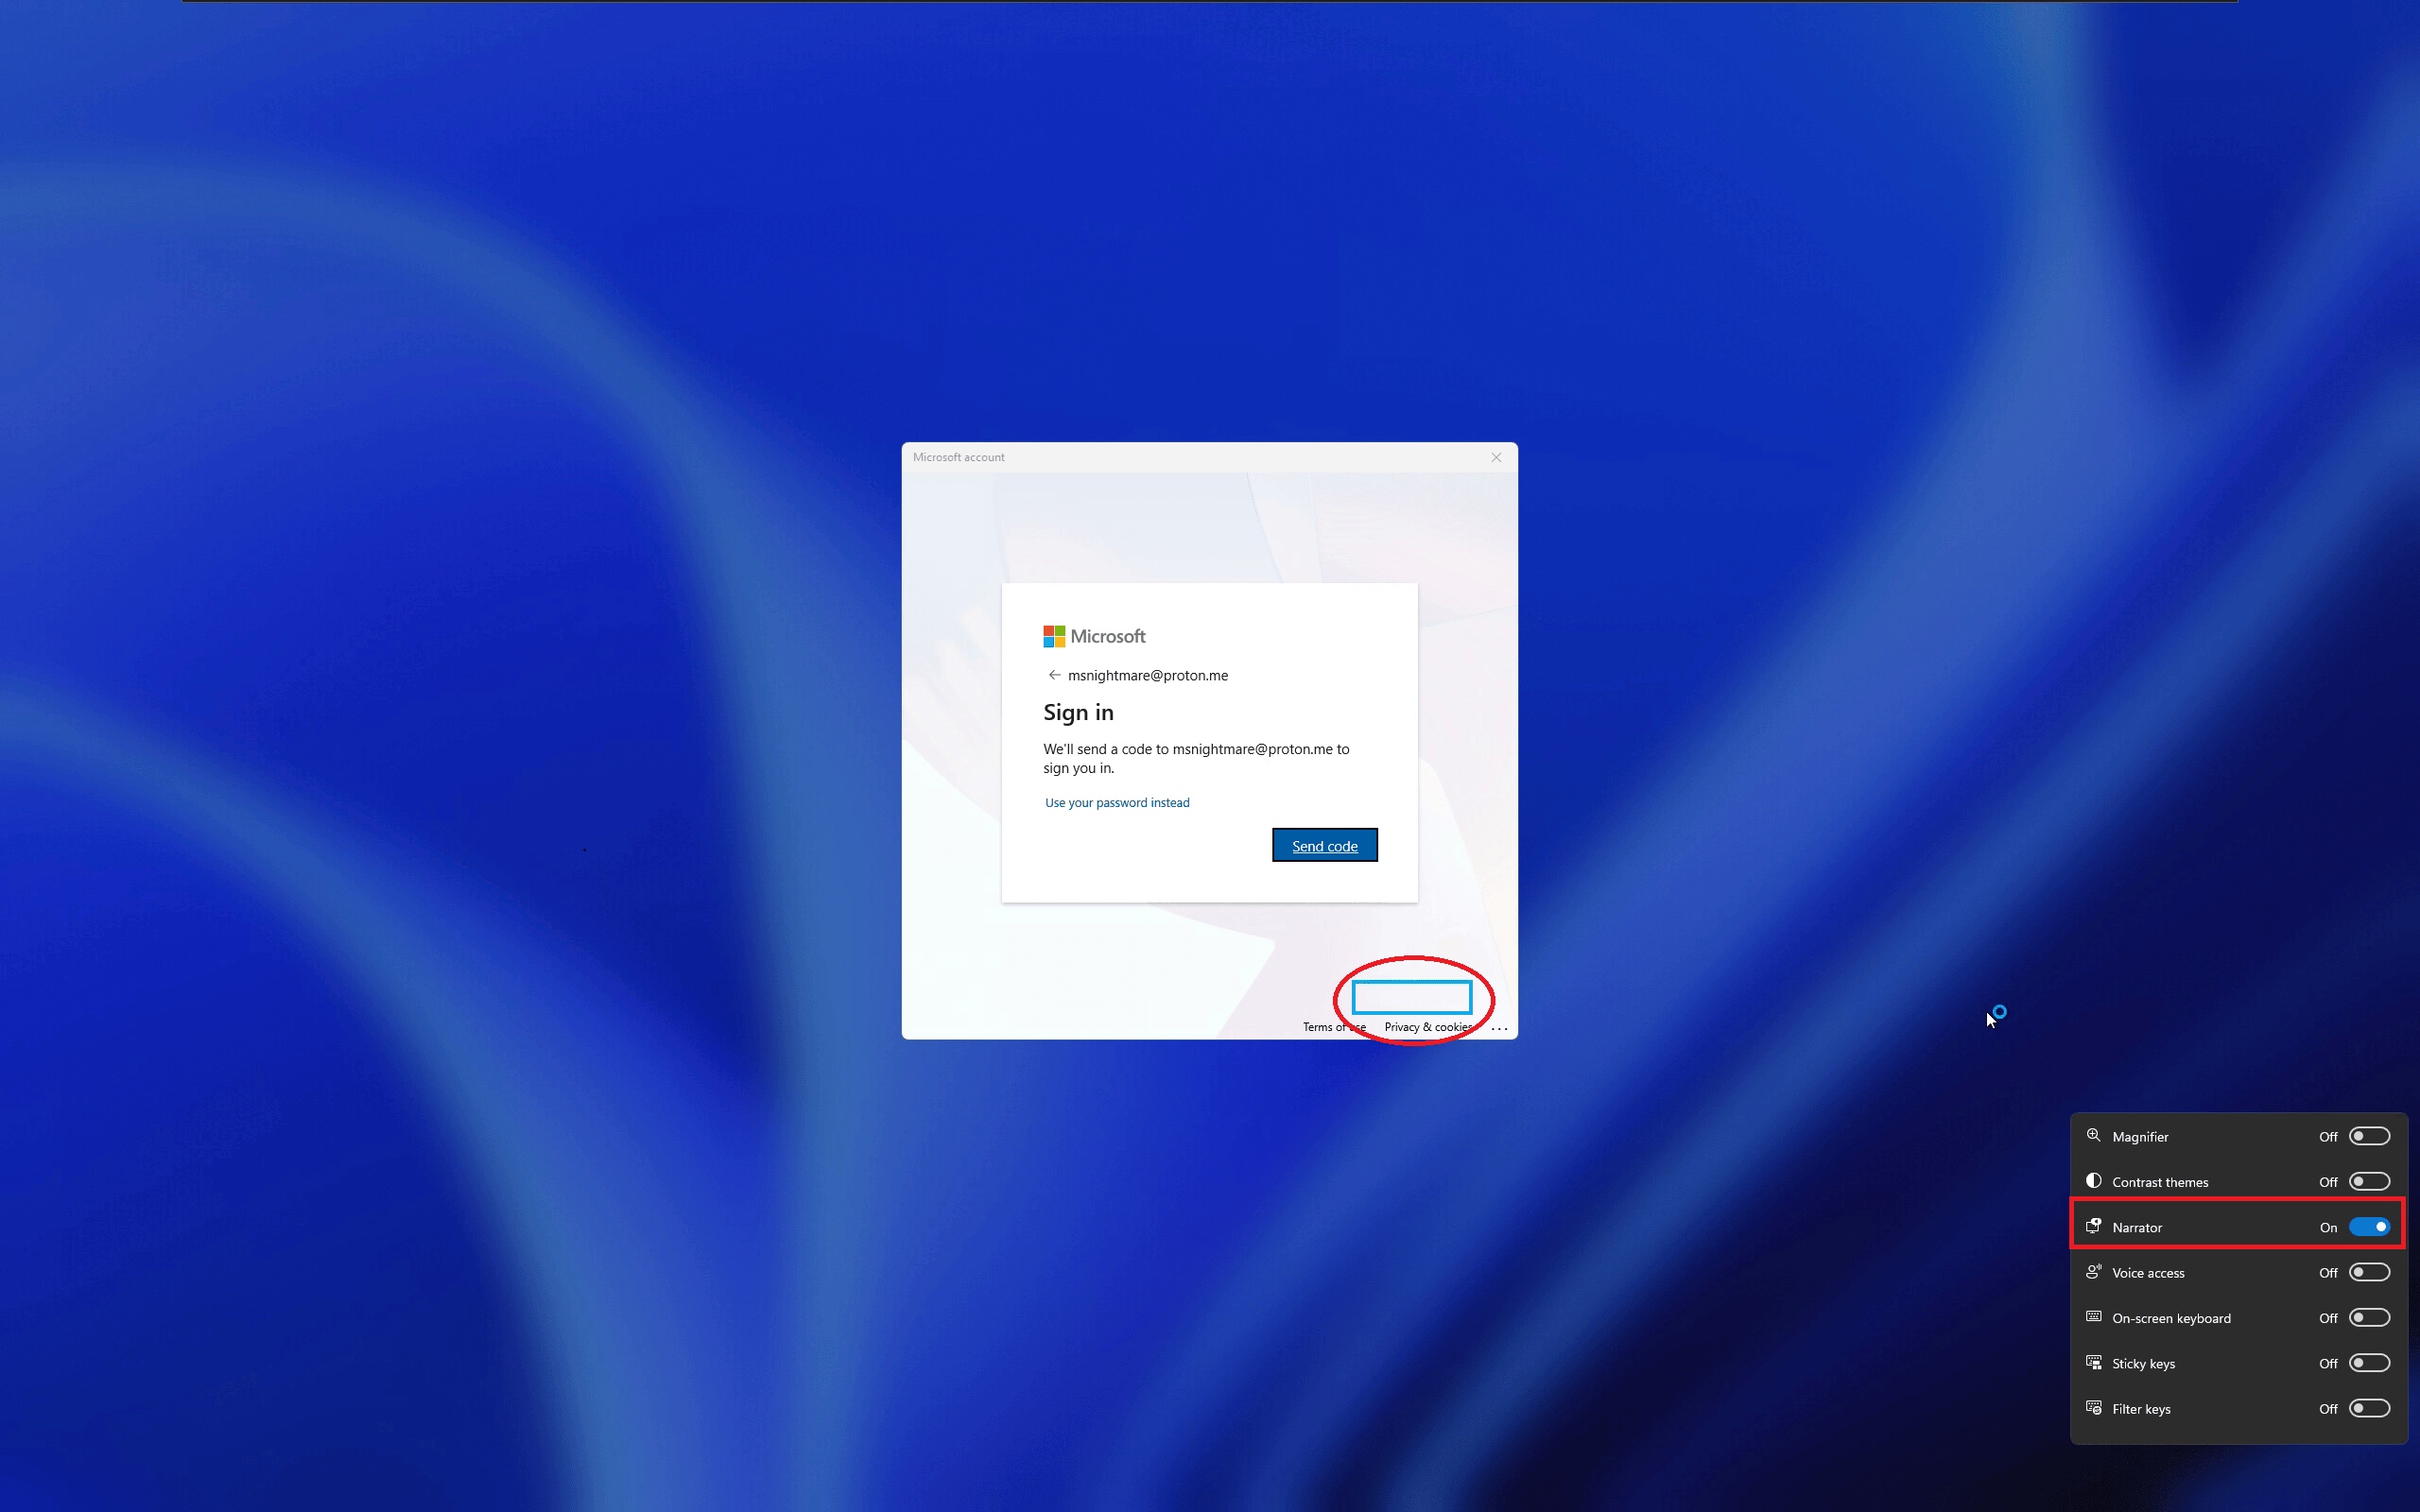
FastUnlock bắt đầu từ tùy chọn khôi phục PIN ở màn hình đăng nhập. Kẻ tấn công bật Narrator, trình đọc màn hình tích hợp của Windows, rồi điều hướng tới một cửa sổ ẩn và phần Cài đặt. Từ đó, chương trình trên USB có thể được khởi chạy trong ngữ cảnh WsiAccount — tài khoản giới hạn mà Windows dùng cho màn hình khóa.
Đây chưa phải quyền quản trị. Theo mô tả của Naceri, bước tiếp theo cần lỗ hổng leo thang đặc quyền SignDrop để giành quyền kiểm soát cao hơn. Nhà nghiên cứu nói đã thử nghiệm trên Windows 11 26H2 cùng bản cập nhật tháng 11/2026 và mất khoảng năm phút; đây là kết quả do ông tự công bố, chưa phải xác nhận độc lập của Microsoft.
Điều kiện tấn công cũng giới hạn đáng kể phạm vi rủi ro: phải có quyền tiếp cận vật lý máy tính, và ít nhất một tài khoản trên máy phải liên kết với tài khoản trực tuyến. Không có đường tấn công từ xa qua mạng theo mô tả hiện tại. Naceri cho biết chưa kiểm tra Windows 10, còn Microsoft chưa đưa ra xác nhận hay bản vá tại thời điểm các nguồn công bố tin này.
BitLocker không bị bẻ khóa nếu ổ đĩa đã được mở khóa sẵn
BitLocker và Device Encryption bảo vệ dữ liệu trên ổ đĩa khi khóa mã hóa chưa được giải phóng. Trên nhiều laptop, TPM có thể tự mở khóa ổ đĩa trong quá trình khởi động; khi Windows đã chạy tới màn hình khóa, dữ liệu bên trong không còn ở trạng thái mã hóa đối với chính hệ điều hành. FastUnlock tìm cách chạy mã từ màn hình khóa, còn SignDrop được cho là giúp nâng quyền để truy cập sâu hơn.
Vì vậy, “bypass BitLocker” ở đây không đồng nghĩa giải mã được ổ cứng đã tắt hoàn toàn hay phá thuật toán mật mã. Mối nguy thực tế là máy bị lấy đi khi đang bật hoặc ngủ: ổ đĩa có thể vẫn mở khóa, tạo điều kiện cho chuỗi khai thác tiếp tục. Khả năng kết hợp FastUnlock và SignDrop cũng dựa trên các tuyên bố của nhà nghiên cứu, chưa có đánh giá chính thức từ Microsoft.
Máy đang ngủ nguy hiểm hơn máy đã tắt hoặc ngủ đông
Laptop ở chế độ sleep thường giữ nguyên phiên làm việc và trạng thái mở khóa ổ đĩa. Nếu thiết bị rời khỏi tay người dùng, kẻ có máy có thể đối diện trực tiếp với màn hình khóa mà FastUnlock nhắm tới. Vì thế, đóng nắp máy không tương đương tắt máy khi cần bảo vệ dữ liệu trước nguy cơ mất cắp hoặc bị tiếp cận trái phép.
Windows 11 Home có Device Encryption nhưng không cung cấp PIN khởi động BitLocker theo cách Windows Pro hỗ trợ. Trên Pro, Enterprise và Education, quản trị viên có thể cấu hình TPM kết hợp PIN để máy dừng ở bước xác thực trước khi Windows tải. PIN này hữu ích khi máy đã tắt hoặc ngủ đông; nó không giúp nếu máy chỉ đang sleep và ổ đĩa vẫn mở.
Nếu máy chỉ dùng tài khoản cục bộ, điều kiện “có tài khoản liên kết trực tuyến” mà Naceri nêu có thể không thỏa mãn. Đây là giới hạn theo mô tả của người công bố, chưa phải bảo đảm rằng mọi cấu hình tài khoản cục bộ đều miễn nhiễm. Trước khi chuyển tài khoản, hãy bảo đảm khóa khôi phục BitLocker đã được lưu ở nơi an toàn.
Cách giảm rủi ro trong lúc chờ Microsoft xử lý
Với laptop cá nhân, lựa chọn thiết thực nhất là tắt máy hoặc dùng Hibernate trước khi để thiết bị ngoài tầm kiểm soát; khi di chuyển, giữ máy bên mình. Người dùng Windows 11 Pro có thể cân nhắc PIN khởi động TPM + PIN theo hướng dẫn quản trị BitLocker của Microsoft. Trên Home, không có tùy chọn PIN khởi động tương đương, nên việc tắt máy và kiểm tra cách mã hóa thiết bị càng quan trọng.
Ở máy công ty, nhân viên nên hỏi bộ phận IT xem thiết bị có dùng TPM + PIN hay chính sách hạn chế Narrator tại màn hình khóa hay không. Việc chặn Narrator bằng AppLocker hoặc danh sách kiểm soát tùy chỉnh được Naceri nêu như biện pháp tạm thời, nhưng có thể khiến người cần trình đọc màn hình không sử dụng được tính năng trợ năng. Không nên triển khai tập lệnh bên thứ ba trên máy đang dùng nếu chưa được đội ngũ quản trị đánh giá.
Hiện chưa có bản vá FastUnlock được Microsoft công bố. PrivacyAffairs dẫn lịch cập nhật bảo mật tiếp theo dự kiến vào ngày 8/12/2026, nhưng lịch này không bảo đảm lỗ hổng sẽ được xử lý đúng ngày đó; người dùng nên cài bản sửa lỗi khi Microsoft phát hành và tiếp tục coi việc để laptop ở trạng thái sleep khi không giám sát là rủi ro.
Nguồn tham khảo: PrivacyAffairs; SecurityAffairs