Tóm tắt nhanh
- Tính đến ngày 4/11/2026, Censys phát hiện 1.465 máy chủ để lộ bảng điều khiển ARTEX, một framework kiểm thử xâm nhập tự động dùng mô hình ngôn ngữ lớn; sau khi trừ các cụm cấu hình giống hệt nhau thì còn khoảng 815 bản triển khai trông khác biệt.
- 155 máy chủ (10,6%) chạy kèm ít nhất một công cụ tấn công khác như Cobalt Strike, Vshell hay Adaptix C2, và 32 thư mục mở đang làm lộ mã khai thác, stager và mã độc cấy ghép.
- ARTEX từng là dự án mã nguồn mở hợp pháp; tác giả đã đóng mã nguồn và gỡ kho GitHub, nhưng các bản lưu, bản dịch và bản đổi tên vẫn lưu hành.
- Không phải máy chủ nào trong số này cũng thuộc về tin tặc, vì một phần là của nhóm pentest được uỷ quyền.
Nhóm nghiên cứu Censys ARC đếm được 1.465 máy chủ đang để mở bảng điều khiển của ARTEX trên Internet tính đến ngày 4/11/2026, và con số này nhiều khả năng còn thấp hơn thực tế vì bảng điều khiển vốn không cần mở ra ngoài. Hơn 650 máy nằm trong hai khối hosting cấu hình giống hệt nhau, nên số bản triển khai thực sự khác nhau vào khoảng 815. Nhiều nhất là ở Mỹ (726 máy), Hồng Kông (387), Trung Quốc (177), Nhật Bản (51), Singapore (38) và Hàn Quốc (21).
ARTEX là gì và vì sao nó khiến tấn công mạng rẻ hơn
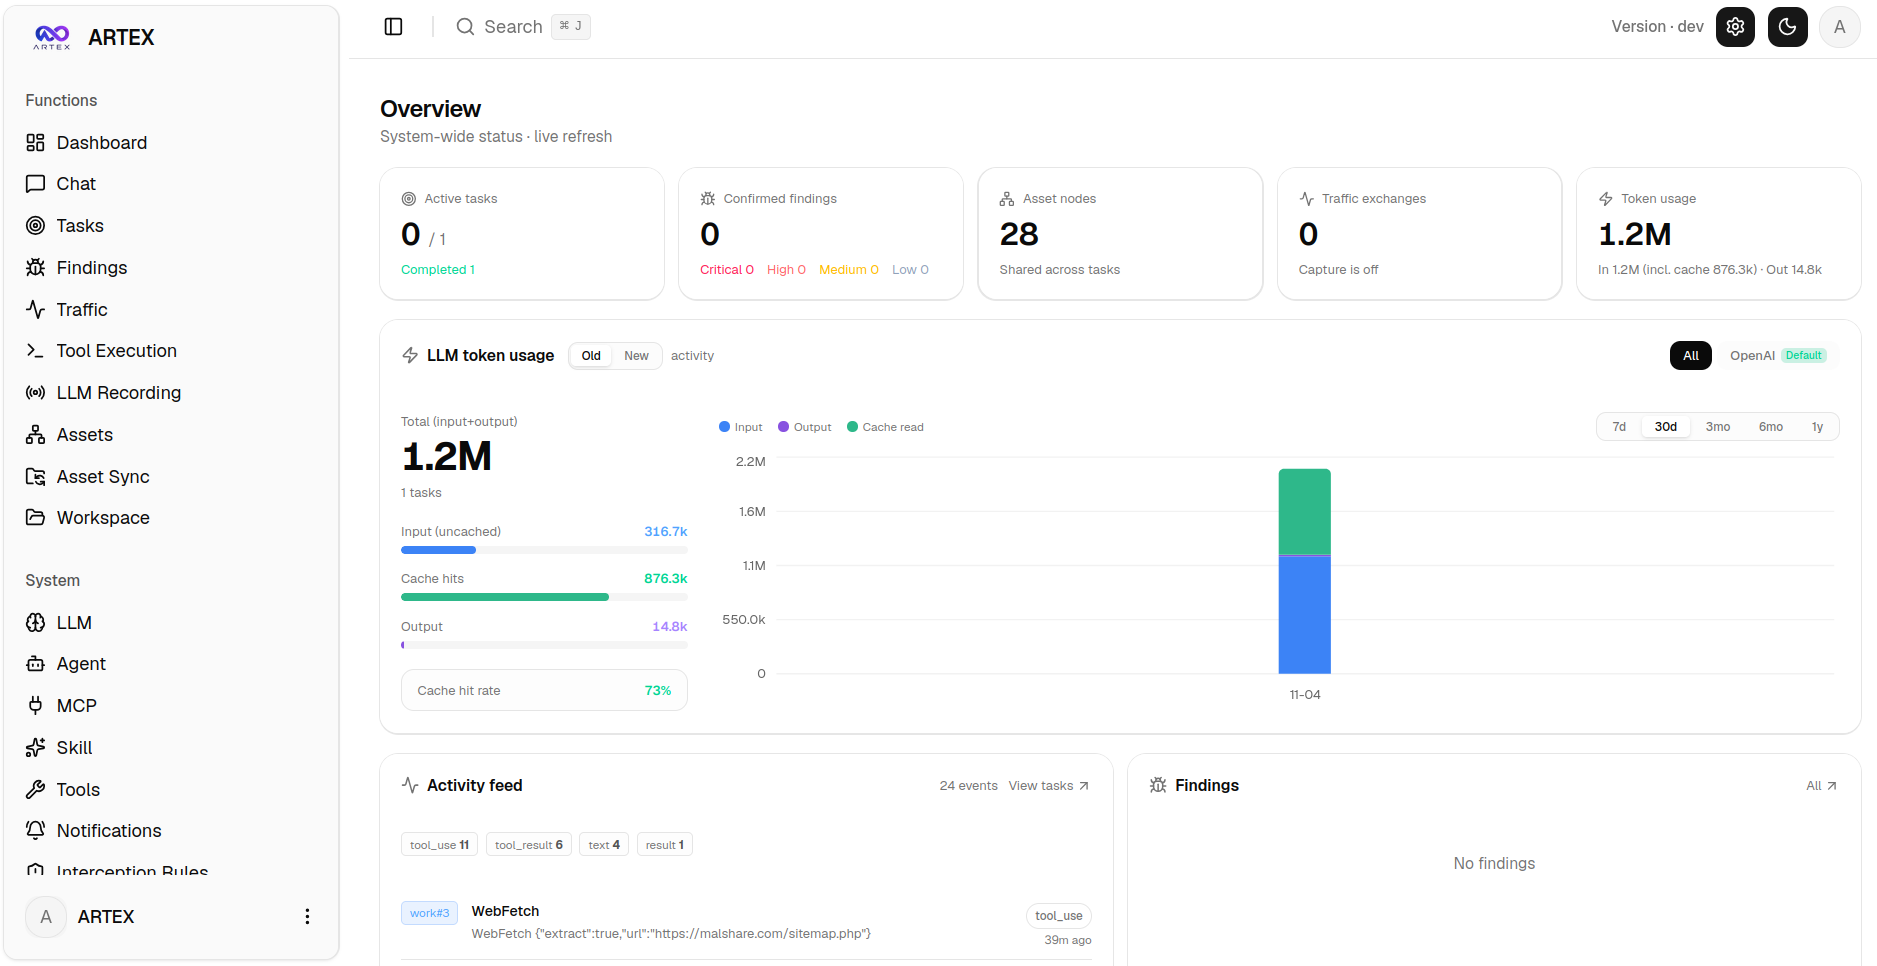
ARTEX được lập trình viên Autumn-27 đưa lên GitHub ngày 26/7/2026 theo giấy phép AGPL-3.0, viết bằng Go, giao diện web dùng Next.js và lưu dữ liệu trong PostgreSQL. Tác giả cũng là người làm ScopeSentry, nền tảng quét tài sản và lỗ hổng phổ biến ở Trung Quốc với hơn 2.000 sao trên GitHub; ARTEX về bản chất là lớp tác tử AI đặt lên nền dò quét đó. Người dùng chỉ khai báo phạm vi, tài khoản thử và mục tiêu, ví dụ mặc định trong giao diện là “giành quyền vào trang quản trị hoặc quyền máy chủ”. Một tác tử Planner biến mục tiêu thành các “ý định tấn công”, các tác tử Worker nhận việc, chạy công cụ như nmap rồi ghi kết quả về, và vòng lặp khám phá – quyết định – thực thi chạy tiếp cho đến khi đạt mục tiêu. Microsoft mô tả công cụ này có thể chạy “từ trinh sát đến lấy cắp dữ liệu” với rất ít can thiệp của con người.
Phần khiến TekCafe để ý nhất là chi phí. ARTEX chạy được với Anthropic, OpenAI hoặc bất kỳ endpoint nào tương thích OpenAI, nên kẻ tấn công không cần mô hình đắt tiền. Trong vụ nhắm vào các ngân hàng Hàn Quốc mà CrowdStrike báo cáo ngày 7/10, kẻ tấn công dùng DeepSeek v4.1-flash làm mô hình chính, nhiều khả năng mua qua một bên bán lại API tên xcai[.]pro, và chạy thêm các phiên Claude Code chạy trên GLM và Grok. Khi bước dò quét, chọn đường và chạy công cụ đều giao cho tác tử, một người làm việc một mình có thể vận hành khối lượng việc trước đây cần cả một nhóm. Con số 2.900 lần thử đăng nhập mỗi phút mà Storm-0940 đạt được khi quét hơn 2.250 khách hàng của ConnectWise, theo Microsoft, cho thấy tốc độ đó không còn là lý thuyết.
Máy chủ lộ diện không đồng nghĩa với tin tặc, nhưng 10% là tín hiệu xấu
Cần tách hai chuyện cho rõ. ARTEX vốn là công cụ pentest hợp pháp, Censys nói thẳng rằng không phải bản triển khai nào cũng có ý đồ xấu và một số máy chủ lộ ra chắc chắn thuộc về người kiểm thử được uỷ quyền. Tác giả Autumn-27 cũng đăng thông báo ngày 8/10, một ngày sau báo cáo của CrowdStrike, khẳng định không liên quan đến các vụ tấn công và công cụ chỉ dành cho phạm vi tài sản được cho phép. Sau đó dự án chuyển sang mã đóng, không phát hành thêm, và kho mã bị gỡ.
Tuy vậy, 155 máy chủ ARTEX còn chạy ít nhất một mối đe doạ khác mà Censys nhận diện được, và những kiểu ghép này khó giải thích bằng pentest thông thường. Máy 1.14.104[.]208 chạy ARTEX cùng PentAGI, bên cạnh máy chủ nhóm Cobalt Strike ở cổng 50050 và một listener Adaptix C2. Năm máy cùng dải 45.87.53[.]x được cài giống hệt nhau, mỗi máy có ARTEX, CyberStrikeAI, ARL và Vshell. CyberStrikeAI nằm chung máy với ARTEX trên 70 máy, và PentAGI, HexStrike AI, RedAmon cũng xuất hiện, tức là người vận hành xếp nhiều framework AI cạnh nhau. Thêm nữa, 43 máy ARTEX còn chạy phần mềm cổng LLM tự dựng hoặc bán lại, chủ yếu CLIProxyAPI (19 máy) và New API (18 máy).
Kẻ dùng AI để tấn công lại để lộ toàn bộ nghề của mình
Chi tiết trớ trêu nhất nằm ở 32 thư mục mở mà Censys thấy trên các máy ARTEX. Kẻ dùng tác tử tự động để tấn công lại bỏ quên thư mục làm việc ngoài Internet. Một máy lộ bộ công cụ di chuyển ngang trong Windows gồm GodPotato, Invoke-TheHash, SMBExec, WMIExec và DLL UDF cho MSSQL. Một máy khác có mã khai thác CVE-2021-3156 của sudo, tức lỗ hổng “Baron Samedit”, cùng heap dump và script dò mật khẩu. Một máy giữ ba bản implant beacon cho Linux, một máy chứa khoảng 18 trình thả HTA kèm khoá riêng của một root CA dùng để chặn bắt lưu lượng, và một máy phơi nguyên thư mục home của người vận hành, gồm cả .ssh và .bash_history.
Chính sơ suất này là cách CrowdStrike lần ra vụ ngân hàng Hàn Quốc. Thư mục mở trên máy của kẻ tấn công chứa thư mục .claude, các prompt, lịch sử phiên làm việc và tệp cấu hình ARTEX. Theo Censys, máy chủ đó đã mở thư mục từ ngày 18/8/2026, bảy tuần trước khi báo cáo được công bố. Nhật ký đó còn cho thấy kẻ tấn công nhờ Claude gợi ý nhóm Telegram để bán dữ liệu lấy được từ các ngân hàng Hàn Quốc, tức là chưa có kế hoạch kiếm tiền rõ ràng. Phần lớn thư mục chỉ mở từ vài giờ đến vài ngày; từ 3 đến 5/11 có 10 thư mục đóng và 15 thư mục mới xuất hiện. Vì Censys lưu lịch sử quét nên danh sách tệp vẫn xem lại được sau khi người vận hành dọn đi.
Việc quản trị viên làm được ngay
Nhóm phòng thủ không cần chờ chữ ký mã độc mới. Cổng mặc định của bảng điều khiển ARTEX là 8787, các cổng 8790, 443 và 80 cũng hay gặp; tiêu đề trang bắt đầu bằng “ARTEX” cộng tài nguyên tĩnh của Next.js là dấu hiệu Censys dùng để dò. Trong nhật ký lưu lượng ra ngoài, các cổng LLM proxy hay dịch vụ bán lại API lạ đáng được kiểm tra, vì kẻ tấn công cần chúng để cấp mô hình cho tác tử. Với công ty vừa và nhỏ ở Việt Nam, bài học thực tế hơn là đóng các cổng quản trị không cần phơi ra Internet và bật xác thực đa yếu tố cho tài khoản đám mây, bởi chiến dịch ConnectWise bắt đầu từ việc dò mật khẩu hàng loạt rồi lạm dụng ứng dụng OAuth.
ARTEX sẽ không biến mất cùng kho GitHub của nó. Mã nguồn đã bị sao chép, dịch sang tiếng Anh và tiếng Hàn, đổi tên thành các bản như ScopeWeaver, và nhiều nhóm vẫn chạy song song nhiều framework tương tự. Hàng rào kỹ thuật để vận hành một chiến dịch tự động đã thấp xuống đến mức nhiều khi phía phòng thủ chỉ phát hiện được kẻ tấn công nhờ chính những cấu hình sai như thư mục mở.
Nguồn tham khảo: Censys, TechRadar, BleepingComputer