Tóm tắt nhanh
- 123456 tiếp tục là mật khẩu phổ biến nhất thế giới, đứng đầu 7 trong 8 năm qua.
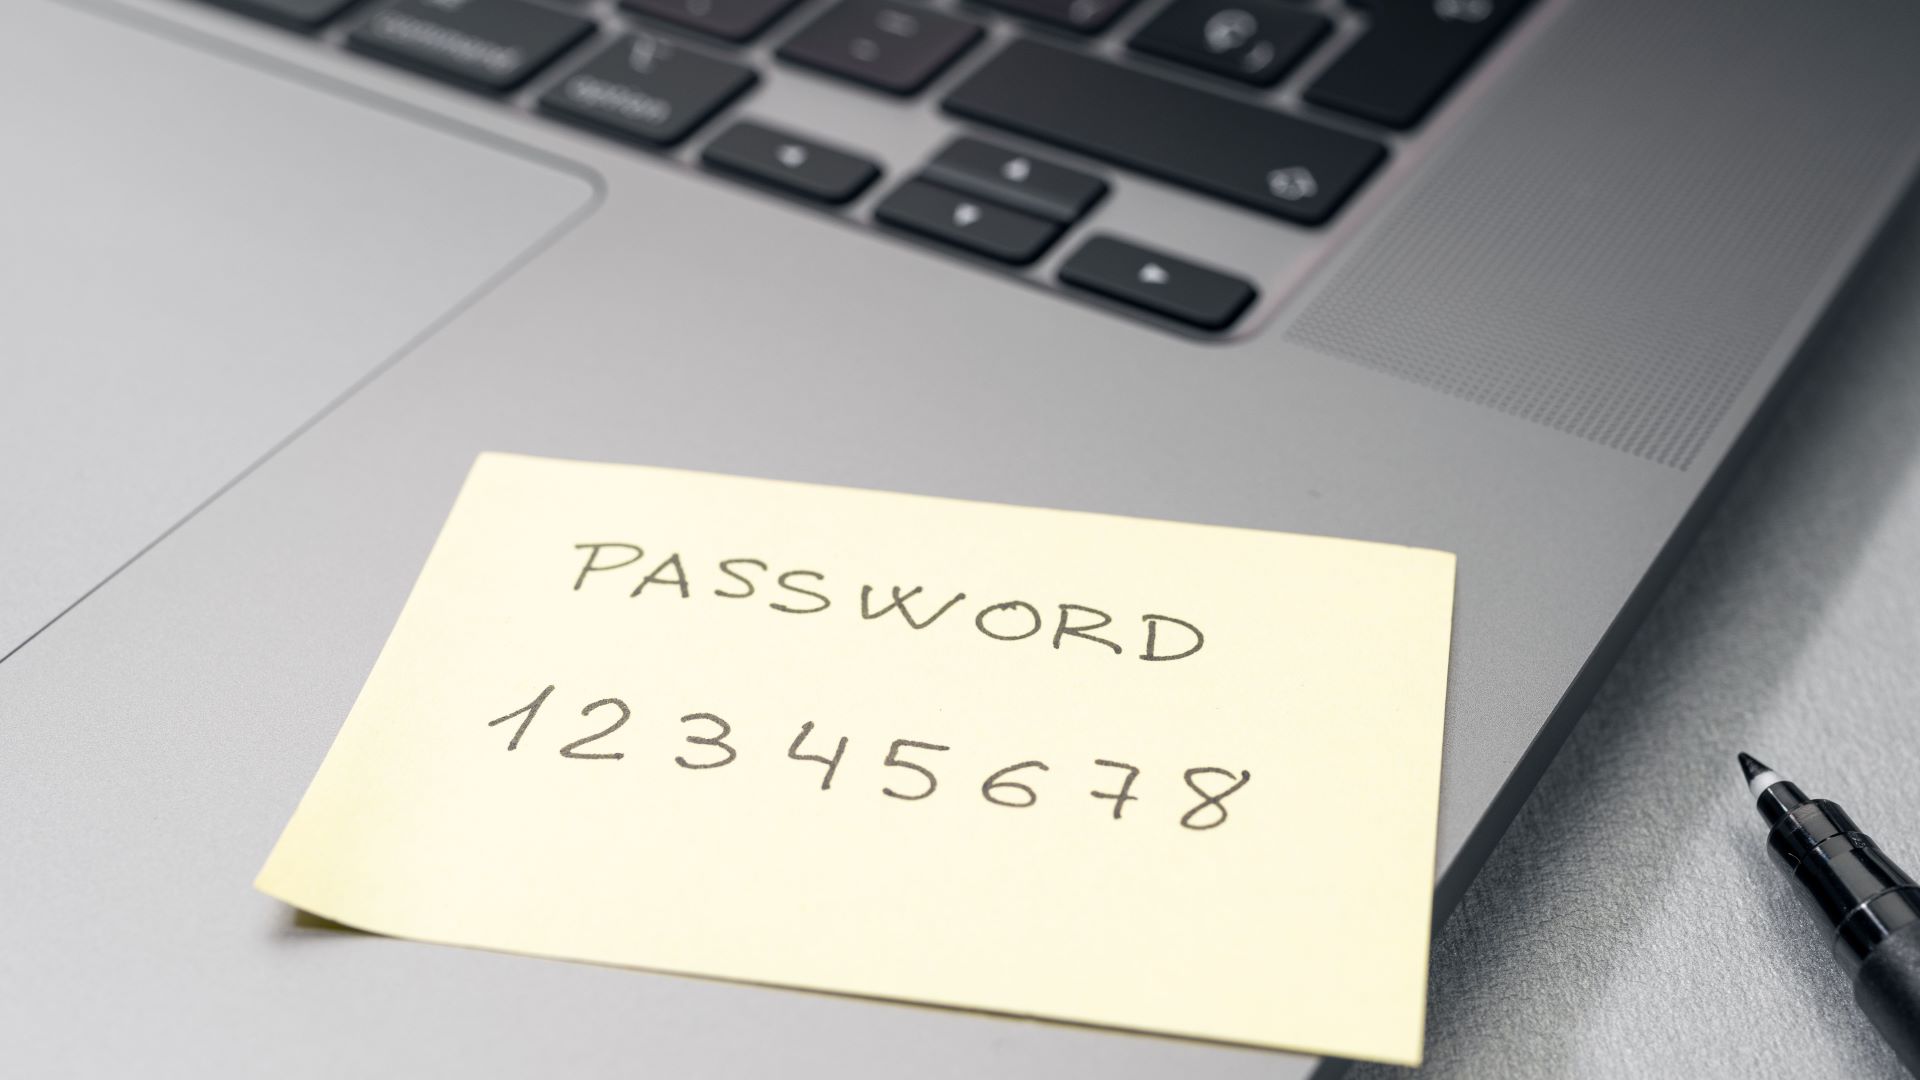
- Admin và 12345678 lần lượt xếp thứ hai, thứ ba trong danh sách năm 2026.
- Mật khẩu dễ đoán hoặc dùng lại có thể khiến nhiều tài khoản cùng gặp rủi ro khi thông tin đăng nhập bị lộ.
- Trình quản lý mật khẩu, passkey và xác thực đa yếu tố giúp giảm phụ thuộc vào mật khẩu do người dùng tự nghĩ.
Chuỗi 123456 tiếp tục đứng đầu danh sách mật khẩu phổ biến nhất thế giới năm 2026; admin và 12345678 lần lượt giữ vị trí thứ hai, thứ ba. NordPass cho biết chuỗi số này đứng đầu 7 trong 8 năm được thống kê.
Mật khẩu dễ nhớ vẫn áp đảo trong dữ liệu bị rò rỉ
Danh sách do NordPass phối hợp NordStellar và các nhà nghiên cứu độc lập tổng hợp dựa trên dữ liệu rò rỉ công khai, không phải kho mật khẩu của khách hàng NordPass. USA Today cho biết dữ liệu được thu thập từ 44 quốc gia; riêng chuỗi 123456 xuất hiện hơn 7 triệu lần trong giai đoạn tháng 9/2025 đến tháng 9/2026.
Con số này không đồng nghĩa hơn 7 triệu người dùng đang chủ động chọn cùng mật khẩu: dữ liệu rò rỉ có thể chứa tài khoản trùng lặp hoặc thông tin từ nhiều dịch vụ. Nhưng thứ hạng lặp lại qua nhiều năm cho thấy một vấn đề thực tế hơn: mật khẩu ngắn, theo quy luật và dễ thử vẫn xuất hiện đủ nhiều để trở thành lựa chọn đầu tiên của kẻ dò đăng nhập.
Xu hướng không dừng ở chuỗi số. Báo cáo cũng ghi nhận tên vận động viên, trò chơi và nhân vật văn hóa đại chúng trong mật khẩu; Lebron James đứng đầu nhóm tên được nhắc đến, sau đó là Messi, Lampard và Lewandowski. Một cái tên quen thuộc có thể giúp người dùng nhớ mật khẩu, nhưng cũng khiến nó dễ đoán hơn nếu đó là thứ họ thường công khai hoặc dùng trên mạng xã hội.
Dùng lại mật khẩu mới là rủi ro lan rộng
Mật khẩu yếu đặc biệt nguy hiểm khi một người dùng lại nó ở nhiều dịch vụ. Khi thông tin đăng nhập của một trang bị lộ, kẻ tấn công có thể thử cùng email và mật khẩu trên các dịch vụ khác; cách này thường được gọi là credential stuffing. Vì vậy, một mật khẩu riêng cho từng tài khoản quan trọng hơn việc cố thêm một ký tự đặc biệt vào cùng một mật khẩu đang dùng khắp nơi.
Ngày sinh, số điện thoại hay tên đội bóng cũng không tạo ra bí mật tốt chỉ vì ít người biết trong phạm vi gia đình. Những dữ kiện ấy có thể xuất hiện trên hồ sơ công khai, trong danh bạ bị lộ hoặc bị đoán bằng danh sách phổ biến. Với tài khoản ngân hàng, email chính và mạng xã hội, nên ưu tiên mật khẩu dài, ngẫu nhiên và không trùng với dịch vụ khác.
Trình quản lý mật khẩu giải quyết bài toán phải nhớ quá nhiều
Trình quản lý mật khẩu có thể tạo chuỗi ngẫu nhiên riêng cho từng dịch vụ rồi tự điền khi cần, thay cho việc người dùng phải ghi nhớ hàng chục mật khẩu. Bitwarden và Proton Pass có gói miễn phí; iCloud Keychain có sẵn trên thiết bị Apple. Khi chọn công cụ, nên bật khóa truy cập mạnh cho chính kho mật khẩu và lưu phương án khôi phục ở nơi an toàn.
Passkey là lựa chọn khác ở các dịch vụ đã hỗ trợ: thiết bị tạo thông tin xác thực gắn với tài khoản và xác nhận bằng mã khóa màn hình hoặc sinh trắc học. Cách này tránh việc gõ một mật khẩu dùng chung qua trang đăng nhập giả mạo, nhưng khả năng sử dụng còn tùy dịch vụ và cách người dùng đồng bộ, khôi phục thiết bị.
Trong lúc chuyển đổi, hãy bật xác thực đa yếu tố cho email và các tài khoản quan trọng. Đây không phải lý do để giữ mật khẩu yếu: lớp xác thực bổ sung làm kẻ khác khó đăng nhập hơn, còn mật khẩu riêng và đủ mạnh giúp hạn chế thiệt hại nếu một dịch vụ bị lộ dữ liệu.
Danh sách năm nay không cho biết mật khẩu của người dùng Việt Nam phổ biến đến đâu, nhưng bài học áp dụng trực tiếp: đừng dùng một chuỗi dễ đoán cho nhiều tài khoản. Bắt đầu bằng email chính, đổi các mật khẩu đang dùng lại, rồi bật passkey hoặc xác thực đa yếu tố ở dịch vụ hỗ trợ.