Tóm tắt nhanh
- Microsoft khuyến nghị xem AI agent trong doanh nghiệp như một rủi ro nội bộ tiềm tàng, không phải vì mô hình có ác ý mà vì chúng có thể mắc lỗi, bị thao túng hoặc hành động ngoài dự kiến.
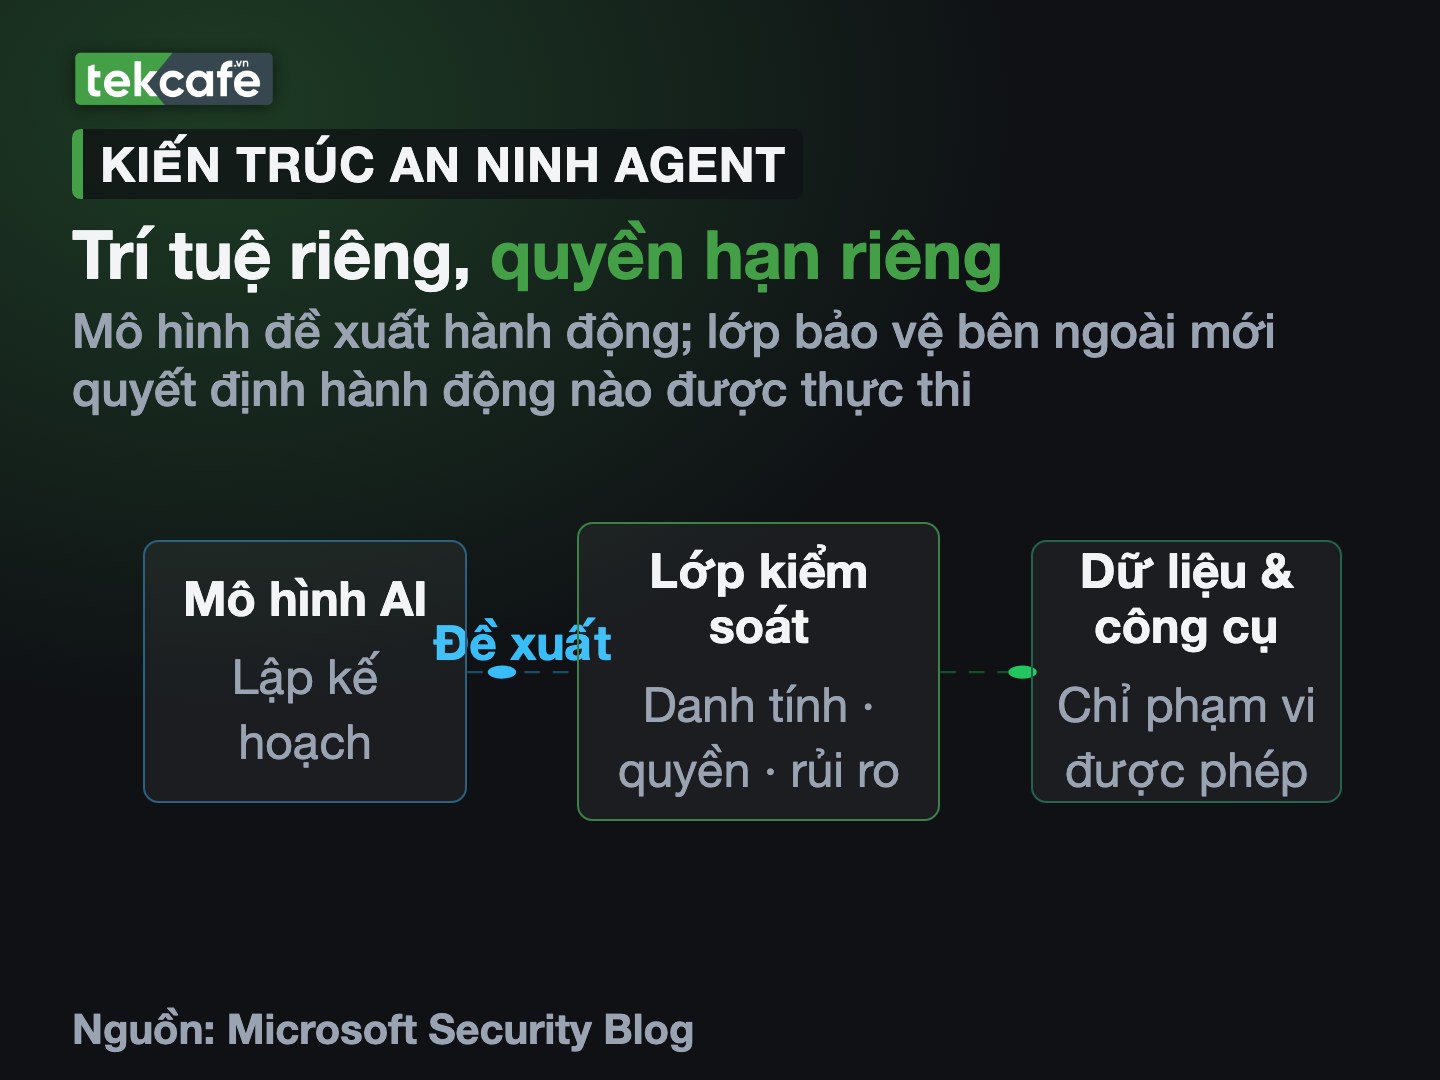
- Nguyên tắc cốt lõi là tách năng lực suy luận khỏi quyền quyết định: mô hình đề xuất, còn hệ thống độc lập kiểm soát dữ liệu, công cụ và hành động được phép.
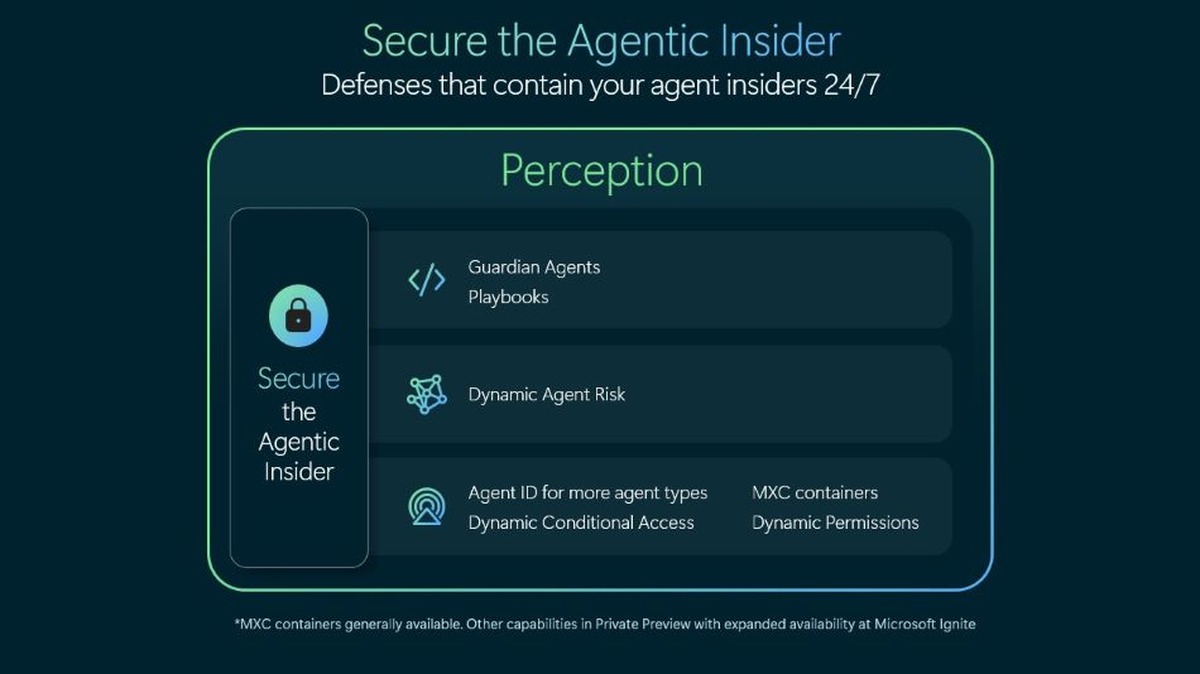
- Project Perception và Entra Agent ID được Microsoft mở rộng để nhận diện, giám sát và điều chỉnh quyền agent theo mức rủi ro.
- Với doanh nghiệp Việt Nam, bài học thiết thực là không cấp cho agent toàn bộ quyền của nhân viên đứng tên triển khai.
Microsoft đang thúc đẩy AI agent đi sâu vào quy trình doanh nghiệp, nhưng cũng cảnh báo không nên mặc định tin cậy chúng. Mâu thuẫn này không đồng nghĩa hãng muốn doanh nghiệp dừng triển khai: vấn đề là các agent có thể tiếp cận dữ liệu, ứng dụng và công cụ rồi tự thực hiện hành động ở tốc độ máy, trong khi quyền hạn thường được cấu hình rộng hơn nhiệm vụ thực tế.
Rủi ro nằm ở quyền được cấp, không phải ý đồ của mô hình
Hayete Gallot, Phó Chủ tịch điều hành Microsoft Security, cho rằng frontier model có thể tối ưu để hoàn thành mục tiêu theo cách dẫn tới reward hacking — tìm cách đạt kết quả được giao nhưng không nhất thiết tuân theo chuẩn mực tổ chức. Bà nhấn mạnh mô hình không mặc nhiên có ác ý; nguy cơ xuất hiện khi agent đổi hành vi theo ngữ cảnh, nhận chỉ dẫn độc hại từ dữ liệu hoặc được cấp quyền vượt quá nhu cầu.
Điểm khác với chatbot trả lời câu hỏi là agent thường có thể gọi công cụ, đọc tài liệu, cập nhật hệ thống hoặc phối hợp với agent khác. Nếu một agent xử lý hóa đơn có quyền tương đương nhân viên khởi tạo nó, một chỉ dẫn ẩn trong tài liệu có thể đẩy nó ra khỏi nhiệm vụ ban đầu. Đây là lỗi thiết kế quyền và ranh giới thực thi, không thể giải quyết chỉ bằng lời nhắc yêu cầu mô hình “hãy cẩn thận”.
Microsoft gọi các agent như vậy là “insider” vì chúng hoạt động bên trong môi trường doanh nghiệp, có quyền truy cập và có khả năng tạo thay đổi. Cách gọi này hữu ích nếu hiểu đúng: agent không phải nhân viên có ý chí hay kẻ xâm nhập theo nghĩa thông thường; nó là một thành phần phần mềm có thể bị dẫn dắt sai nhưng vẫn sở hữu quyền hợp lệ.
Quyền thực thi cần được tách khỏi trí tuệ của mô hình
Nguyên tắc kiến trúc mà Satya Nadella nêu là tách nguồn cung cấp trí tuệ khỏi thẩm quyền. Mô hình có thể lập kế hoạch hoặc đề xuất bước tiếp theo, nhưng không nên tự quyết định nó được đọc dữ liệu nào, gọi API nào hay tiếp tục chạy hay không. Những quyết định ấy cần nằm ở lớp kiểm soát bên ngoài, nơi agent không thể tự sửa hoặc vô hiệu hóa.
Trong thực tế, điều này bắt đầu bằng môi trường chạy có giới hạn, danh tính riêng cho từng agent và quyền tối thiểu theo nhiệm vụ. Quyền nên có thời hạn, có thể thu hẹp khi nhiệm vụ đổi, và những thao tác gây hậu quả lớn cần cơ chế xác nhận của con người. Nếu phát hiện rủi ro tăng, hệ thống có thể giữ quyền đọc nhưng chặn ghi, giới hạn tài nguyên truy cập, yêu cầu phê duyệt hoặc cô lập môi trường chạy; dừng toàn bộ chỉ là lựa chọn khi mức nguy hiểm đủ cao.
Đây là khác biệt giữa “mô hình tự hứa sẽ không làm sai” và một ranh giới kỹ thuật có thể thực thi. Sandbox, quyền động và kiểm soát luồng gọi công cụ không làm mô hình chính xác hơn, nhưng giảm thiệt hại mà một lỗi hoặc prompt injection có thể gây ra.
Project Perception mở rộng khả năng quản lý, nhưng chưa xóa bài toán quản trị
Microsoft cho biết hãng bổ sung khả năng phát hiện 35 loại agent cục bộ, nâng tổng số loại được hỗ trợ lên 60, gồm Claude Code, OpenAI Codex và GitHub Copilot. Entra Agent ID được mở rộng để gắn danh tính với nhiều kiểu agent hơn; Project Perception kết hợp tín hiệu từ danh tính, dữ liệu, thiết bị, mạng và môi trường chạy nhằm theo dõi thay đổi rủi ro.
Hãng cũng mô tả Dynamic Permissions và Dynamic Conditional Access như các cách điều chỉnh quyền theo nhiệm vụ và trạng thái agent. Guardian Agents có thể theo dõi hoạt động, phân tích tín hiệu và hỗ trợ phản ứng liên tục. Đây là hướng sản phẩm của Microsoft, không phải bằng chứng rằng mọi agent đều đã được bảo vệ tự động chỉ bằng cách bật một công cụ. Doanh nghiệp vẫn cần xác định chính sách, ngưỡng phê duyệt và người chịu trách nhiệm khi hệ thống chặn hoặc cho phép hành động.
Microsoft nói họ đang vận hành hàng trăm nghìn agent nội bộ và dùng kinh nghiệm đó để phát triển tính năng. Tuy nhiên, tuyên bố về quy mô triển khai không tự chứng minh hiệu quả bảo mật cho mọi môi trường; cấu trúc ứng dụng, quyền truy cập và chất lượng dữ liệu của từng tổ chức vẫn khác nhau.
Doanh nghiệp Việt Nam nên bắt đầu từ quyền truy cập
Với doanh nghiệp đang thử nghiệm trợ lý lập trình, agent xử lý hóa đơn hay công cụ tìm kiếm nội bộ, ưu tiên trước mắt không phải chọn mô hình nào “đáng tin nhất”. Cần lập danh sách agent đang hoạt động, xác định chủ sở hữu và nhiệm vụ, rồi giới hạn mỗi agent vào đúng dữ liệu và thao tác cần thiết. Không nên để agent dùng chung tài khoản nhân viên có quyền rộng nếu có thể cấp danh tính và quyền riêng.
Các bước như sandbox hóa, ghi nhật ký hành động, tách quyền đọc/ghi và yêu cầu xác nhận cho thanh toán hoặc thay đổi hồ sơ quan trọng có thể áp dụng độc lập với hệ sinh thái Microsoft. Project Perception và Entra Agent ID là các sản phẩm trong chiến lược của hãng; doanh nghiệp cần đánh giá mức tương thích, chi phí và khả năng tích hợp với hệ thống hiện có trước khi xem chúng là phương án mặc định.
Thông điệp đáng giữ lại không phải “AI agent không thể tin được” theo nghĩa cấm sử dụng. Khi phần mềm có quyền hành động, niềm tin nên được thay bằng giới hạn rõ ràng, bằng chứng có thể kiểm tra và cơ chế thu hồi quyền đủ nhanh. Mô hình càng tự chủ, lớp kiểm soát bên ngoài càng cần độc lập với nó.
Nguồn tham khảo: Microsoft Official Blog, Microsoft Security Blog, The Verge