Tóm tắt nhanh
- Intel đã tạm dừng chương trình bug bounty từng trả thưởng từ 500 đến 100.000 USD cho mỗi lỗ hổng đủ điều kiện.
- Hãng vẫn tiếp nhận báo cáo bảo mật, nhưng chương trình mới trên Intigriti không còn tiền thưởng.
- Intel chưa công bố lý do thay đổi; các nhận định về ngân sách hoặc lượng báo cáo chỉ mới là khả năng.
Intel chuyển sang tiếp nhận báo cáo mà không trả thưởng
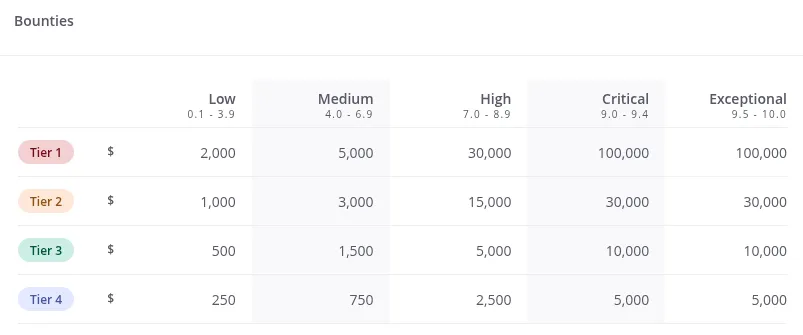
Chương trình bug bounty cũ của Intel trên Intigriti hiện hiển thị trạng thái “suspended”. Theo Phoronix, chương trình này từng bao phủ phần cứng, phần mềm, firmware và các dự án mã nguồn mở của Intel, với mức thưởng từ 500 đến 100.000 USD tùy loại lỗ hổng.
Intel chưa đóng kênh tiếp nhận thông tin. Một chương trình mới trên cùng nền tảng vẫn cho phép nhà nghiên cứu gửi báo cáo, nhưng được mô tả là chương trình tiết lộ lỗ hổng “without bounties” — không có tiền thưởng tài chính. VideoCardz cũng ghi nhận sự chuyển đổi này từ chương trình cũ sang chương trình mới.
Intel chưa giải thích lý do dừng tiền thưởng
Intel chưa đưa ra lý do chính thức cho quyết định trên. Phoronix đặt thay đổi trong bối cảnh số lượng báo cáo lỗi tăng trên toàn ngành, đồng thời nội dung do AI và mô hình ngôn ngữ tạo ra đang gây thêm áp lực lên các dự án phần mềm nguồn mở, trong đó có Linux kernel. Đây là khả năng được nêu ra, chưa phải nguyên nhân được Intel xác nhận.
Với nhà nghiên cứu, chi phí kiểm tra, tái hiện và viết báo cáo vẫn còn trong khi khoản bù đắp tài chính biến mất. Ở phía Intel, hãng vẫn duy trì đầu mối xử lý lỗ hổng nhưng không phải cam kết ngân sách cho từng lỗi hợp lệ. Cách làm này có thể giảm chi phí, nhưng cũng khiến động lực gửi các báo cáo chất lượng cao trở thành vấn đề đáng bàn.
Thay đổi của Intel cho thấy bug bounty không phải cam kết cố định
Phoronix cho biết một số chương trình khác cũng đã tạm ngưng hoặc thay đổi trong thời gian gần đây. Tuy nhiên, dữ kiện hiện có chưa đủ để kết luận Intel đang rút khỏi quy trình xử lý lỗ hổng. Điều chắc chắn là hãng đã chuyển từ mô hình trả tiền theo phát hiện sang mô hình tiếp nhận và phối hợp công bố mà không kèm phần thưởng.
Cho đến khi Intel giải thích cụ thể, chưa thể khẳng định quyết định này xuất phát từ ngân sách, lượng báo cáo tự động hay thay đổi trong chiến lược bảo mật. Với các nhà nghiên cứu, đây là một điều kiện mới cần cân nhắc trước khi bỏ thời gian kiểm tra và gửi báo cáo cho Intel.
Nguồn: Tom’s Hardware, Phoronix và VideoCardz.
THEO DÕI CÁC KÊNH CỦA TEKCAFE
- Website: TekCafe.vn
- Fanpage Facebook: facebook.com/tekcafeteam
- YouTube: youtube.com/c/TekCafeTeam
BÀI VIẾT MỚI NHẤT
- Tôi chuyển kho prompt Claude Code vào skills và không muốn quay lại cách cũ
- 4 cách tận dụng cổng USB còn trống trên máy chủ Home Assistant
- Intel tạm dừng chương trình bug bounty, không còn trả tiền thưởng
- OpenAI cảnh báo AI có thể truyền tin giữa hai máy tính cách ly bằng nhiệt
- Một chiếc BlackBerry năm 2026 sẽ như thế nào?